قد يتمتع موقع ووردبريس بإعدادات أمان جيدة، بينما يكون جهاز الكمبيوتر المحمول المستخدم لإدارته غير منظم. والعكس صحيح أيضاً: فقد يتمكن جهاز كمبيوتر تتم صيانته بعناية من تسجيل الدخول إلى موقع يتمتع بصلاحيات زائدة وبرامج مهملة.
هذه أجزاء من نفس سير العمل، لكنها تتطلب فحوصات مختلفة. يساعد فصلها صاحب الموقع على اختيار الحل الأمثل بدلاً من الاعتماد على إضافة أو أداة اتصال لحماية كل شيء بدءًا من شاشة المسؤول وصولاً إلى بيئة الاستضافة.
ابدأ بالمهمة الفعلية للحساب
تحدد أدوار وصلاحيات ووردبريس ما يمكن للمستخدم فعله داخل الموقع. ابدأ بسؤال الشخص عما يحتاج إلى إنجازه، ثم اختر صلاحيات الوصول المناسبة بدلاً من منحه أوسع صلاحيات لمجرد التسهيل.
قد لا يحتاج الشخص المسؤول عن تحديث أوصاف الفعاليات إلى نفس صلاحيات الوصول التي يحتاجها الشخص المسؤول عن تثبيت البرامج وتغيير إعدادات الموقع. يعتمد الترتيب الدقيق على إضافات الموقع ووظائفه المُهيأة، لذا يُنصح بمراجعة الإعدادات الحالية بدلاً من الاعتماد فقط على اسم الدور.
استخدم حسابات فردية للأشخاص الذين يحتاجون إلى الوصول. فاستخدام بيانات اعتماد مشتركة يُصعّب إزالة وصول شخص ما أو معرفة من قام بإجراء ما. اجعل استعادة الحساب وإلغاء تسجيل المستخدم جزءًا من الاتفاقية.
تعتبر إرشادات الأمان الرسمية لـ WordPress بيئة الاستضافة وإعدادات التطبيق من الجوانب المهمة بحد ذاتها. ولا يُصلح الاتصال الآمن من جهاز الكمبيوتر المحمول خطأً في أذونات الموقع، ولا يُحدّث البرامج القديمة.
تعامل مع الكمبيوتر المحمول كنظام آخر يجب صيانته
حافظ على دعم وتحديث نظام التشغيل والمتصفح والتطبيقات ذات الصلة. استخدم مصادر البرامج المعتمدة من المؤسسة، وتجنب إضافة ملحقات لمجرد أن أحد الدروس التعليمية يوصي بقائمة طويلة من الأدوات.
راجع ما يظهر على الجهاز. يمكن عرض لوحة معلومات تحتوي على بيانات الحضور، أو تفاصيل العملاء، أو مسودات خاصة على الشاشة دون أي خلل في تشفير شبكة الموقع. أغلق الكمبيوتر المحمول عند تركه، واختر مكانًا مناسبًا للعمل الحساس.
بالنسبة لمن يعمل خارج نطاق الشبكة المعتادة، قد يكون استخدام VPN للكمبيوتر خيارًا مناسبًا لحماية خصوصية الاتصال على أجهزة الكمبيوتر المحمولة التي تعمل بنظام ويندوز. تحقق من إعدادات البرنامج وما إذا كان يتم تضمين بيانات المتصفح. لا يؤثر ذلك على صلاحيات مستخدم ووردبريس ولا يغني عن صيانة الموقع.
إذا كان الجهاز مُدارًا من قِبل صاحب العمل أو العميل، فاتبع طريقة الاتصال المعتمدة لديه. قد يؤدي إضافة أداة للمستهلك بجانب خدمة مُدارة موجودة إلى تعقيد الوصول دون تحسين إعدادات الموقع نفسه.
أبقِ الطبقات مرئية عند اختيار الأدوات
المقارنة المفيدة تكون حسب الوظيفة:
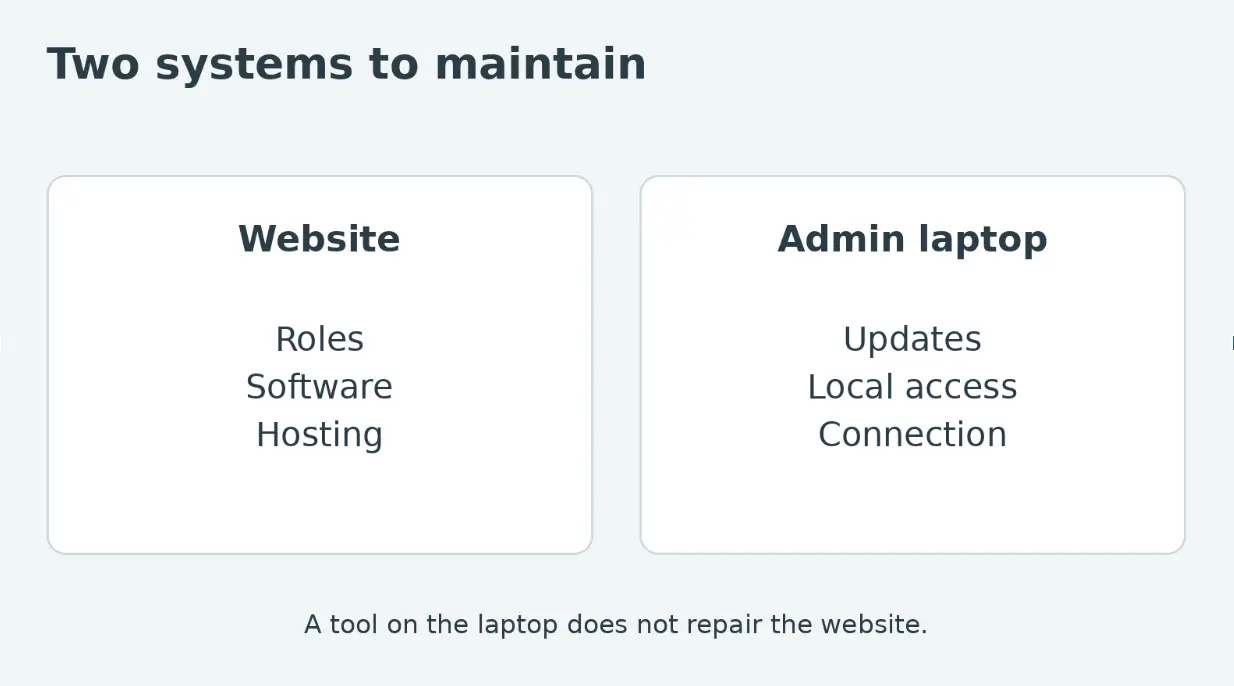
| المساحة | ما يحتاج إلى الاهتمام |
| حساب ووردبريس | الدور والقدرات وإمكانية الوصول للاسترداد |
| برامج مواقع الويب | الإصدارات المدعومة وعملية الصيانة |
| بيئة الاستضافة | ضوابط ومسؤوليات مقدم الخدمة |
| حاسوب محمول خاص بالمسؤول | التحديثات والتطبيقات المحلية والوصول المادي |
| اتصال إنترنت | الطريق الذي تستخدمه حركة المرور المغطاة |
يُصنّف استخدام خدمة VPN مجانية ضمن فئة الاتصالات عندما تتناسب مع الجهاز المدعوم والاستخدام المقصود. أما إضافة الأمان الخاصة بـ WordPress فتُصنّف ضمن وظائف الموقع، ولها وظائفها وحدودها الخاصة. ولا ينبغي اعتبار أيٍّ من التصنيفين إجابةً كاملةً للفئات الأخرى.
يُعدّ هذا الأمر بالغ الأهمية أثناء استكشاف الأخطاء وإصلاحها. إذا لم يتمكن المستخدم من نشر حدث، فافحص حسابه وصلاحياته قبل تغيير الشبكة. إذا كان الموقع غير متاح للجميع، فمن غير المرجح أن تُحلّ أداة جديدة على جهاز كمبيوتر محمول لأحد المسؤولين مشكلة الاستضافة.
اجعل التحديثات مهمة مخططة
قد يؤثر التحديث على أداء الموقع الإلكتروني. لذا، احتفظ بنسخة احتياطية حديثة وافهم عملية الاستعادة، ثم استخدم آلية الاختبار والصيانة المناسبة للموقع. الهدف هو الحفاظ على البرامج المدعومة دون اكتشاف مشاكل التوافق أثناء فترة تسجيل حدث مهم.
تحقق من الوظائف التي يعتمد عليها الموقع فعليًا بعد إجراء أي تغيير. بالنسبة لموقع مخصص للفعاليات، قد يشمل ذلك عرض الفعالية، والتسجيل فيها، واستلام التأكيد المتوقع. استخدم بيانات اختبار معتمدة، وتجنب إنشاء معاملات حقيقية غير مقصودة.
عيّن مسؤولاً عن هذا العمل. لا يُعدّ إشعار الإضافة خطة صيانة إذا افترض الجميع أن شخصاً آخر سيتولى الأمر. سجّل التغييرات التي أُجريت وأي مشكلة لم تُحلّ حتى لا يضطر المسؤول التالي إلى إعادة بناء سجل التغييرات.
اتبع المسار من الشخص إلى الموقع
عند مراجعة الإعدادات، استعرض عملية إدارية اعتيادية. يقوم المستخدم بفتح جهاز مُحدَّث، وتسجيل الدخول إلى حسابه الشخصي، وتنفيذ إجراء مُصرَّح به، ثم يُنهي العمل. اسأل عن مواضع إمكانية الوصول أو المعلومات التي قد تُعرَّض للخطر خلال هذه العملية.
قد يتطلب الحل تغييرًا في الدور، أو عملية استعادة أكثر وضوحًا، أو مساحة عمل مختلفة، أو ترتيب اتصال مدعوم. هذه تحسينات محددة تقع على عاتق جهات معينة.
يسهل حماية موقع ووردبريس المُدار بشكل جيد عندما يُعامل جهاز الكمبيوتر المحمول الخاص بالمسؤول واتصاله بالإنترنت كمسؤوليتين منفصلتين ضمن نفس سير العمل. عندها يمكن لكل أداة أن تؤدي وظيفتها الحقيقية، بدلاً من أن تحمل وعداً لا يمكن تحقيقه بمجرد اسمها.
ثغرات أمنية في ووردبريس
رغم أن الأمر قد يبدو غير بديهي، إلا أن الأمان لا يعني تأمين الأنظمة بنسبة 100%، بل يعني إزالة المخاطر واستخدام حلول مختلفة للحد من خطر التعرض للاختراق.
وفقًا لبحث أجرته أليكسا، فإن 70% من جميع مواقع ووردبريس تحتوي على نوع من أنواع الثغرات الأمنية.
من المؤكد أن هذا الرقم قد يشكل مصدر قلق كبير بالنسبة لك، سواء كنت مالكًا لموقع WordPress أو مطورًا لموضوعات WordPress أو المكونات الإضافية.
والخبر السار هو أنه إذا كنت مالكًا لموقع ووردبريس، فإن دليل توظيف مطوري الويب هذا يُعد موردًا مفيدًا إذا كنت تتطلع إلى الاستعانة بخبير لمساعدتك في موقعك.
أو، إذا كنت مطورًا بنفسك، فهناك العديد من الأشياء التي يمكنك القيام بها لمنع مثل هذه الثغرات الأمنية لمواقع WordPress الخاصة بك أو مواقع عملائك كما يمكنك القراءة أدناه.
هجمات القوة الغاشمة
أحد أكثر ثغرات الأمان شيوعًا في WordPress هي هجمات القوة الغاشمة، وهي تقنية قديمة، يمكن من خلالها للمتسللين الوصول إلى اسم المستخدم وكلمة المرور الخاصة بك، وبالتالي إلى لوحة معلومات WordPress الخاصة بك.
هذه الثغرة عبارة عن طريقة تجربة وخطأ عند إدخال مجموعة من اسم المستخدم وكلمة المرور حتى يتم اكتشاف مجموعة ناجحة.
نظرًا لأن WordPress لا يحد من محاولات تسجيل الدخول بشكل افتراضي، فمن السهل أن يتعرض موقع WordPress الخاص بك للاختراق.
حافظ على تحديث موقعك وإنشاء كلمة مرور قوية
تتمثل بعض الطرق المهمة لمنع هذا الهجوم في إبقاء موقعك محدثًا والحد من عدد محاولات تسجيل الدخول في WordPress عن طريق تثبيت مكون إضافي مثل Login LockDown، على سبيل المثال.
إحدى القواعد الأساسية للعلاقات العامةeventinتتمثل هذه الهجمة في إنشاء كلمة مرور قوية تحتوي على جميع العناصر الضرورية: الأحرف الكبيرة والصغيرة، والرموز الخاصة، والأرقام، وتتكون من أكثر من 8 أحرف.
سيساعدك أيضًا إدراج CAPTCHA في صفحة تسجيل الدخول إلى WordPress.
CAPTCHA على مواقع WordPress: لماذا تحتاج إليه وكيفية إعداده
يُعدّ ضمان أمان موقعك الإلكتروني على ووردبريس أمرًا أساسيًا في عالم مليء بالتهديدات الرقمية. وتلعب تقنية CAPTCHA دورًا حيويًا في هذا النظام الأمني، حيث تعمل كمرشح لفصل الزوار الحقيقيين عن البرامج الضارة.
لماذا تحتاج إلى CAPTCHA؟
ببساطة، أنت بحاجة إلى نظام CAPTCHA على موقعك الإلكتروني لمنع البرامج الضارة. وكما تساعد حماية المواقع الإلكترونية في تأمين حساباتك وأجهزتك من المتسللين، يساعد نظام CAPTCHA في حماية موقعك الإلكتروني من البرامج الضارة.
يستخدم مخترقو الإنترنت برامج روبوتية آلية لتنفيذ مجموعة من الأنشطة الخبيثة. فهم ينشرون تعليقات عشوائية، ويشنون هجمات بالقوة الغاشمة لاختراق كلمات المرور، وينظمون هجمات حجب الخدمة الموزعة (DDoS). ولا تقتصر عواقب هذه الهجمات على الإزعاج فحسب، بل قد تكون مدمرة على عدة أصعدة:
- التعليقات المزعجة: تقوم البرامج الآلية بملء التعليقات ونماذج الاتصال الخاصة بك بالرسائل المزعجة، مما يزعج المستخدمين ويضر بسمعة موقعك وترتيبه في محركات البحث.
- هجمات القوة الغاشمة: يستخدم مجرمو الإنترنت برامج روبوتية لتنفيذ هجمات القوة الغاشمة، محاولين اختراق كلمات مرور المستخدمين. يؤدي نجاح هجوم القوة الغاشمة إلى وصول غير مصرح به، واختراق البيانات، ومشاكل خطيرة أخرى.
- استنزاف الموارد: تستهلك الروبوتات الكثير من الموارد، حيث تستهلك الكثير من النطاق الترددي وموارد الخادم، مما يُبطئ موقعك ويؤثر على تجربة المستخدم وترتيبه في نتائج البحث.
كيف يساعدك CAPTCHA؟
CAPTCHA، وهو اختبار تورينج عام آلي بالكامل للتمييز بين أجهزة الكمبيوتر والبشر، يعمل كنقطة تفتيش افتراضية. يطرح تحديات يسهل على البشر حلها، بينما يصعب على الروبوتات حلها. تكمن الفكرة في تصفية حركة المرور الآلية، بحيث لا يتمكن سوى البشر من التفاعل مع أجزاء معينة من موقعك الإلكتروني.
كيفية إعداد CAPTCHA على WordPress
يُقدّم ووردبريس العديد من الإضافات لدمج نظام التحقق من صحة البيانات (CAPTCHA). إليك شرحٌ مُفصّل لكيفية إعداد نظام التحقق من صحة البيانات (CAPTCHA) على موقع ووردبريس الخاص بك:
- اختر إضافة CAPTCHA. ابحث عن إضافة CAPTCHA مناسبة لاحتياجاتك واخترها. من الخيارات الشائعة: reCAPTCHA من جوجل، وWPBruiser، وMath CAPTCHA.
- ثبّت الإضافة وفعّلها. افتح لوحة تحكم ووردبريس، ثم انتقل إلى الإضافات > إضافة جديد. ابحث عن إضافة CAPTCHA التي اخترتها، ثبّتها، ثم فعّلها.
- قم بتكوين الإضافة. ادخل إلى إعدادات الإضافة واختر تفضيلاتك. على سبيل المثال، حدد مكان ظهور رمز التحقق (CAPTCHA) - في صفحة تسجيل الدخول، أو قسم التعليقات، أو نموذج التسجيل، إلخ.
- اختبر الإعداد. قم بزيارة الصفحات التي قمت بإعداد نظام التحقق منها (CAPTCHA) للتأكد من أنه يعمل كما هو مطلوب.
- راقب وعدّل الإعدادات. راقب بانتظام فعالية إعدادات CAPTCHA. عدّل الإعدادات عند الحاجة لتحقيق التوازن بين الأمان وسهولة الاستخدام.
كيفية تخصيص نظام CAPTCHA ليناسب احتياجات موقعك
يلبي كل موقع ووردبريس احتياجات مختلفة ويتفاعل مع فئات متنوعة من الجمهور. وبالتالي، قد تختلف نتائج تطبيق CAPTCHA وفقًا لنهج واحد يناسب الجميع. إليك كيفية تخصيص CAPTCHA لتلبية احتياجات موقعك المحددة:
- تعرّف على أنواع اختبارات CAPTCHA المختلفة. توجد أنواع متعددة من اختبارات CAPTCHA، ولكل منها نقاط قوتها الخاصة. تشمل خيارات CAPTCHA التقليدية التحديات النصية، التعرف على الصورواختبارات التحقق من صحة البيانات (CAPTCHA) المتعلقة بالمسائل الرياضية. أما الإصدارات الأحدث، مثل reCAPTCHA من جوجل، فتسهل الأمر على المستخدمين من خلال مطالبتهم بتحديد مربع لإثبات أنهم بشر.
- تحديد نقاط ضعف موقعك. حدد أكثر أجزاء موقعك عرضةً للهجمات الآلية. هل هي قسم التعليقات، صفحة تسجيل الدخول، صفحة التسجيل، أم نماذج الاتصال؟ سيساعدك فهم نقاط ضعف موقعك على تحديد أماكن تطبيق اختبارات CAPTCHA.
- قيّم تجربة المستخدم. قيّم تجربة المستخدم باستخدام أنظمة CAPTCHA المختلفة. قد تكون بعض اختبارات CAPTCHA معقدة للغاية، مما يُسبب إحباطًا للزوار الحقيقيين. وقد تكون اختبارات أخرى بسيطة للغاية، مما يُقلل من احتمالية استخدام برامج البوت المعقدة. من الضروري تحقيق توازن بين الأمان وسهولة الاستخدام.
- اختبر إضافات CAPTCHA المختلفة. استفد من الإضافات العديدة المتاحة على ووردبريس. ثبّت الإضافات المختلفة، وقم بإعدادها، وشاهد مدى فعاليتها في حظر البرامج الروبوتية مع الحفاظ على تجربة مستخدم جيدة.
- جمع الملاحظات. اجمع ملاحظات زوارك حول تجربتهم مع نظام CAPTCHA. رؤاهم قيّمة لاتخاذ قرارات مدروسة.
- حلّل الأداء. راقب مؤشرات أداء موقعك قبل وبعد تطبيق نظام التحقق CAPTCHA. تحقّق من كمية الزيارات العشوائية وزيارات البرامج الآلية التي يتلقاها موقعك وقارنها بالمؤشرات قبل تطبيق نظام CAPTCHA. ولا تنسَ مراجعة مؤشرات تحسين محركات البحث (SEO) أيضًا.
CAPTCHA ليس سوى طبقة واحدة من إعدادات الأمان لديك. استكشف المزيد من إضافات الأمان وعمليات التدقيق الأمنية الدورية للحفاظ على موقع ووردبريس الخاص بك آمنًا في عالم الإنترنت.
المصادقة متعددة العوامل
تتمثل ميزة هذه الطريقة في أن عملية تسجيل الدخول أكثر تعقيدًا حيث تتطلب العديد من العناصر إلى جانب كلمة المرور.
يمكن أن يكون ذلك إرجاع رمز PIN، أو الإجابة على سؤال سري، أو الإجابة على اختبار CAPTCHA الذي يتم من خلاله التحقق من عملية تسجيل الدخول إذا تم إجراؤها بواسطة شخص وليس بواسطة روبوت.
استخدم فترات تأخير أطول بين كل محاولة تسجيل دخول وأيضًا بعد ذلك
ولتحقيق هذه الغاية، يتعين عليك استخدام reCAPTCHA لحل عملية حسابية سهلة أو نسخ كلمة، على الرغم من أن تجربة المستخدم سوف تتأثر بذلك.
السماح/رفض الوصول بناءً على عناوين IP أو استخدام عبارات المرور
وهي مشابهة لكلمات المرور، ولكنها تتطلب فقط الأحرف: الأحرف الخاصة، والأرقام، أو غيرها.
تعتبر كلمات المرور التي تحتوي على 16 حرفًا أو أكثر من 16 حرفًا هي الخيار الأفضل، حيث أن عملية الاختراق ستستغرق وقتًا أطول عند حساب جميع الاحتمالات الإضافية الأخرى.
هجوم الأبواب الخلفية
تعتبر الأبواب الخلفية نقاط دخول تتيح للمتسللين الوصول إلى جميع ملفات ومجلدات موقع WordPress الخاص بك.
تعتبر الأبواب الخلفية هي السبب وراء اختراق المواقع بشكل متكرر لأنها مخفية بشكل جيد للغاية حتى بعد تنظيف الموقع، لا تزال المشكلة لا تختفي ويمكن للمتسلل الوصول إلى موقع الويب الخاص بك في أي وقت يريد.
من الصعب للغاية اكتشاف هذه الثغرات الأمنية لأنها قد تكون موجودة في أي مكان ويمكن أن تبدو أيضًا مثل أكواد PHP المعتادة.
ومع ذلك، بشكل عام، يتم العثور عليها في أحد المجلدات الثلاثة التالية: مجلد السمات، ومجلد التحميل، ومجلد المكونات الإضافية.
أنت بحاجة إلى نسخة احتياطية
قم بإنشاء نسخة احتياطية لأنك سوف تقوم بإجراء تغييرات على الواجهة الخلفية لموقعك ويمكنك ارتكاب خطأ عن طريق إزالة الملفات أو المستندات الخاطئة.
وبالتالي، فإن النسخ الاحتياطي يضمن أنك سوف تكون قادرا على تصحيح مثل هذه الأخطاء.
ومع ذلك، إذا عثرت على باب خلفي، ضع في اعتبارك تحديث النسخة الاحتياطية، حيث يمكن أن يكون الهجوم في النسخة الاحتياطية الخاصة بك.
حذف السمات غير النشطة
نظرًا لأن السمات موجودة على جميع مواقع WordPress، فهي طريقة للمتسللين لترك باب خلفي عليها.
عادةً، لا تشكل السمات النشطة هدفًا للمتسللين، ولكن السمات غير النشطة، نعم.
يمكنك أيضًا تعطيل خيار التثبيت في حالة عدم قيامك بتثبيت السمات والمكونات الإضافية بشكل منتظم.
تنظيف قاعدة البيانات الخاصة بك
من المفيد استخدام ماسح البرامج الضارة الذي يقوم بتنظيف قاعدة البيانات الخاصة بك.
تعمل الماسحات الضوئية على التخفيف من حدة البرامج الضارة، وتنبيه مسؤول الموقع، وتصحيح الثغرات الأمنية التي تم العثور عليها.
الحلول الأخرى هي استخدام جدار حماية موقع الويب، وتغيير عنوان URL وكلمات المرور الخاصة بالمسؤول وأذونات المستخدم.
اختر مزود الاستضافة الخاص بك بعناية
تأكد من حصولك على موفر استضافة موثوق وآمن واختر الاستضافة المدارة.
بالإضافة إلى ذلك، ضع في اعتبارك أن تقوم بعمل نسخة احتياطية لموقعك بشكل متكرر لأن هذا سيعمل كطريقة وقائية في حالة تعرضك للاختراق في مرحلة ما.
كتوصية عامة للوقاية، قم بإزالة المكونات الإضافية والموضوعات المقرصنة أو المكونات الإضافية التي لا تتذكر تثبيتها وقم بتسجيل الدخول إلى حساب الاستضافة الخاص بك للتحقق من مجلد التحميلات.
وزعت الحرمان من الخدمة
أثناء هجوم رفض الخدمة الموزع (DDos)، يصبح موقع WordPress الخاص بك "مثقلًا" بعدد هائل من الطلبات، ولا، إنه ليس ارتفاعًا حادًا في حركة مرور الويب.
ما يحدث هو طوفان من الطلبات المزيفة التي تصل إلى موقعك من مصادر متعددة ويمكن أن تتسبب في تعطله.
لا يتطلب هجوم DDoS وصولاً مميزًا، وبالتالي، بمجرد حدوثه، ستكون على دراية به على الفور تقريبًا، مقارنة بأنواع أخرى من الاختراقات التي يمكن أن تظل غير ملحوظة لفترة من الوقت.
من المرجح أن يحدث هذا التهديد الأمني عندما تكون هناك إصدارات قديمة من WordPress.
وهكذا، بعد اختبار توافق موقعك، حان الوقت لتغيير إصدار PHP.
يمكن استخدام طرق احترازية للتغلب على هذا الهجوم، وأحدها على مستوى الشبكة.
يمكن للمفاتيح وأجهزة التوجيه حظر الطلبات غير المشروعة وحظرها.
إن الاستثمار في خدمات التخفيف من هجمات الحرمان من الخدمة الموزعة يعد أيضًا حلاً، خاصةً إذا تضرر عملك بسبب هذا الهجوم.
يعد مكون الأمان ضروريًا
هناك العديد من الإضافات التي يمكنك الاختيار من بينها.
تحد هذه المكونات الإضافية من عدد المرات التي يمكن للمتسللين المحتملين فيها محاولة تسجيل الدخول إلى حساب ما قبل حظر عنوان IP الخاص بهم من موقع الويب الخاص بك.
ومع ذلك، تأكد من أنك ستستخدم فقط المكونات الإضافية الموثوقة والمحدثة.
استخدم جدار حماية تطبيقات الويب (WAF)
وهو يمثل خط الدفاع الأول ضد هذا النوع من الهجمات الأمنية.
سيساعدك التحقق من جميع الطلبات وحركة المرور القادمة إلى موقع الويب الخاص بك على تقليل مخاطر هجمات DDoS على موقعك.
بمجرد وصولك إلى جدار الحماية، يمكنك تحديد موقعك ويمكنك عرض تسجيلات الدخول للمسؤولين، وزوار الروبوتات، بالإضافة إلى طلبات تسجيل الدخول والمرور.
الشبكات الخاصة الافتراضية (VPN)
بمساعدة شبكة VPN، وهي عبارة عن خادم مشفر تقوم بتوصيل موقع WordPress الخاص بك به، يمكنك إخفاء عنوان IP الحقيقي الخاص بك، مما يجعل من الصعب أن تصبح هدفًا.
شبكة توصيل المحتوى (CDN) – طبقة إضافية من الأمان
تعمل شبكات توزيع السحابة (CDN) على توزيع حركة المرور بين العديد من الخوادم، لذلك لن يتوقف موقعك عن العمل.
توفر هذه الشبكات تدابير أمنية أخرى مثل CAPTCHA وطلبات الاتصال والتشفير.
قم بتحديث إصدار WordPress الخاص بك بشكل منتظم
تحتاج إلى تحديث الإضافات، والقوالب ، وتثبيت ووردبريس، وإصدار نظام التشغيل، وإصدار PHP على الخادم، بالإضافة إلى أي برامج أو نصوص برمجية أخرى تستخدمها.
ثغرة تحميل الملفات
تُعد ثغرة تحميل الملفات واحدة من أكثر أنواع الهجمات شيوعًا.
على الرغم من أن هذا الهجوم خطير، إلا أنه يمكن تجنبه بسهولة بمجرد التعرف عليه.
تتضمن ثغرة تحميل الملفات ثلاثة أنواع رئيسية من المخاطر مثل مهاجمة أجهزة الكمبيوتر الخاصة بالمستخدمين، والسيطرة على الخادم والاستهلاك الكبير لموارده، وفي النهاية، التعطيل.
لتجنب هذا النوع من الهجمات، من المهم تحديث نظامك والتأكد من عدم وجود برنامج مكافحة فيروسات قديم لا يمكنه توفير الحماية.
استخدم قائمة محدودة من الملفات المسموح بها
مع ازدياد شيوع الوسائط التي يتم إنشاؤها ومعالجتها بواسطة الذكاء الاصطناعي على الإنترنت، أصبح العديد من أصحاب المواقع أكثر حذرًا بشأن الصور التي يتم تحميلها على منصاتهم، مما دفع بعض الفرق إلى استخدام أدوات تساعد في التحقق من صحة الصور قبل نشرها.
استخدم قائمة محدودة من الملفات المسموح بها لتجنب تحميل المحتوى الضار، بالإضافة إلى البرامج النصية أو الملفات القابلة للتنفيذ.
لزيادة الأمان، يمكنك أيضًا مطالبة المستخدمين بالمصادقة قبل تحميل الملفات.
مسح البرامج الضارة
يعد فحص البرامج الضارة أيضًا طريقة أخرى لمساعدتك في منع حدوث ثغرة أمنية عند تحميل الملفات.
إن فحص الملفات بشكل متعدد باستخدام محركات مكافحة البرامج الضارة المتعددة هي الطريقة الموصى بها للقيام بذلك.
تتمثل ميزة هذه الطريقة في معدل اكتشاف مرتفع للغاية وأقصر وقت للتعرض لتفشي البرامج الضارة.
ما يمكن فعله أيضًا هو تحديد الحد الأقصى لطول الاسم والحد الأقصى لحجم الملف واستخدام رسائل خطأ بسيطة، بحيث لا تتضمن المزيد من إعدادات تكوين الخادم أو أخطاء تحميل الملفات التي يمكن للمتسللين استخدامها لمصلحتهم.
البرمجة النصية للمواقع المشتركة (XSS)
يعد Cross-Site Scripting (XSS) أحد أخطر التهديدات.
يقوم المتسللون بسرقة المعلومات عن طريق حقن البرامج النصية الضارة، وتغيير المحتوى، وسرقة ملفات تعريف الارتباط، وحقن روابط البريد العشوائي، وتضليل الزوار لحملهم على الكشف عن بياناتهم الشخصية والحساسة طواعية.
عادةً ما يتم استخدام صفحات الويب التي تسمح بالتعليقات أو المنتديات لـ XSS.
تتضمن تأثيرات مثل هذا الهجوم إدراجك في القائمة السوداء من قبل Google أو تعليقك بواسطة مستضيف الويب الخاص بك، مما قد يؤثر على سمعتك.
إحدى الطرق لمنع ذلك هي التحقق من صحة الإدخال، مما يعني التحقق من أي بيانات خارجية قبل إلحاق الضرر المحتمل بقاعدة البيانات وموقع الويب.
بهذه الطريقة، يمكنك تمكين المستخدمين من إرسال طلب مرة أخرى بعد فشل التحقق.
تعقيم البيانات
يعد تطهير البيانات أيضًا أحد أكثر الطرق المعروفة لمنع هذا الهجوم.
هي عملية تتم بعد نشر البيانات على الخادم وقبل عرضها لمستخدم آخر.
يقوم بإزالة أي أجزاء ضارة محتملة من البيانات ويحضرها إلى الشكل الصحيح.
يمكن أن يكون تطهير البيانات والتحقق من صحة البيانات متلازمين في كثير من الأحيان.
وضع قواعد جدار حماية التطبيقات على الويب
يمكن تعيين قواعد WAF (جدار حماية تطبيقات الويب) لمنع الطلبات الغريبة المحتملة إلى الخادم، مثل هجمات البرمجة النصية عبر المواقع، ولكن أيضًا حقن SQL، وهجمات DDoS، والعديد من التهديدات الأخرى.
تتضمن التوصيات العامة الأخرى تثبيت مكون إضافي لمكافحة البرامج النصية المتقاطعة، أو تحديث موقعك بانتظام، أو استخدام شهادة SSL وسياسة أمان المحتوى (CSP).
بعض التوصيات العامة
توفر إضافات WordPress العديد من الفوائد المتنوعة لموقعك، ولكن الجانب السلبي هو أنها قد تتحول إلى نقاط ضعف.
من المهم تحديث موقع WordPress الخاص بك بانتظام ومسحه بحثًا عن البرامج الضارة، بالإضافة إلى البقاء على اطلاع دائم بقوائم أحدث مكونات WordPress الإضافية الخطيرة والضعيفة.
تتضمن المشكلات الأكثر شيوعًا التي تواجهها مكونات WordPress ما يلي:
- تحميل ملف عشوائي
- تصعيد الامتياز
- عرض الملفات بشكل عشوائي
- تنفيذ التعليمات البرمجية عن بعد
- حقن SQL
ولمنع مثل هذه الثغرات الأمنية، من الضروري حذف المكونات الإضافية والمظاهر غير النشطة، وعدم استخدام المكونات الإضافية المقرصنة، وإذا اكتشفت أن أحد المكونات الإضافية به ثغرات أمنية، فقم بإزالته على الفور، مما يعني إلغاء تنشيطه وحذفه.
إن الأمان مهم لأنه يمنع التكاليف الضخمة وقضاء الكثير من الوقت في التنظيف، ولكن ربما يكون الأهم من ذلك هو السمعة، والتي تستغرق وقتًا طويلاً لإصلاحها.
وبالإضافة إلى ذلك، من الممكن أن تكون هناك مشكلات قانونية أيضًا.
ولهذا السبب فإن الاستثمار في أمان موقعك وتثقيف فريقك حول هذا الأمر هما جانبان سيؤتيان ثمارهما في المستقبل.