

ووردبريس هو نظام إدارة محتوى مفتوح المصدر. على الرغم من إطلاقه عام 2003، إلا أنه لا يزال نظام إدارة المحتوى الأكثر شيوعًا وقوة. يستضيف ووردبريس حاليًا أكثر من 40% من جميع مواقع الويب. ومن الخدمات الشائعة الأخرى التي يستخدمها: جرامرلي و Zoom يتم تشغيلها على منصة ووردبريس، من بين ملايين المنصات الأخرى.
يختار أصحاب المواقع الإلكترونية ووردبريس لكونه مجانيًا وسهل الاستخدام وآمنًا نسبيًا. مع ذلك، غالبًا ما تتعرض هذه المواقع لهجمات إلكترونية. قد يبدو للوهلة الأولى أن ووردبريس نفسه ليس منصة آمنة، لكن السبب الرئيسي لاختراق المواقع الإلكترونية هو في الواقع استخدام مكونات قديمة وملفات نظام إدارة المحتوى الأساسية.
عند اختراق موقع ووردبريس، يُمكن للمجرمين الإلكترونيين إلحاق أضرار جسيمة. عادةً ما يهدفون إلى إصابة موقعك الإلكتروني ببرامج ضارة لتحسين محركات البحث، وإعادة توجيه المستخدمين إلى مواقع تصيد احتيالي. يُمكن لهذا النوع من الهجمات أن يُؤثر سلبًا على إيرادات عملك وسمعته. إضافةً إلى ذلك، يُمكن للمخترقين سرقة بياناتك الشخصية، مثل معلومات تسجيل الدخول، وتعريضك أنت وزوار موقعك لبرامج ضارة.
لحسن الحظ، يستطيع المستخدمون منع معظم هذه الهجمات. في هذه المقالة، نقدم سبع نصائح حول كيفية جعل موقع ووردبريس الخاص بك أكثر أمانًا.
خطوات لتحسين أمان موقع WordPress بسهولة
لستَ بحاجةٍ إلى خبرةٍ في إدارة تقنية المعلومات لحماية موقع ووردبريس الخاص بك. ما عليك سوى اتباع هذه النصائح البسيطة، وستتعلم كيفية حماية نفسك من أنواعٍ عديدةٍ من الهجمات الإلكترونية. لنبدأ بالتأكد من تحديث كل شيء.
تحديث إصدار WordPress بانتظام
يتم صيانة وتحديث منصة ووردبريس بانتظام. وبينما تقوم المنصة بتثبيت التحديثات البسيطة تلقائيًا ، عليك الاهتمام بالتحديثات الأكثر أهمية بنفسك. لذلك، تأكد من استخدامك لأحدث إصدار من ووردبريس.
لبدء التحديث، انتقل إلى لوحة تحكم ووردبريس ، وانقر على "التحديثات" في الشريط الجانبي الأيسر، ثم انقر على "التحديث الآن" إذا كان هناك تحديث متاح.
ستتيح لك هذه الخطوة البسيطة الحصول على أحدث إصدار أساسي من WordPress، بما في ذلك التصحيحات لأي ثغرات أمنية ربما استغلها المتسللون في الإصدارات السابقة.
تحديث قوالب ووردبريس
قد تكون السمات عرضة للهجمات أيضًا. نصيحة احترافية صغيرة: استخدم دائمًا سمات من مزودين موثوقين. على سبيل المثال، السمة متعددة الأغراض Kata قالب ووردبريس مجاني من Webnus لا يقتصر الأمر على كونه آمناً فحسب، بل يضمن أيضاً أفضل تجربة للمستخدم.
لضمان تحديث القوالب، انتقل إلى لوحة تحكم ووردبريس وانقر على "القوالب" في الشريط الجانبي الأيسر. إذا كان هناك تحديث معلق، فسترى خيار " التحديث الآن".
أو يمكنك مراجعة قسم التحديثات للاطلاع على جميع التحديثات المعلقة.
تحديث الإضافات
تتعرض الإضافات، وخاصة تلك التي أنشأتها جهات خارجية، بشكل متكرر للبرامج الضارة. لذلك، يُعد تحديثها باستمرار أمراً بالغ الأهمية.
لتحديث الإضافات، انتقل إلى لوحة تحكم ووردبريس وانقر على "الإضافات" . في تبويب "التحديثات المتاحة" ، ستجد جميع الإضافات التي تحتاج إلى تحديث.
إعداد شبكة توصيل المحتوى (CDN)
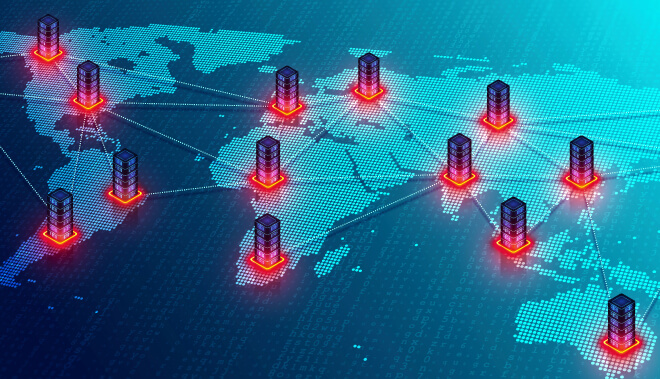
هناك طريقة أخرى لتأمين موقعك الإلكتروني وهي إنشاء شبكة توصيل محتوى (CDN) . شبكة توصيل المحتوى عبارة عن شبكة من الخوادم موزعة في مواقع مختلفة حول العالم. يحتوي كل خادم من هذه الخوادم على نسخة مخزنة مؤقتًا من موقعك الإلكتروني، مما يُسهّل على المستخدمين الوصول إليه بشكل أسرع.
بالإضافة إلى زيادة سرعة التحميل، يمكن لشبكة توصيل المحتوى منع العديد من الهجمات الإلكترونية الشائعة. كيف؟ تستطيع شبكة توصيل المحتوى التعامل مع كميات كبيرة من عمليات التتبع. وبالتالي، يمكنها المساعدة في منع هجمات مثل هجمات رفض الخدمة الموزعة (DDoS).
يمكن لشبكة توصيل المحتوى (CDN) أيضًا إخفاء عناوين IP. كيف يعمل ذلك؟ لنأخذ شبكة توصيل المحتوى (CDN) من Cloudflare كمثال. تستطيع Cloudflare إخفاء عناوين IP الأصلية لسجلات DNS المُدارة بالوكالة. نتيجةً لذلك، لا يستطيع المهاجمون ببساطة مهاجمة خوادم الويب الأصلية، إذ لا يمكنهم تجاوز Cloudflare.
كما تقدم IONOS واحدة من أفضل خدمات استضافة ووردبريس. وتوفر أيضاً خدمة التحقق من نطاقات IONOS التي يمكنك من خلالها العثور على النطاق الذي ترغب فيه.
استخدم كلمات مرور قوية
لسوء الحظ، تحدث معظم الاختراقات بسبب استخدام كلمات مرور ضعيفة أو مُعاد استخدامها. فرغم سهولة تذكر كلمة مرور بسيطة واحدة وإعادة استخدامها على منصات متعددة، إلا أن هذا النوع من كلمات المرور هو الأسهل اختراقاً.
رغم أن كلمات المرور غالباً ما يتم تجاهلها، إلا أنها جزء أساسي من أمان ووردبريس. لذا، إذا كنت قلقاً بشأن أمان موقعك، فلا تستخدم كلمات مرور مثل 123456 أو abcdef أو password .
يجب أن تكون كلمة المرور الآمنة طويلة ومعقدة، وأن تتكون من مجموعة متنوعة من الأحرف. لا تنسَ استخدام الأحرف الخاصة، والأحرف الكبيرة والصغيرة، والأرقام. إليك بعض الأمثلة: ZvN2Rh$)[# و AcMBYghG9fT}>8.
استخدام سلاسل طويلة من الأحرف العشوائية يُعزز حمايتك من محاولات التخمين أو الاختراق من قِبل الجهات الخبيثة. وبالطبع، لا تنسَ أنه حتى كلمات المرور المعقدة قابلة للتسريب، ولذلك يجب أن تكون كل كلمة مرور تملكها فريدة. هذا يُساعد في حماية حساباتك الأخرى في حال تسريب إحدى كلمات مرورك.
إذا لم تستطع ابتكار كلمة مرور قوية وآمنة بنفسك، فجرّب استخدام مولدات كلمات المرور. وإذا كنت تخشى نسيان كلمات المرور المعقدة، ففكّر في استخدام مدير كلمات المرور.
تغيير عنوان URL لتسجيل الدخول إلى WordPress
عند استخدامك لرابط تسجيل الدخول الافتراضي، سيتمكن الجميع من معرفة أنك تستخدم ووردبريس، مما يُسهّل على المخترقين اختراق موقعك. لذا، يُمكنك تغيير رابط تسجيل الدخول في ووردبريس لإضافة طبقة أمان إضافية.
بإمكانك تغيير عنوان URL لتسجيل الدخول بمساعدة المكونات الإضافية المختلفة، بما في ذلك iThemes Security Pro أو WPS Hide Login.
استخدم المكونات الإضافية للأمان
لإجراء فحص يدوي لموقعك الإلكتروني بحثًا عن برامج ضارة محتملة ، ستحتاج إلى معرفة بالبرمجة. إذا لم تكن مبرمجًا ولا تنوي أن تصبح كذلك، فقد تحتاج إلى استخدام إضافات الأمان. تقوم هذه الإضافات بفحص موقعك الإلكتروني بحثًا عن التهديدات المحتملة تلقائيًا.
تذكر أن جميع الإضافات ليست متساوية في الجودة. قبل اختيار إضافة الأمان المناسبة، ابحث جيدًا في الخيارات المتاحة لضمان اختيار أداة موثوقة ومفيدة.
خاتمة
ووردبريس منصة آمنة نسبياً. ورغم استهدافها المتكرر من قبل المخترقين، إلا أن الاختراقات غالباً ما تحدث نتيجة خطأ بشري. لذا، من المهم معرفة كيفية حماية مواقعك الإلكترونية.
أهم الأشياء التي يمكنك القيام بها تشمل:
- تحديث إصدار WordPress والموضوعات والمكونات الإضافية بانتظام
- إعداد شبكة توصيل المحتوى
- استخدام كلمات مرور قوية وفريدة من نوعها
- تغيير عنوان URL لتسجيل الدخول إلى WordPress
- استخدام مكونات إضافية أمنية موثوقة