في كثير من الأحيان، يكتشف أصحاب مواقع ووردبريس أن مواقعهم قد تعرضت للاختراق. ونظرًا لشعبيته كنظام إدارة محتوى، يُعد ووردبريس المنصة الأكثر استهدافًا من قِبل المخترقين، ونتيجةً لذلك، يُساء فهمه لعدم أمانه.
لكن هذا ليس هو الحال حقا.
بفضل طبيعة ووردبريس مفتوحة المصدر، يُمكن لأي شخص استخدامه، ومعظم مستخدميه ليسوا على دراية كافية بممارسات الأمن السيبراني الأساسية. وهذا ما يُوهم بأن ووردبريس أقل أمانًا من خيارات بناء المواقع الأخرى.
نادرًا ما يواجه الأشخاص الذين يتبعون ممارسات أمان فعّالة مشاكل اختراق المواقع. فما الذي يجعل موقع ووردبريس آمنًا؟
تأمين موقع WordPress الخاص بك
فيما يلي 10 أشياء يجب وضعها في الاعتبار عندما يتعلق الأمر بتأمين موقع WordPress الخاص بك.
استخدم مضيفًا آمنًا
إذا لم تستفد من هذا المقال إلا بشيء واحد، فعلى الأقل انتبه لهذه النقطة. أمان موقعك على ووردبريس يعتمد كلياً على أمان الخادم الذي يستضيفه.
معظم مواقع ووردبريس مبنية على استضافة مشتركة، ما يعني أن موقعك موجود على نفس الخادم الذي توجد عليه مواقع عملاء آخرين. لذا، اختر شركة استضافة تُحكم السيطرة على صلاحيات الحسابات على خوادمها.
اطلع على هذا: مقارنة أفضل خدمات استضافة ووردبريس
ليس من النادر أن يتسبب موقع ويب مخترق في إصابة مواقع أخرى على نفس الخادم. إذا اخترتَ مُستضيفًا يُفصل فيه صلاحيات كل حساب بشكل صحيح، فإن خطر انتقال العدوى بين المواقع يقلّ إلى أدنى حد.
خلافًا للاعتقاد السائد، فإن استضافة الخوادم الافتراضية الخاصة (VPS) عرضة أيضًا لانتشار البرمجيات الخبيثة. إذ تسمح هجمات VMescape، التي تستغل فيها البرمجيات الخبيثة ثغرات أمنية في منصات المحاكاة الافتراضية، للبرمجيات الخبيثة بالانتقال من خادم افتراضي خاص إلى آخر موجود على نفس الجهاز المادي.
ستُطبّق أيضًا على المضيفين الآمنين إجراءات تخفيف أخرى. تشمل هذه الإجراءات استخدام mod-security في تكوين خادم الويب، وحزم مكافحة البرامج الضارة مثل Imunify360، وحماية DDoS لمنع المواقع من التعرّض لهجمات الروبوتات.
حافظ على تحديث جوهر موقعك وموضوعاتك وإضافاتك
تتعرض معظم مواقع ووردبريس للاختراق بسبب استخدامها لبرمجيات قديمة. هذه ليست مجرد رأي، بل حقيقة موثقة.
توصل باحثو الأمن الذين أجروا تحليلات جنائية على آلاف مواقع WordPress المخترقة دون أدنى شك إلى أن المكونات الإضافية والموضوعات القديمة مسؤولة عن أكثر من 80% منها.
تخيل، بمجرد تحديث قوالب وإضافات موقعك باستمرار، يمكنك تقليل احتمالية اختراقه بنسبة 80%. هذه نقطة أساسية لتأمين ووردبريس تستحق الانتباه.
تمكين المصادقة الثنائية
في حين أن السمات والإضافات القديمة مسؤولة عن الغالبية العظمى من مواقع WordPress التي تم اختراقها، فإن هجمات القوة الغاشمة على أسماء المستخدمين وكلمات المرور هي الأساليب الأكثر شيوعًا التي يتم محاولة الحصول على وصول غير مصرح به إلى مواقع الويب.
على الرغم من أن معدل النجاح عادة ما يكون منخفضًا، إلا أن حوالي 8% من المواقع الإلكترونية المخترقة تم اختراقها ببساطة عن طريق تخمين كلمة مرور المستخدم.
إحدى طرق حماية موقعك الإلكتروني هي تفعيل المصادقة الثنائية (2FA). بالإضافة إلى اسم المستخدم وكلمة المرور، تتطلب المصادقة الثنائية منك أيضًا إدخال رمز مرور لمرة واحدة من جهازك المحمول أو عبر رسالة بريد إلكتروني.
إذا كان لدى المتسلل اسم المستخدم وكلمة المرور لموقعك الإلكتروني، لكنه لا يملك هاتفك أو إمكانية الوصول إلى بريدك الإلكتروني، فلن يتمكن من تسجيل الدخول.
هناك العديد من الإضافات التي تضيف المصادقة الثنائية إلى موقعك الإلكتروني، والعديد من إضافات الأمان الشاملة التي سنتحدث عنها في القسم التالي تضيفها أيضًا كجزء من الميزات العديدة التي تتضمنها.
قم بتثبيت مكون إضافي للأمان
هناك من يقول إن مسؤولية تأمين الموقع تقع بالكامل على عاتق مزود الاستضافة، ولكن في عالم الأمن السيبراني، نؤمن بأن الأمن يتطور على مستويات متعددة. إن وجود إضافة أمنية على موقع ووردبريس الخاص بك ما هو إلا مستوى إضافي من هذه المستويات.
عندما يتعلق الأمر بملحقات الأمان، هناك مجموعة متنوعة للاختيار من بينها. إليك بعضًا من أشهر ملحقات الأمان. اختبرها لترى أيها يناسب احتياجاتك.
Wordfence
على الرغم من أن هذه المقالة لن تتطرق إلى أفضل إضافة أمان، إلا أن الإضافة الأكثر شيوعًا هي Wordfence - وهناك أسباب وجيهة لذلك.
أولاً، تُعتبر Wordfence شركة متخصصة في مجال الأمن السيبراني، حيث أن الأمن هو كل ما تقوم به. فهي ليست مجرد شركة لتطوير إضافات ووردبريس لديها إضافة أمنية ضمن أعمالها، بل هي شركة متخصصة في الأمن السيبراني وتعيش وتتنفس هذا المجال.
يأتي ملحق Wordfence مزودًا بجدار حماية مجاني لتطبيقات الويب، يفحص كل طلب بحثًا عن ثغرات أمنية معروفة، ويحظرها في حال وجود تطابق. كما يتضمن البرنامج أداة فحص للبرامج الضارة، والتي تبحث عن أي علامات دالة على وجود أنشطة وملفات ضارة. ومن الميزات الرائعة الأخرى قدرة هذا الماسح على فحص جميع ملفات السمات والإضافات لديك، ومقارنتها بتلك الموجودة في مستودع WordPress.org، لضمان تطابقها.
يسجل Wordfence جميع الأنشطة المتعلقة بالأمان بشكل افتراضي حتى تتمكن من مراجعتها والتأكد من أن موقعك آمن.
من الميزات الرائعة الأخرى في Wordfence وحدة المصادقة الثنائية، ما يُمكّنك من إلغاء التوصية رقم 2 في هذه المقالة. وفي نفس السياق، يوفر البرنامج حماية من القوة الغاشمة لمنع عناوين IP التي تحاول تسجيل الدخول عدة مرات، مما يُوقف الروبوتات عن العمل بفعالية.
Sucuri
Sucuri إضافة أمان رائعة أخرى تُساعد في حماية موقعك على ووردبريس. تتميز بالعديد من الميزات الرائعة نفسها التي يوفرها Wordfence، مع استثناء واحد ملحوظ: لا يوجد جدار حماية مجاني، فهو متاح فقط في باقة مدفوعة مميزة.
من الملاحظات المهمة حول Sucuri أن شركة GoDaddy استحوذت مؤخرًا على هذه الإضافة، لذا لم يتم بعد إثبات قدرتها على تقديم الدعم المناسب لها. في أوساط استضافة المواقع، لا تحظى GoDaddy بسمعة طيبة، لذا سيكشف المستقبل ما إذا كانت هذه السمعة ستنعكس على Sucuri أم أنها ستكون قادرة على مواجهة التحدي.
يحتوي Sucuri أيضًا على سجل تدقيق حتى تتمكن من مراجعة الأنشطة المتعلقة بالأمان على موقع الويب الخاص بك مثل عمليات تسجيل الدخول الفاشلة.
الكل في واحد WP Security & Firewall
يُعدّ All in One WP Security & Firewall الإضافة الوحيدة التي تقترب من شعبية Wordfence. فهو يُقدّم العديد من المزايا نفسها، بما في ذلك جدار حماية مجاني يعتمد على قواعد ملف .htaccess، وحماية من هجمات القوة الغاشمة، وفحص أمني.
أحد الأشياء التي لا يتضمنها هو وحدة المصادقة الثنائية، لذلك ستحتاج إلى إضافة مكون إضافي مستقل لهذه الوظيفة.
يمكن القول إن إضافة All in One WP Security & Firewall توفر جدار الحماية الأقوى بين جميع إضافات الأمان. وبما أن جدار الحماية يعتمد على ملف .htaccess، تتم معالجته قبل تشغيل أي نصوص برمجية، مما يجعله موثوقًا للغاية.
يتضمن جدار الحماية وأمن ووردبريس الشامل ميزة رائعة للمساعدة في الحماية من التعليقات المزعجة الآلية. كبديل، يمكنك استبدال نظام التعليقات الافتراضي في ووردبريس بـ Deepتعليقات er للحصول على ميزات وحماية إضافية.
استخدم Cloudflare
اكتسبت Cloudflare شعبيةً واسعةً بين مستخدمي ووردبريس بفضل خدمة CDN الممتازة (والمجانية) التي تُساعد على تسريع موقعك الإلكتروني. كما تُقدم Cloudflare مجموعةً من الأدوات المجانية التي تُساعد على حماية موقعك من الهجمات.
أولاً، عندما توجه خوادم الأسماء الخاصة بك إلى Cloudflare، فإنك تحصل على فائدة إحدى أسرع خدمات DNS وأكثرها أمانًا المتاحة وشهادات SSL المجانية.
تقوم خوادم Cloudflare بفحص جميع حركة المرور قبل وصولها إلى خادمك بحثًا عن هجمات DDoS، كما أن جدار الحماية الخاص بهم قابل للتكوين بدرجة عالية حتى في الإصدار المجاني (مع عدد محدود من القواعد) مما يسمح لك بتصفية حركة المرور بناءً على البلد أو ASN أو حتى عنوان URL أو سلسلة الاستعلام.
على سبيل المثال، إذا كنت تسجل دخولك إلى موقعك الإلكتروني من عنوان IP واحد فقط أو عدد محدود من عناوين IP الثابتة، يمكنك إنشاء قاعدة في Cloudflare تمنع جميع عناوين IP الأخرى من الوصول إلى لوحة تحكم ووردبريس (wp-admin) أو ملف wp-login.php. سيؤدي ذلك إلى منع جميع برامج الروبوت التي تحاول تنفيذ هجمات القوة الغاشمة التي تحدثنا عنها في القسم 3. يمكنك أيضًا تقييد الوصول إلى لوحة تحكم ووردبريس باستخدام ملف .htaccess بدلاً من Cloudflare. يمكنك تطبيق كلا الخيارين إذا كنت ترغب في طبقات حماية متعددة (وهو أمرٌ مُستحسن للغاية).
لا تستخدم قوالب أو إضافات مقرصنة
هل ترغب في الحصول على قالب مميز ولكنك لا تريد دفع ثمنه؟ حسنًا، إذا حصلت عليه من أحد تلك المواقع المشبوهة التي تقدم قوالب وإضافات مقرصنة، يمكنك الحصول عليه مجانًا. ولكن يبقى هناك ثمن...
عند استخدام قالب أو إضافة مقرصنة، تفقد ضمان تطابق المنتج مع ما يقدمه البائع الرسمي. وهذا يعني فقدان سلامة الكود.
تُعد السمات والإضافات الملغاة مصدرًا مهمًا للبرامج الضارة لأنه في بعض الأحيان يقوم من قام بإنشاء المكون الإضافي الملغي بإضافة برامج ضارة خاصة به إليه من أجل الاستيلاء على موقعك أو تنفيذ إجراءات ضارة أخرى مثل سرقة مواردك لتعدين العملات المشفرة.
تُعدّ القوالب والإضافات المقرصنة بمثابة برامج ضارة تُثبّتها على موقعك الإلكتروني دون أن تُدرك ذلك. هل تُريد توفير بضعة دولارات فقط؟ لا يستحق الأمر المخاطرة. إذا كنتَ بحاجة إلى ميزة مدفوعة، فادفع لمطور موثوق للحصول عليها.
تعطيل تحرير الملف
تحتوي لوحة تحكم ووردبريس على محرر مدمج سهل الاستخدام يتيح لك تعديل محتويات ملفات القالب والإضافات. للأسف، يُسهّل هذا المحرر أيضًا على المتسللين تعديل شيفرة موقعك الإلكتروني في حال اختراق حسابك.
في الواقع، نادرًا ما ستستخدم هذه الخاصية. إذا قمت بتعديل ملف أساسي، فمن المرجح أن تفعل ذلك مباشرةً من خلال مدير ملفات المضيف أو باستخدام برنامج FTP.
يمكنك تعطيل القدرة على تحرير الملفات من لوحة تحكم المشرف عن طريق إضافة هذا السطر إلى ملف wp-config.php الخاص بك:
حدد('عدم السماح بتحرير الملف'، صحيح)؛
بمجرد إضافة هذا السطر، لن تكون قوائم التحرير متاحة بعد الآن لملفات المكونات الإضافية والموضوعات في لوحة معلومات إدارة WordPress.
نقل وإعادة تسمية ملف wp-config.php الخاص بك
بينما نتحدث عن ملف wp-config.php، يعلم الكثيرون أنه يمكنك نقل هذا الملف إلى المجلد الأعلى من مجلد تثبيت ووردبريس الخاص بك، وسيظل موقعك يعمل بشكل سليم. ولكن دعونا نتعمق في الموضوع أكثر.
هل تعلم أنه يمكنك تغيير اسم ملف wp-config.php إلى أي اسم تريده ونقله من تثبيت ووردبريس إلى مجلد خاص؟ قد يتطلب الأمر بعض الجهد، ولكنه يستحق العناء.
على الرغم من أن الملف نفسه يعيد عادةً صفحة فارغة عند استدعائه في متصفح الويب، إلا أنه في حالات نادرة عندما يفشل معالج PHP، قد يكون محتوى الملف بالكامل مرئيًا كنص عادي مباشرة في متصفح الويب.
يحتوي ملف wp-config.php على معلومات حساسة حول موقعك الإلكتروني، بما في ذلك اسم المستخدم وكلمة المرور لقاعدة البيانات. قد تكون هذه المعلومات في أيدٍ غير أمينة كارثية. تغيير اسم الملف إلى اسم عشوائي يُساعد على إخفائه عن الروبوتات والمخترقين.
من خلال نقل ملف wp-config.php إلى مجلد غير عام ، فإنك تقضي على إمكانية حصول أي شخص على المعلومات من خلال متصفح أثناء فشل معالج PHP.
نشاط التدقيق على موقعك
إذا لم تكن تتابع ما يحدث على موقعك الإلكتروني، فقد تفوتك معلومات أساسية يمكن أن تنبهك إلى محاولة نشاط ضار، أو حتى اكتشاف نشاط ضار إذا تم اختراق موقعك بالفعل.
إلى جانب مزايا الأمان، إذا كان لديك موقع إلكتروني يستخدمه عدة مستخدمين، فإن وجود إضافة تدقيق جيدة يساعدك على تتبع الأنشطة المشروعة. بالنسبة للوكالات، تُعد هذه الإضافة أداةً رائعةً لمعرفة ما إذا كان عميلك قد ارتكب خطأً ما، حتى لو أنكر ذلك!
هناك العديد من الإضافات الجيدة لتدقيق نشاط الموقع. بعض الإضافات الأمنية المذكورة سابقًا تتمتع بقدرة تسجيل تدقيق معينة، لكن الإضافات التالية تُحسّن هذه القدرة من خلال تدقيق جميع أنشطة المستخدم بدلًا من الاقتصار على الأحداث الأمنية. إليك أفضل 3 منها.
سجل بسيط - سجل نشاط المستخدم، أداة التدقيق
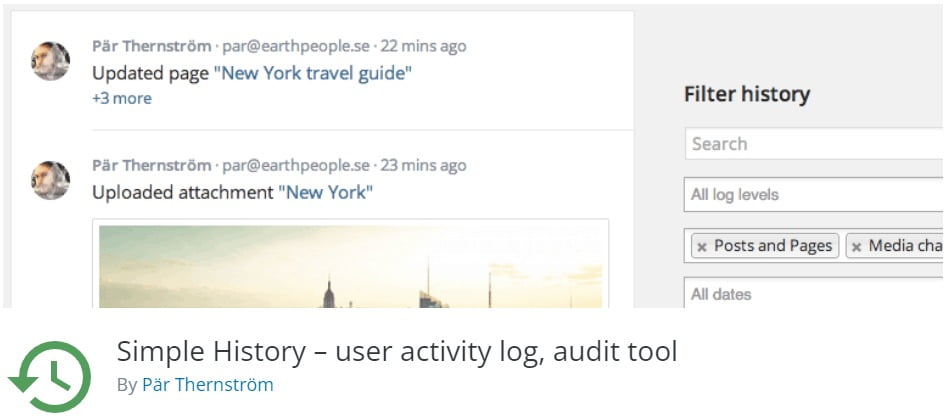
يُعدّ Simple History الإضافة الأكثر شيوعًا للتدقيق، وهو خيار ممتاز لبدء الاختبار. فهو يسجل كل ما تتوقعه من عمليات مثل تحديثات المحتوى، وتثبيت الإضافات وتفعيلها، وأي نوع آخر من أنشطة المستخدم.
يتمتع البرنامج الإضافي بتقييم 5 نجوم وفريق المطورين نشط للغاية في منتديات الدعم ويجيب بانتظام على أسئلة الدعم هناك في إطار زمني معقول.
سجل نشاط WP
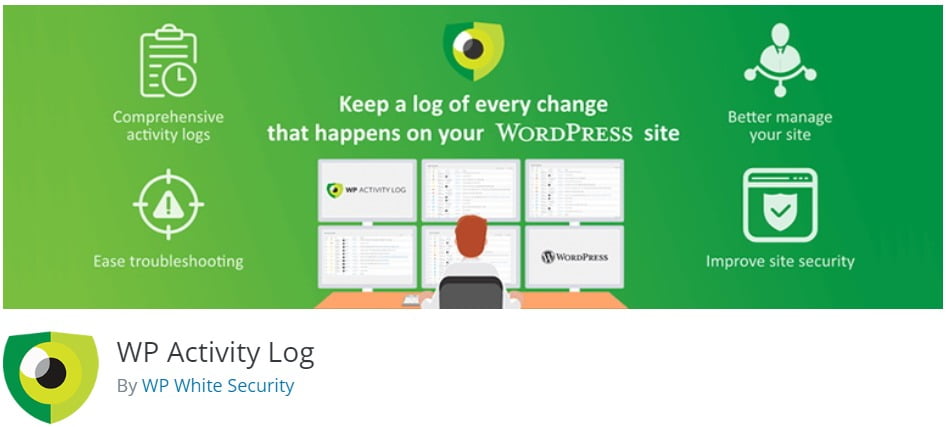
استخدم سجل نشاط WP يُعدّ هذا الملحق خيارًا ممتازًا آخر لموقعك. فهو يوفر خيارات تخصيص أكثر من الملحق السابق، مثل إمكانية تفعيل أو تعطيل تدقيق أحداث معينة، وتحديد فترة احتفاظ قابلة للتخصيص لسجلات الأحداث. كما يتضمن العديد من الإضافات لتوسيع نطاق المراقبة ليشمل ملحقات متخصصة مثل WooCommerce وWPForms.
يتمتع البرنامج الإضافي بتقييم 4.5 نجوم، ويقوم المطور الرئيسي بالرد على كل سؤال تقريبًا في منتدى الدعم شخصيًا.
إذا كنت تدير وكالة، فإن WP Activity Log يتكامل بسلاسة مع أداة الإدارة الشهيرة MainWP، ما يتيح لك عرض سجلات التدقيق لجميع مواقع عملائك في واجهة واحدة. يُعد WP Activity Log الخيار الأمثل بين الوكالات لتسجيل التدقيق.
سجل النشاط
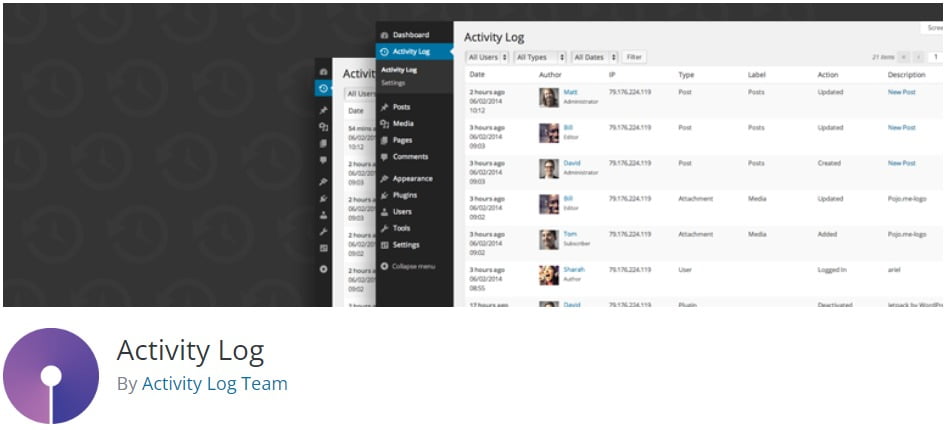
خيار شائع آخر حاصل على تقييم 4.5 نجوم. يسجل سجل النشاط كل ما تتوقعه، ويضم عددًا جيدًا من التثبيتات النشطة.
لسوء الحظ، لا يستجيب المطور في كثير من الأحيان لطلبات الدعم في المنتديات، حيث تبقى معظم أسئلة الدعم دون إجابة إلى أجل غير مسمى.
استخدم مبدأ الحد الأدنى من الامتيازات
في عالم الأمن السيبراني، مبدأ الحد الأدنى من الامتيازات هو مفهوم يتمتع فيه المستخدم فقط بالأذونات التي يحتاجها للقيام بعمله.
هذه إحدى القواعد الأساسية التي يتم تدريسها في معسكر تدريب الأمن السيبراني ، ومع ذلك فهي لا تزال واحدة من أكثر الممارسات التي يتم تجاهلها بين أصحاب مواقع ووردبريس.
في عالم ووردبريس، ليس من النادر أن تجد شركةً تضم عشرة مستخدمين جميعهم يتمتعون بصلاحيات المدير. قد تكون هناك أسباب وجيهة لهذا المستوى من الوصول، ولكن من النادر الحاجة إلى أكثر من حساب أو حسابين بهذه الصلاحيات الواسعة.
أحد الأمور التي لا يمكنك التحكم بها هو ما يفعله المستخدمون عندما لا يكونون منشغلين بالعمل على موقعك الإلكتروني على ووردبريس. هذا يعني أنه إذا فشلوا في حماية بياناتهم من المتسللين، فمن المرجح أن ينعكس هذا الإهمال على موقعك الإلكتروني.
بتقييد وصول المستخدمين، ستتمكن من الحد من أي ضرر قد يتسبب به المستخدم عن غير قصد، كالنقر على رابط ضار أثناء تسجيل دخوله إلى موقعك. حتى لو كنت مدير الموقع، يُنصح باستخدام حساب محرر منفصل بصلاحيات محدودة عندما لا تقوم بمهام إدارية رفيعة المستوى.
هل القيام بذلك أمر ممل؟ بالتأكيد. لكنه أقل مللاً بكثير من تنظيف موقع ويب مصاب.
مكافأة: قم بإجراء نسخ احتياطية متكررة
في أسوأ الحالات، حيث يُخترق موقعك، يكون الخيار الوحيد أحيانًا هو استعادته من نسخة احتياطية نظيفة؛ نسخة مأخوذة قبل الإصابة. تُجري معظم شركات استضافة المواقع الجيدة نسخًا احتياطية لموقعك مرة واحدة يوميًا، ولكنها عادةً ما تحتفظ بهذه النسخ الاحتياطية لبضعة أسابيع فقط.
يُصبح هذا مُشكلةً إذا كنتَ تُعاني من عدوى لم تُلاحظها لفترة. تُخفي العديد من هذه العدوى نفسها عن مُديري النظام المُسجلين لتجنب اكتشافها لأطول فترة مُمكنة.
نظرًا لأنك تعلم الآن أن الأمان يكون أفضل في الطبقات، فيمكنك تطبيق نفس المفهوم على النسخ الاحتياطية الخاصة بك عن طريق أخذ نسخ احتياطية خاصة بك بالإضافة إلى مستضيف الويب الخاص بك.
تتوفر بعض إضافات النسخ الاحتياطي المجانية الرائعة، مثل UpdraftPlus و BackWPup و All-in-One WP Migration . لكل منها مزاياها وعيوبها، لكنها جميعًا موثوقة للغاية وتتيح لك نسخ موقعك احتياطيًا بشكل منتظم. في بعض الحالات، يمكنك حتى النسخ الاحتياطي تلقائيًا إلى خدمة تخزين سحابي مثل Dropbox أو OneDrive.
الخلاصة
يُعدّ تأمين ووردبريس جزءًا أساسيًا من إدارة أي موقع إلكتروني. وقد يكون عمليةً مُرهقةً ومُكلفةً إذا لم تُنفّذ بشكل صحيح أو أُهملت. بتطبيق الإرشادات المذكورة في هذه المقالة، يُمكنك جعل معظم احتياجاتك الأمنية تلقائية، ما يُتيح لك التركيز على الأهم: أعمالك.