Eine WordPress-Website kann sinnvolle Sicherheitseinstellungen haben, während der Laptop, mit dem sie verwaltet wird, schlecht gewartet ist. Umgekehrt ist es ebenfalls möglich: Ein sorgfältig gepflegter Computer kann sich trotzdem auf einer Website anmelden, die über zu viele Berechtigungen verfügt und mit vernachlässigter Software arbeitet.
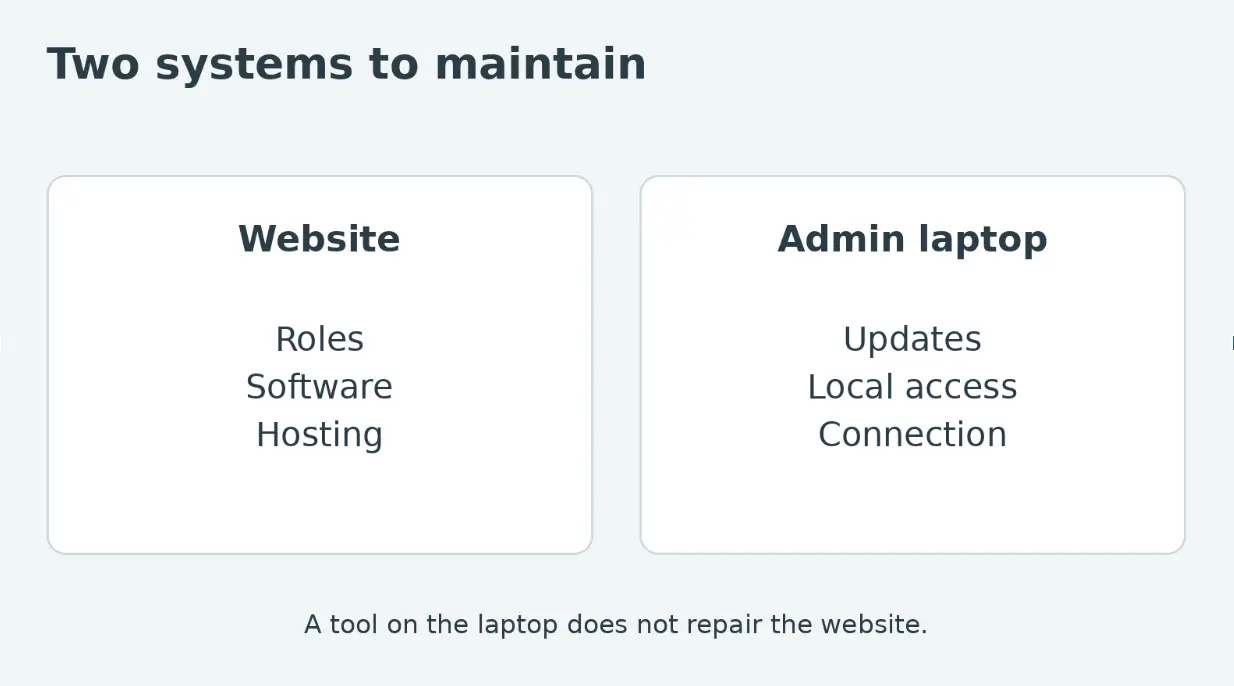
Diese Elemente gehören zwar zum selben Arbeitsablauf, erfordern aber unterschiedliche Prüfungen. Durch die Trennung kann der Website-Betreiber die passende Lösung auswählen, anstatt sich darauf zu verlassen, dass ein Plugin oder ein Verbindungstool alles vom Administratorbildschirm bis zur Hosting-Umgebung schützt.
Beginnen Sie mit der eigentlichen Aufgabe des Kontos.
Die Rollen und Berechtigungen in WordPress legen fest, welche Aktionen ein Benutzer auf der Website ausführen darf. Fragen Sie zunächst, was die Person erreichen soll, und wählen Sie dann die passenden Zugriffsrechte, anstatt ihr aus Bequemlichkeit die umfassendste Rolle zuzuweisen.
Jemand, der Veranstaltungsbeschreibungen aktualisiert, benötigt möglicherweise nicht dieselben Zugriffsrechte wie die Person, die für die Softwareinstallation und die Änderung der Website-Einstellungen zuständig ist. Die genaue Regelung hängt von den Plugins und den konfigurierten Funktionen der Website ab. Überprüfen Sie daher die tatsächliche Konfiguration und verlassen Sie sich nicht allein auf den Rollennamen.
Verwenden Sie individuelle Konten für Personen, die Zugriff benötigen. Gemeinsam genutzte Zugangsdaten erschweren es, den Zugriff einer Person zu entziehen oder nachzuvollziehen, wer eine bestimmte Aktion durchgeführt hat. Die Kontowiederherstellung und das Abmelden von Nutzern sollten Teil der entsprechenden Regelung sein.
Die offiziellen Sicherheitsrichtlinien von WordPress behandeln die Hosting-Umgebung und die Anwendungskonfiguration als eigenständige, wichtige Bereiche. Eine sichere Verbindung vom Laptop behebt keine Berechtigungsfehler auf der Website und aktualisiert keine veraltete Software.
Behandeln Sie den Laptop wie ein weiteres System, das gewartet werden muss.
Halten Sie Betriebssystem, Browser und zugehörige Anwendungen auf dem neuesten Stand. Verwenden Sie die von der Organisation freigegebenen Softwarequellen und vermeiden Sie die Installation von Erweiterungen nur deshalb, weil eine Anleitung eine lange Liste von Tools empfiehlt.
Prüfen Sie, was auf dem Gerät angezeigt wird. Ein Dashboard mit Teilnehmerinformationen, Kundendaten oder privaten Entwürfen kann auf dem Bildschirm sichtbar sein, ohne dass die Netzwerkverschlüsselung des Standorts beeinträchtigt wird. Sperren Sie den Laptop, wenn Sie ihn verlassen, und wählen Sie einen geeigneten Ort für vertrauliche Arbeiten.
Für alle, die nicht im gewohnten Netzwerk arbeiten, kann ein VPN für den PC eine Option zum Schutz der Internetverbindung auf einem Windows-Laptop sein. Überprüfen Sie die Client-Einstellungen und ob der Browserverkehr miteinbezogen wird. Die Funktionen des WordPress-Nutzers bleiben davon unberührt und die Website-Wartung wird nicht ersetzt.
Wird das Gerät von einem Arbeitgeber oder Kunden verwaltet, befolgen Sie die von diesem genehmigte Verbindungsmethode. Die Hinzufügung eines Verbrauchertools zu einem bestehenden verwalteten Dienst kann den Zugriff verkomplizieren, ohne die Konfiguration des Standorts zu verbessern.
Die Ebenen sollten bei der Werkzeugauswahl sichtbar bleiben.
Der sinnvollste Vergleich erfolgt nach Berufsbezeichnung:
| Gebiet | Was Aufmerksamkeit erfordert |
| WordPress-Konto | Rolle, Fähigkeiten und Wiederherstellungszugriff |
| Website-Software | Unterstützte Versionen und ein Wartungsprozess |
| Hosting-Umgebung | Kontrollmechanismen und Verantwortlichkeiten des Anbieters |
| Administrator-Laptop | Aktualisierungen, lokale Anwendungen und physischer Zugriff |
| Internetverbindung | Die von überdachtem Verkehr genutzte Route |
Ein kostenloses VPN gehört in die Verbindungszeile, wenn es zum unterstützten Gerät und dem vorgesehenen Verwendungszweck passt. Ein WordPress-Sicherheits-Plugin gehört zur Website-Entwicklung und hat eigene Funktionen und Einschränkungen. Keine dieser Kategorien sollte als vollständige Antwort auf die anderen Zeilen verstanden werden.
Dies ist auch bei der Fehlersuche wichtig. Kann ein Benutzer keine Veranstaltung veröffentlichen, überprüfen Sie das Konto und die Berechtigungen, bevor Sie das Netzwerk ändern. Ist die Website für alle nicht erreichbar, wird ein neues Tool auf dem Laptop eines Administrators das Hosting-Problem wahrscheinlich nicht lösen.
Aktualisierungen als geplante Aufgabe
Ein Update kann das Verhalten einer Live-Website beeinträchtigen. Halten Sie daher stets ein aktuelles Backup bereit und machen Sie sich mit dem Wiederherstellungsprozess vertraut. Nutzen Sie anschließend die für die Website vorgesehenen Test- und Wartungsmaßnahmen. Ziel ist es, die unterstützte Software aufrechtzuerhalten, ohne mitten in einer wichtigen Anmeldephase für Veranstaltungen Kompatibilitätsprobleme zu entdecken.
Prüfen Sie nach einer Änderung, welche Funktionen die Website tatsächlich benötigt. Bei einer Veranstaltungswebsite könnte dies beispielsweise das Anzeigen einer Veranstaltung, die Registrierung und den Erhalt der erwarteten Bestätigung umfassen. Verwenden Sie freigegebene Testdaten und vermeiden Sie unbeabsichtigte Live-Transaktionen.
Weisen Sie dieser Aufgabe einen Verantwortlichen zu. Eine Plugin-Benachrichtigung ist kein Wartungsplan, wenn jeder davon ausgeht, dass sich jemand anderes darum kümmert. Dokumentieren Sie die vorgenommenen Änderungen und alle ungelösten Probleme, damit der nächste Administrator die Historie nicht rekonstruieren muss.
Folgen Sie dem Weg von der Person zum Ort
Gehen Sie bei der Überprüfung der Konfiguration einen typischen Administrationsprozess durch. Die Person öffnet ein aktualisiertes Gerät, meldet sich in einem Benutzerkonto an, führt eine autorisierte Aktion aus und schließt den Vorgang ab. Fragen Sie, wo dabei Zugriffe oder Informationen offengelegt werden könnten.
Die Lösung erfordert möglicherweise einen Rollenwechsel, einen transparenteren Wiederherstellungsprozess, einen anderen Arbeitsbereich oder eine unterstützte Verbindungsanordnung. Dies sind konkrete Verbesserungen mit spezifischen Verantwortlichen.
Eine gut verwaltete WordPress-Website lässt sich leichter schützen, wenn Laptop und Internetverbindung des Administrators als separate Aufgaben innerhalb desselben Workflows behandelt werden. So kann jedes Tool seine eigentliche Funktion erfüllen, anstatt ein Versprechen zu geben, das sein Name allein nicht einhalten kann.
WordPress-Sicherheitslücken
Auch wenn es kontraintuitiv klingen mag, bedeutet Sicherheit nicht 100 % sichere Systeme, sondern vielmehr die Eliminierung von Risiken und den Einsatz verschiedener Lösungen, um das Risiko eines Hackerangriffs zu verringern.
Laut einer Studie von Alexa weisen 70 % aller WordPress-Websites irgendeine Art von Sicherheitslücke auf.
Es stimmt, dass diese Zahl für Sie ein großes Problem darstellen kann, unabhängig davon, ob Sie Eigentümer einer WordPress-Site oder Entwickler von WordPress-Themes oder -Plugins sind.
Die gute Nachricht ist: Wenn Sie Inhaber einer WordPress-Website sind und einen Experten für die Betreuung Ihrer Website suchen, ist dieser Leitfaden zur Einstellung von Webentwicklern eine hilfreiche Ressource.
Oder wenn Sie selbst Entwickler sind, können Sie viele Dinge tun, um solche Sicherheitslücken für Ihre eigenen WordPress-Sites oder die Ihrer Kunden zu verhindern, wie Sie unten lesen können.
Brute-Force-Angriffe
Eine der häufigsten Sicherheitslücken bei WordPress sind Brute-Force-Angriffe, eine alte Technik, mit der Hacker Zugriff auf Ihren Benutzernamen und Ihr Passwort und damit auf Ihr WordPress-Dashboard erhalten.
Bei dieser Sicherheitslücke handelt es sich um eine Versuch-und-Irrtum-Methode zum Eingeben einer Kombination aus Benutzername und Passwort, bis eine erfolgreiche Kombination gefunden wird.
Da WordPress die Anmeldeversuche standardmäßig nicht beschränkt, kann Ihre WordPress-Site leichter gehackt werden.
Halten Sie Ihre Site auf dem neuesten Stand und erstellen Sie ein sicheres Passwort
Einige wichtige Methoden, um diesen Angriff zu verhindern, bestehen darin, Ihre Site auf dem neuesten Stand zu halten und die Anzahl der Anmeldeversuche in WordPress zu begrenzen, indem Sie beispielsweise ein Plugin wie Login LockDown installieren.
Eine der Grundregeln für preventinZiel dieses Angriffs ist es, ein starkes Passwort zu erstellen, das alle notwendigen Elemente enthält: Groß- und Kleinbuchstaben, Sonderzeichen, Zahlen und mehr als 8 Zeichen lang ist.
Das Einfügen eines CAPTCHA auf der WordPress-Anmeldeseite ist ebenfalls hilfreich.
CAPTCHA auf WordPress-Websites: Warum Sie es brauchen und wie Sie es einrichten
Die Sicherheit Ihrer WordPress-Website ist in einer Welt voller digitaler Bedrohungen von grundlegender Bedeutung. CAPTCHA spielt dabei eine entscheidende Rolle und dient als Filter, um echte Besucher von schädlichen Bots zu unterscheiden.
Warum brauchen Sie CAPTCHA?
Kurz gesagt: Sie benötigen CAPTCHA auf Ihrer Website, um schädliche Bots zu stoppen. Ähnlich wie Web-Schutz Ihre Konten und Geräte vor Hackern schützt, hilft CAPTCHA, Ihre Website vor Bots zu schützen.
Cyberkriminelle setzen automatisierte Bots für eine Vielzahl bösartiger Aktivitäten ein. Sie spammen Kommentarbereiche, starten Brute-Force-Angriffe, um Passwörter zu knacken, und orchestrieren Distributed-Denial-of-Service-Angriffe (DDoS). Die Folgen sind nicht nur ärgerlich, sondern können auch an mehreren Fronten Schaden anrichten:
- Spam-Kommentare: Bots überfluten Ihre Kommentar- und Kontaktformulare mit Spam, was die Nutzer verärgert und dem Ruf Ihrer Website sowie Ihrem SEO-Ranking schadet.
- Brute-Force-Angriffe: Cyberkriminelle nutzen Bots für Brute-Force-Angriffe und versuchen, Benutzerpasswörter zu knacken. Ein erfolgreicher Brute-Force-Angriff führt zu unbefugtem Zugriff, Datenlecks und anderen schwerwiegenden Problemen.
- Ressourcenverbrauch: Bots sind ressourcenhungrig. Sie verbrauchen viel Bandbreite und Serverressourcen, verlangsamen Ihre Website und beeinträchtigen das Benutzererlebnis sowie die Suchmaschinenpositionen.
Wie hilft CAPTCHA?
CAPTCHA, ein vollständig automatisierter öffentlicher Turing-Test zur Unterscheidung von Computern und Menschen, fungiert als virtueller Kontrollpunkt. Es stellt Herausforderungen dar, die für Menschen leicht, für Bots jedoch schwierig zu lösen sind. Ziel ist es, automatisierten Datenverkehr herauszufiltern, sodass nur Menschen mit bestimmten Teilen Ihrer Website interagieren können.
So richten Sie CAPTCHA in WordPress ein
WordPress bietet verschiedene Plugins zur Integration von CAPTCHA an. Hier finden Sie eine detaillierte Anleitung zur Einrichtung von CAPTCHA auf Ihrer WordPress-Website:
- Wählen Sie ein CAPTCHA-Plugin. Recherchieren Sie und wählen Sie ein CAPTCHA-Plugin, das Ihren Bedürfnissen entspricht. Beliebte Optionen sind beispielsweise Googles reCAPTCHA, WPBruiser und Math CAPTCHA.
- Installiere und aktiviere das Plugin. Öffne das WordPress-Dashboard und navigiere zu Plugins > Neu hinzufügen. Suche nach dem gewünschten CAPTCHA-Plugin, installiere es und aktiviere es.
- Konfigurieren Sie das Plugin. Rufen Sie die Plugin-Einstellungen auf und wählen Sie Ihre Präferenzen. Legen Sie beispielsweise fest, wo das CAPTCHA angezeigt werden soll – auf der Anmeldeseite, im Kommentarbereich, im Registrierungsformular usw.
- Testen Sie die Einrichtung. Besuchen Sie die Seiten, auf denen Sie CAPTCHA eingerichtet haben, um sicherzustellen, dass es wie vorgesehen funktioniert.
- Überwachen und optimieren Sie die Einstellungen. Überwachen Sie regelmäßig die Wirksamkeit der CAPTCHA-Einstellungen. Optimieren Sie die Einstellungen bei Bedarf, um Sicherheit und Benutzerfreundlichkeit in Einklang zu bringen.
Wie Sie CAPTCHA an die Bedürfnisse Ihrer Website anpassen
Jede WordPress-Site hat unterschiedliche Bedürfnisse und spricht unterschiedliche Zielgruppen an. Daher kann ein einheitlicher Ansatz zur Implementierung von CAPTCHA zu unterschiedlichen Ergebnissen führen. So können Sie CAPTCHA an die spezifischen Anforderungen Ihrer Site anpassen:
- Machen Sie sich mit den CAPTCHA-Varianten vertraut. Es gibt verschiedene Arten von CAPTCHAs, jede mit ihren eigenen Stärken. Zu den klassischen CAPTCHA-Optionen gehören textbasierte Herausforderungen, Bilderkennungund mathematische CAPTCHAs. Neuere Versionen wie Googles reCAPTCHA erleichtern es den Nutzern, indem sie sie auffordern, ein Kästchen anzukreuzen, um zu bestätigen, dass sie ein Mensch sind.
- Ermitteln Sie die Schwachstellen Ihrer Website. Identifizieren Sie die Bereiche Ihrer Website, die am anfälligsten für automatisierte Angriffe sind. Handelt es sich um den Kommentarbereich, die Anmeldeseite, die Registrierung oder die Kontaktformulare? Das Verständnis der Schwachstellen Ihrer Website hilft Ihnen bei der Entscheidung, wo Sie CAPTCHA-Abfragen implementieren sollten.
- Bewerten Sie die Benutzererfahrung. Bewerten Sie die Benutzererfahrung mit verschiedenen CAPTCHA-Systemen. Manche CAPTCHAs sind möglicherweise zu komplex und frustrieren echte Besucher. Andere sind möglicherweise zu einfach und bieten komplexen Bots kaum oder gar keine Barriere. Ein ausgewogenes Verhältnis zwischen Sicherheit und Benutzerfreundlichkeit ist entscheidend.
- Testen Sie verschiedene CAPTCHA-Plugins. Nutzen Sie die unzähligen für WordPress verfügbaren CAPTCHA-Plugins. Installieren Sie verschiedene Plugins, richten Sie sie ein und testen Sie, wie gut sie Bots blockieren und gleichzeitig eine gute Benutzererfahrung gewährleisten.
- Feedback sammeln. Sammeln Sie Feedback von Ihren Besuchern zu ihren Erfahrungen mit dem CAPTCHA-System. Ihre Erkenntnisse können für fundierte Entscheidungen von unschätzbarem Wert sein.
- Analysieren Sie die Performance. Behalten Sie die Leistungskennzahlen Ihrer Website vor und nach der Implementierung von CAPTCHA im Auge. Prüfen Sie das Ausmaß des Spam- und Bot-Traffics und vergleichen Sie es mit den Werten vor der CAPTCHA-Implementierung. Vergessen Sie dabei nicht, auch Ihre SEO-Kennzahlen zu überprüfen.
CAPTCHA ist nur eine Ebene Ihrer Sicherheitskonfiguration. Entdecken Sie weitere Sicherheits-Plugins und regelmäßige Sicherheitsüberprüfungen, um Ihre WordPress-Site zu einem sicheren Ort im wilden Web zu machen.
Multifaktor-Authentifizierung
Der Vorteil dieser Methode ist ein komplexerer Anmeldevorgang, da neben einem Passwort mehrere Elemente erforderlich sind.
Dabei kann es sich um die Rückgabe des PIN-Codes, die Antwort auf eine Geheimfrage oder die Beantwortung eines Captcha-Tests handeln, durch den beim Login-Vorgang überprüft wird, ob dieser von einem Menschen und nicht von einem Bot durchgeführt wurde.
Verwenden Sie längere Verzögerungen zwischen jedem Anmeldeversuch und auch danach
Dazu müssen Sie ein reCAPTCHA verwenden, um eine einfache Berechnung durchzuführen oder ein Wort zu kopieren, obwohl dies die Benutzererfahrung beeinträchtigt.
Zugriff verweigern/erlauben basierend auf IP-Adressen oder der Verwendung von Passphrasen
Diese ähneln Passwörtern, erfordern aber nur die folgenden Zeichen: Sonderzeichen, Zahlen oder andere.
Passwörter mit 16 oder mehr Zeichen sind die beste Option, da das Hacken unter Berücksichtigung aller anderen zusätzlichen Möglichkeiten länger dauert.
Backdoor-Angriff
Hintertüren sind im Grunde Einstiegspunkte, die Hackern Zugriff auf alle Dateien und Ordner Ihrer WordPress-Site gewähren.
Hintertüren sind die Ursache dafür, dass Websites immer wieder gehackt werden, da sie so gut versteckt sind, dass das Problem auch nach der Bereinigung der Website nicht verschwindet und ein Hacker jederzeit auf Ihre Website zugreifen kann.
Diese Schwachstellen sind so schwer zu erkennen, weil sie eigentlich überall sein können und auch wie Ihre üblichen PHP-Codes aussehen können.
Im Allgemeinen befinden sie sich jedoch in einem der folgenden drei Ordner: dem Theme-Ordner, dem Upload-Ordner und dem Plugin-Ordner.
Sie benötigen ein Backup
Erstellen Sie eine Sicherungskopie, da Sie Änderungen am Backend Ihrer Site vornehmen und Ihnen ein Fehler unterlaufen kann, indem Sie die falschen Dateien oder Dokumente entfernen.
Ein Backup stellt somit sicher, dass Sie solche Fehler korrigieren können.
Wenn Sie jedoch eine Hintertür finden, denken Sie daran, das Backup zu aktualisieren, da der Angriff auch Ihr eigenes Backup betreffen könnte.
Inaktive Designs löschen
Da auf allen WordPress-Sites Designs vorhanden sind, bieten sie Hackern die Möglichkeit, eine Hintertür zu hinterlassen.
Normalerweise sind aktive Designs kein Ziel für Hacker, inaktive Designs jedoch schon.
Sie können die Installationsoption auch deaktivieren, falls Sie Designs und Plugins nicht regelmäßig installieren.
Bereinigen Sie Ihre Datenbank
Es ist sinnvoll, einen Malware-Scanner zu verwenden, der Ihre Datenbank bereinigt.
Scanner entschärfen Schadsoftware, alarmieren den Website-Administrator und beheben die gefundenen Sicherheitslücken.
Andere Lösungen sind die Verwendung einer Website-Firewall, das Ändern der Administrator-URL und -Passwörter sowie der Benutzerberechtigungen.
Wählen Sie Ihren Hosting-Anbieter sorgfältig aus
Achten Sie auf einen zuverlässigen und sicheren Hosting-Anbieter und entscheiden Sie sich für Managed Hosting.
Denken Sie außerdem daran, Ihre Site regelmäßig zu sichern, da dies als Präventionsmaßnahme dient, falls sie irgendwann gehackt wird.
Als allgemeine Präventionsempfehlung sollten Sie Raubkopien von Plug-Ins und Designs oder Plug-Ins entfernen, an deren Installation Sie sich nicht erinnern können, und sich bei Ihrem Hosting-Konto anmelden, um den Upload-Ordner zu überprüfen.
Distributed Denial of Service
Während eines Distributed Denial of Service (DDos) wird Ihre WordPress-Site durch eine beeindruckende Anzahl von Anfragen „belastet“, und nein, es handelt sich nicht um eine Spitze im Webverkehr.
Was passiert, ist eine Flut gefälschter Anfragen, die aus mehreren Quellen auf Ihre Site treffen und zu deren Absturz führen können.
Für DDoS-Angriffe ist kein privilegierter Zugriff erforderlich. Wenn ein Angriff stattfindet, werden Sie ihn daher fast sofort bemerken. Im Gegensatz zu anderen Arten von Hacks, die eine Zeit lang unbemerkt bleiben können.
Diese Sicherheitsbedrohung tritt eher auf, wenn veraltete WordPress-Versionen vorhanden sind.
Nachdem Sie Ihre Site auf Kompatibilität getestet haben, ist es an der Zeit, die PHP-Version zu ändern.
Um diesen Angriff abzuwehren, können Vorsichtsmaßnahmen ergriffen werden. Eine davon liegt auf Netzwerkebene.
Switches und Router können unzulässige Anfragen blockieren und diese blockieren.
Auch die Investition in DDoS-Minderungsdienste ist eine Lösung, insbesondere wenn Ihr Unternehmen durch diesen Angriff geschädigt wurde.
Ein Sicherheits-Plugin ist ein Muss
Es gibt so viele Plugins zur Auswahl.
Diese Plugins begrenzen die Anzahl der Anmeldeversuche potenzieller Hacker bei einem Konto, bevor ihre IP-Adresse von Ihrer Website gesperrt wird.
Stellen Sie dennoch sicher, dass Sie nur vertrauenswürdige und aktuelle Plugins verwenden.
Verwenden Sie eine Web Application Firewall (WAF)
Es stellt die erste Verteidigungslinie gegen diese Art von Sicherheitsangriffen dar.
Es verringert das Risiko von DDoS-Angriffen auf Ihre Site, indem es alle Anfragen und den gesamten Datenverkehr auf Ihrer Website überprüft.
Sobald Sie auf die Firewall zugreifen, können Sie Ihre Site auswählen und Administratoranmeldungen, Bot-Besucher sowie Anmelde- und Verkehrsanforderungen anzeigen.
Virtuelle private Netzwerke (VPN)
Mithilfe eines VPNs, einem verschlüsselten Server, mit dem Sie Ihre WordPress-Website verbinden, können Sie Ihre echte IP-Adresse verbergen und werden so schwieriger zum Ziel von Angriffen.
CDN – Eine zusätzliche Sicherheitsebene
CDN (Cloud Distribution Networks) verteilen den Datenverkehr auf mehrere Server, sodass Ihre Site nicht ausfällt.
Diese Netzwerke bieten weitere Sicherheitsmaßnahmen wie CAPTCHA, Verbindungsanfragen und Verschlüsselung.
Aktualisieren Sie Ihre WordPress-Version regelmäßig
Sie müssen Ihre Plugins, Themes , Ihre WordPress-Installation, die Version Ihres Betriebssystems, die PHP-Version auf dem Server sowie alle anderen von Ihnen verwendeten Softwareprogramme oder Skripte aktualisieren.
Sicherheitslücke beim Datei-Upload
Die Sicherheitslücke beim Hochladen von Dateien ist eine der häufigsten Angriffsarten.
Obwohl dieser Angriff schwerwiegend ist, kann er leicht vermieden werden, wenn er erkannt wird.
Sicherheitslücken beim Hochladen von Dateien bergen drei Hauptrisiken: Angriffe auf die Computer Ihrer Benutzer, Kontrolle über den Server und hohe Inanspruchnahme seiner Ressourcen sowie letztendlich Störungen.
Um diese Art von Angriff zu vermeiden, ist es wichtig, Ihr System auf dem neuesten Stand zu halten und sicherzustellen, dass Sie kein veraltetes Antivirenprogramm verwenden, das keinen Schutz bieten kann.
Nutzen Sie eine begrenzte Liste zulässiger Dateien
Da KI-generierte und manipulierte Medien online immer häufiger vorkommen, werden auch viele Website-Betreiber vorsichtiger mit den auf ihre Plattformen hochgeladenen Bildern, was einige Teams dazu veranlasst, Tools einzusetzen, die dabei helfen, die Echtheit der Bilder vor der Veröffentlichung zu überprüfen.
Verwenden Sie eine begrenzte Liste zulässiger Dateien, um das Hochladen schädlicher Inhalte sowie von Skripten oder ausführbaren Dateien zu verhindern.
Zur Erhöhung der Sicherheit können Sie die Benutzer auch auffordern, sich vor dem Hochladen von Dateien zu authentifizieren.
Malware-Scannen
Das Scannen auf Malware ist eine weitere Methode, mit der Sie verhindern können, dass beim Hochladen von Dateien eine Sicherheitslücke entsteht.
Die empfohlene Vorgehensweise hierfür ist das Mehrfachscannen von Dateien mit mehreren Anti-Malware-Engines.
Der Vorteil dieser Methode liegt in einer sehr hohen Erkennungsrate und gleichzeitig in der kürzesten Zeit, in der Malware-Ausbrüche auftreten.
Sie können außerdem eine maximale Namenslänge und Dateigröße festlegen und einfache Fehlermeldungen verwenden, sodass keine weiteren Serverkonfigurationseinstellungen enthalten sind und keine Fehler beim Hochladen von Dateien angezeigt werden, die Hacker zu ihrem Vorteil ausnutzen könnten.
Cross-Site Scripting (XSS)
Cross-Site Scripting (XSS) ist eine der schwerwiegendsten Bedrohungen.
Hacker stehlen Informationen, indem sie schädliche Skripte einschleusen, Inhalte ändern, Cookies stehlen, Spam-Links einschleusen und Besucher dazu verleiten, freiwillig ihre persönlichen, sensiblen Daten preiszugeben.
Für XSS werden üblicherweise Webseiten verwendet, die Kommentare zulassen oder Foren.
Zu den Folgen eines solchen Angriffs kann es gehören, dass Sie von Google auf die schwarze Liste gesetzt oder von Ihrem Webhost gesperrt werden, was Ihrem Ruf schaden kann.
Eine Möglichkeit, dies zu verhindern, besteht darin, die Eingabe zu validieren. Dies bedeutet, dass alle externen Daten überprüft werden, bevor sie möglicherweise der Datenbank und der Website schaden.
Auf diese Weise ermöglichen Sie es Benutzern, eine Anfrage erneut zu senden, wenn die Validierung fehlschlägt.
Datenbereinigung
Das Bereinigen von Daten ist auch eine der bekanntesten Methoden, um diesen Angriff zu verhindern.
Es handelt sich um einen Vorgang, der stattfindet, nachdem die Daten auf dem Server veröffentlicht wurden und bevor sie einem anderen Benutzer angezeigt werden.
Es entfernt alle potenziell schädlichen Teile aus den Daten und bringt sie in die richtige Form.
Datenbereinigung und Datenvalidierung gehen oft Hand in Hand.
Festlegen von WAF-Regeln
Durch das Festlegen von WAF-Regeln (Web Application Firewall) können potenziell seltsame Anforderungen an den Server blockiert werden, z. B. Cross-Site-Scripting-Angriffe, aber auch SQL-Injection, DDoS-Angriffe und viele andere Bedrohungen.
Weitere allgemeine Empfehlungen umfassen die Installation eines Anti-Cross-Scripting-Plugins, die regelmäßige Aktualisierung Ihrer Site oder die Verwendung eines SSL-Zertifikats und einer Content Security Policy (CSP).
Einige allgemeine Empfehlungen
WordPress-Plugins bieten Ihrer Site zahlreiche und vielfältige Vorteile, der Nachteil besteht jedoch darin, dass sie zu Sicherheitslücken werden können.
Es ist wichtig, Ihre WordPress-Site regelmäßig zu aktualisieren und auf Malware zu scannen sowie stets über die neuesten Listen gefährlicher und anfälliger WordPress-Plugins auf dem Laufenden zu bleiben.
Zu den häufigsten Problemen, mit denen WordPress-Plugins konfrontiert werden, gehören die folgenden:
- Beliebiger Dateiupload
- Eskalation von Berechtigungen
- Beliebige Dateianzeige
- Remote-Codeausführung
- SQL-Injection
Um solche Sicherheitslücken zu vermeiden, ist es wichtig, inaktive Plugins und Designs zu löschen, keine Raubkopien von Plugins zu verwenden und, wenn Sie feststellen, dass ein Plugin Sicherheitslücken aufweist, dieses sofort zu entfernen, d. h. es zu deaktivieren und zu löschen.
Sicherheit ist wichtig, da sie enorme Kosten und einen hohen Zeitaufwand bei der Bereinigung verhindert. Aber vielleicht noch wichtiger ist der Ruf, dessen Wiederherstellung lange dauert.
Darüber hinaus sind auch rechtliche Probleme möglich.
Deshalb sind Investitionen in die Sicherheit Ihrer Site und die entsprechende Schulung Ihres Teams zwei Aspekte, die sich in Zukunft auszahlen werden.