

WordPress ist ein Open-Source-Content-Management-System (CMS). Obwohl es bereits 2003 veröffentlicht wurde, ist es nach wie vor das beliebteste und leistungsstärkste CMS. Aktuell nutzen über 40 % aller Websites WordPress. Beliebte Dienste wie Grammarly und … Zoom Läuft unter anderem auf WordPress.
Website-Betreiber entscheiden sich für WordPress, weil es kostenlos, benutzerfreundlich und relativ sicher ist. Dennoch sind diese Seiten häufig von Cyberangriffen betroffen. Es mag den Anschein haben, als sei WordPress selbst keine sichere Plattform. Die Hauptursache für Website-Hacks sind jedoch veraltete Komponenten und Kerndateien des CMS.
Wird eine WordPress-Website gehackt, können Cyberkriminelle erheblichen Schaden anrichten. Meist versuchen sie, Ihre Website mit SEO-Spam zu infizieren und Nutzer auf Phishing-Seiten umzuleiten. Solche Angriffe können Ihren Umsatz und Ihren Ruf beeinträchtigen. Darüber hinaus können Hacker Ihre persönlichen Daten, wie z. B. Anmeldeinformationen, stehlen und Sie und Ihre Website-Besucher Schadsoftware aussetzen.
Glücklicherweise können Nutzer die meisten dieser Angriffe verhindern. In diesem Artikel geben wir sieben Tipps, wie Sie Ihre WordPress-Website sicherer machen können.
Schritte zur einfachen Verbesserung der WordPress-Site-Sicherheit
Sie müssen kein IT-Experte sein, um Ihre WordPress-Website zu schützen. Befolgen Sie einfach diese Tipps, und Sie erfahren, wie Sie sich vor vielen verschiedenen Arten von Cyberangriffen schützen können. Beginnen wir damit, sicherzustellen, dass alles auf dem neuesten Stand ist.
Aktualisieren Sie die WordPress-Version regelmäßig
Die WordPress-Plattform wird regelmäßig gewartet und aktualisiert. Kleinere Updates werden automatisch installiert , wichtigere Updates müssen Sie jedoch selbst durchführen. Deshalb ist es wichtig, dass Sie die neueste WordPress-Version verwenden.
Um ein Update zu starten, gehen Sie zum WordPress- Dashboard , klicken Sie in der linken Seitenleiste auf „Updates“ und anschließend auf „Jetzt aktualisieren“, falls ein Update verfügbar ist.
Mit diesem einfachen Schritt erhalten Sie die neueste WordPress-Kernversion, einschließlich Patches für alle Schwachstellen, die Hacker in früheren Versionen möglicherweise ausgenutzt haben.
WordPress-Themes aktualisieren
Auch Themes können anfällig für Angriffe sein. Ein kleiner Profi-Tipp: Verwenden Sie immer Themes von vertrauenswürdigen Anbietern. Zum Beispiel das Mehrzweck- Kata Kostenloses WordPress-Theme ab Webnus ist nicht nur sicher, sondern garantiert auch ein optimales Benutzererlebnis.
Um sicherzustellen, dass Ihre Themes aktuell sind, gehen Sie zum WordPress -Dashboard und klicken Sie in der linken Seitenleiste auf „Themes“ . Falls ein Update aussteht, wird Ihnen die Option „Jetzt aktualisieren“ angezeigt.
Alternativ können Sie im Abschnitt „Updates“ nachsehen , ob alle Updates ausstehen.
Plugins aktualisieren
Plugins, insbesondere solche von Drittanbietern, sind häufig von Schadsoftware betroffen. Deshalb ist es so wichtig, sie auf dem neuesten Stand zu halten.
Um Plugins zu aktualisieren, gehen Sie zum WordPress- Dashboard und klicken Sie auf „Plugins“ . Im Tab „Verfügbare Updates“ sehen Sie alle Plugins, die ein Update benötigen.
Einrichten eines CDN
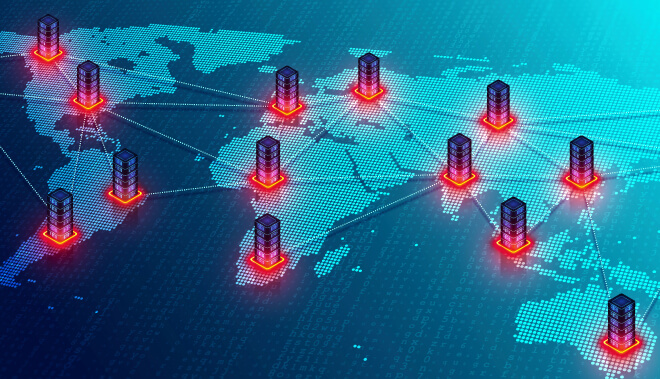
Eine weitere Möglichkeit, Ihre Website abzusichern, ist die Einrichtung eines Content Delivery Networks (CDN) . Ein CDN ist ein Netzwerk von Servern, die über verschiedene Standorte weltweit verteilt sind. Jeder dieser Server enthält eine zwischengespeicherte Version Ihrer Website und beschleunigt so den Zugriff für Ihre Nutzer.
Neben der Erhöhung der Ladegeschwindigkeit kann ein CDN auch verschiedene gängige Cyberangriffe verhindern. Wie? Das Content Delivery Network kann große Mengen an Tracking verarbeiten. Dadurch kann es Angriffen wie Distributed Denial of Service (DDoS) vorbeugen.
Ein CDN kann sogar dabei helfen, IP-Adressen zu maskieren. Wie funktioniert das? Nehmen wir das CDN von Cloudflare als Beispiel. Cloudflare kann die ursprünglichen IP-Adressen für die geproxieden DNS-Einträge maskieren. Dadurch können Angreifer die ursprünglichen Webserver nicht angreifen, da sie Cloudflare nicht umgehen können.
IONOS bietet außerdem eines der besten WordPress-Hosting-Angebote. Mit dem IONOS-Domain-Check können Sie zudem Ihre Wunschdomain finden.
Verwenden Sie starke Kennwörter
Leider passieren die meisten Sicherheitslücken, weil Nutzer schwache oder wiederverwendete Passwörter verwenden. Zwar ist es leicht, sich ein einfaches Passwort zu merken und es auf verschiedenen Plattformen zu nutzen, doch genau diese Art von Passwort ist am einfachsten zu knacken.
Passwörter werden oft übersehen, sind aber ein entscheidender Bestandteil der WordPress-Sicherheit. Deshalb sollten Sie keine Passwörter wie „123456“ , „abcdef “ oder „password“ verwenden , wenn Ihnen Sicherheit wichtig ist.
Ein sicheres Passwort sollte lang sein und aus einer komplexen Zeichenkombination bestehen. Vergessen Sie nicht, Sonderzeichen, Groß- und Kleinbuchstaben sowie Zahlen zu verwenden. Hier sind einige Beispiele: ZvN2Rh$)[# und AcMBYghG9fT}>8.
Die Verwendung langer Zeichenfolgen mit zufälligen Zeichen erhöht Ihren Schutz vor böswilligen Angreifern, die diese erfolgreich erraten oder hacken möchten. Vergessen Sie natürlich nicht, dass selbst komplexe Passwörter an Dritte weitergegeben werden können. Deshalb muss jedes Ihrer Passwörter eindeutig sein. Dies kann dazu beitragen, andere Konten zu schützen, falls eines Ihrer Passwörter an die Öffentlichkeit gelangt.
Wenn Ihnen selbst kein sicheres Passwort einfällt, versuchen Sie es mit einem Passwortgenerator. Und wenn Sie Angst haben, komplexe Passwörter zu vergessen, sollten Sie einen Passwortmanager verwenden.
Ändern Sie die WordPress-Anmelde-URL
Wenn Sie die Standard-Login-URL verwenden, kann jeder erkennen, dass Sie WordPress nutzen. Das erleichtert Hackern den Angriff auf Ihre Website erheblich. Durch das Ändern der WordPress-Login-URL erhöhen Sie die Sicherheit zusätzlich.
Sie können die Anmelde-URL mithilfe verschiedener Plugins ändern, darunter iThemes Security Pro oder WPS Hide Login.
Verwenden Sie Sicherheits-Plugins
Um Ihre Website manuell auf potenzielle Schadsoftware zu überprüfen , benötigen Sie Programmierkenntnisse. Wenn Sie nicht programmieren können und dies auch nicht vorhaben, sollten Sie Sicherheits-Plugins verwenden. Diese Plugins scannen Ihre Website automatisch auf potenzielle Bedrohungen.
Beachten Sie, dass nicht alle Plugins gleich sind. Bevor Sie sich für ein Sicherheits-Plugin entscheiden, sollten Sie die verschiedenen verfügbaren Optionen gründlich prüfen, um sicherzustellen, dass Sie ein zuverlässiges und nützliches Tool auswählen.
Fazit
WordPress ist eine relativ sichere Plattform. Obwohl sie häufig Ziel von Hackerangriffen ist, beruhen Sicherheitslücken meist auf menschlichem Versagen. Deshalb ist es wichtig zu wissen, wie man seine Websites schützt.
Zu den wichtigsten Dingen, die Sie tun können, gehören:
- Regelmäßige Aktualisierung der WordPress-Version, der Themes und der Plugins
- Einrichten eines Content Delivery Networks
- Verwendung starker und eindeutiger Passwörter
- Ändern der WordPress-Anmelde-URL
- Einsatz zuverlässiger Sicherheits-Plugins