Un sitio de WordPress puede tener una configuración de seguridad adecuada, aunque el portátil utilizado para gestionarlo esté mal organizado. Lo contrario también es posible: un ordenador bien mantenido puede acceder a un sitio con permisos excesivos y software descuidado.
Estas son partes del mismo flujo de trabajo, pero requieren comprobaciones diferentes. Separarlas ayuda al propietario del sitio a elegir la solución adecuada, en lugar de esperar que un complemento o una herramienta de conexión proteja todo, desde la pantalla del administrador hasta el entorno de alojamiento.
Comience con el trabajo real de la cuenta.
Los roles y permisos de WordPress determinan lo que un usuario puede hacer dentro del sitio. Empiece por preguntar qué necesita lograr la persona y, a continuación, elija el acceso adecuado en lugar de asignarle el rol más amplio por comodidad.
Es posible que la persona encargada de actualizar las descripciones de los eventos no necesite el mismo acceso que la responsable de instalar el software y modificar la configuración del sitio. La configuración exacta depende de los complementos y las funcionalidades configuradas del sitio, por lo que conviene revisar la configuración actual en lugar de basarse únicamente en el nombre del rol.
Utilice cuentas individuales para quienes necesiten acceso. Las credenciales compartidas dificultan la revocación del acceso de una persona o la identificación de quién realizó una acción. Incluya la recuperación de cuentas y la baja de usuarios en el acuerdo.
Las directrices de seguridad oficiales de WordPress consideran que el entorno de alojamiento y la configuración de la aplicación son áreas importantes por derecho propio. Una conexión segura desde el portátil no soluciona un error de permisos en el sitio web ni actualiza el software obsoleto.
Trate la computadora portátil como otro sistema para mantener
Mantén actualizados el sistema operativo, el navegador y las aplicaciones relevantes. Utiliza las fuentes de software aprobadas por la organización y evita instalar extensiones solo porque un tutorial recomiende una larga lista de herramientas.
Revisa la información visible en el dispositivo. Un panel de control con información de los asistentes, detalles de los clientes o borradores privados puede quedar expuesto en la pantalla sin que se produzca ningún fallo en el cifrado de la red del sitio. Bloquea el portátil cuando te alejes de él y elige un lugar adecuado para trabajar con información confidencial.
Para quienes trabajan fuera de la red habitual, una VPN para PC puede ser una opción para proteger la privacidad de la conexión en un portátil con Windows. Verifique la configuración del cliente y si se incluye el tráfico del navegador. Esto no afecta las funcionalidades del usuario de WordPress ni sustituye el mantenimiento del sitio.
Si el dispositivo es administrado por un empleador o cliente, siga su método de conexión aprobado. Agregar una herramienta de usuario final junto a un servicio administrado existente puede complicar el acceso sin mejorar la configuración del sitio.
Mantén las capas visibles al elegir las herramientas.
La comparación útil se realiza por puesto de trabajo:
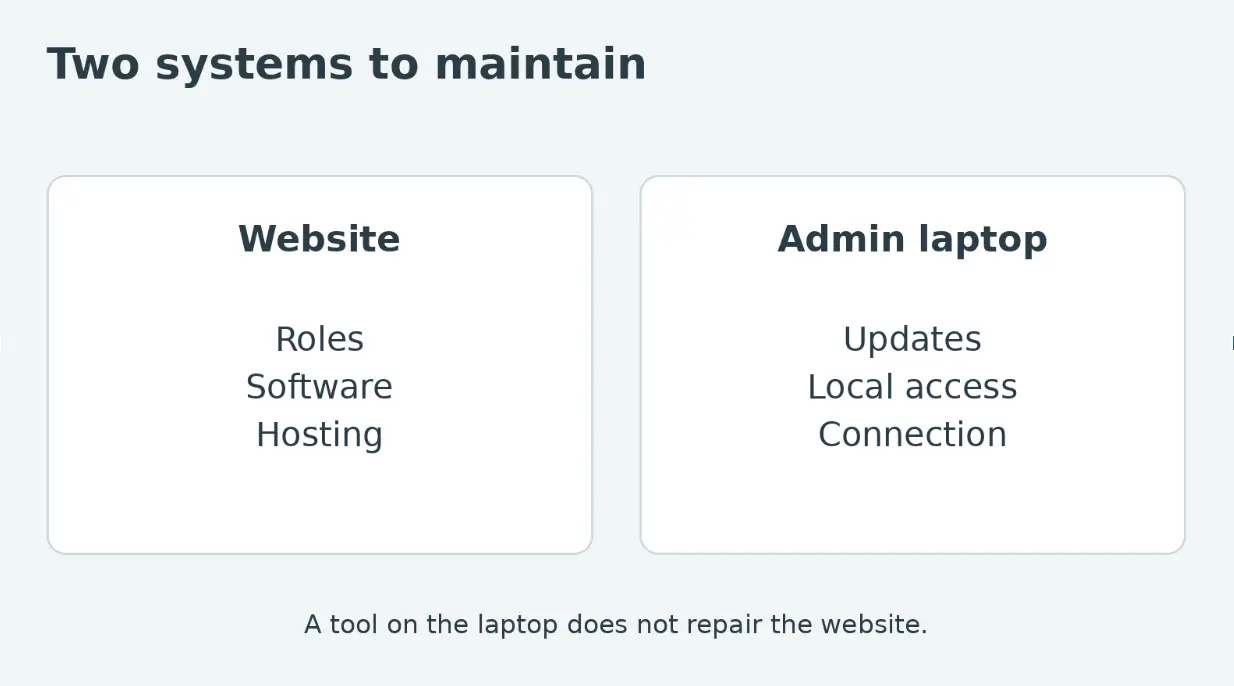
| Área | ¿Qué necesita atención? |
| Cuenta de WordPress | Función, capacidades y acceso a la recuperación |
| Software para sitios web | Versiones compatibles y un proceso de mantenimiento |
| Entorno de alojamiento | Los controles y responsabilidades del proveedor |
| Portátil de administrador | Actualizaciones, aplicaciones locales y acceso físico |
| Conexión a Internet | La ruta utilizada por el tráfico cubierto |
Una VPN gratuita se incluye en la fila de conexiones cuando es compatible con el dispositivo y el uso previsto. Un plugin de seguridad para WordPress pertenece al ámbito del desarrollo del sitio web, con sus propias funciones y limitaciones. Ninguna de las etiquetas debe considerarse una respuesta completa a las demás filas.
Esto también es importante durante la resolución de problemas. Si un usuario no puede publicar un evento, revise la cuenta y sus permisos antes de cambiar la red. Si el sitio no está disponible para todos, es poco probable que una nueva herramienta en el portátil de un administrador resuelva el problema de alojamiento.
Hacer de las actualizaciones una tarea planificada
Una actualización puede afectar el funcionamiento de un sitio web en producción. Realice copias de seguridad actualizadas y comprenda el proceso de restauración; luego, utilice el plan de pruebas y mantenimiento adecuado del sitio. El objetivo es mantener el software compatible sin descubrir problemas de compatibilidad en medio de un período importante de registro de eventos.
Tras un cambio, compruebe las funciones de las que realmente depende el sitio web. En el caso de un sitio de eventos, esto podría incluir la visualización del evento, el registro y la recepción de la confirmación esperada. Utilice datos de prueba aprobados y evite realizar transacciones en vivo no deseadas.
Asigne un responsable a esta tarea. Una notificación de plugin no constituye un plan de mantenimiento si todos asumen que otra persona se encargará de ello. Registre los cambios realizados y cualquier problema sin resolver para que el siguiente administrador no tenga que reconstruir el historial.
Siga el camino desde la persona hasta el sitio.
Al revisar la configuración, siga una tarea administrativa habitual. El usuario abre un dispositivo actualizado, inicia sesión en una cuenta individual, realiza una acción autorizada y finaliza la tarea. Pregunte dónde podría quedar expuesto el acceso o la información durante ese proceso.
La solución podría requerir un cambio de rol, un proceso de recuperación más claro, un espacio de trabajo diferente o una configuración de conexión compatible. Se trata de mejoras específicas con responsables específicos.
Un sitio WordPress bien administrado es más fácil de proteger cuando el portátil y la conexión del administrador se tratan como responsabilidades independientes dentro del mismo flujo de trabajo. De esta manera, cada herramienta puede cumplir su función principal, en lugar de ofrecer una garantía que su nombre por sí solo no puede respaldar.
Vulnerabilidades de seguridad de WordPress
Aunque pueda parecer contrario a la intuición, la seguridad no significa sistemas 100% seguros, sino que significa la eliminación de riesgos y el empleo de diversas soluciones para reducir el riesgo de ser pirateados.
Según una investigación realizada por Alexa, el 70% de todos los sitios web de WordPress presentan algún tipo de vulnerabilidad.
Es cierto que este número puede ser una gran preocupación para usted, ya sea que sea el propietario de un sitio de WordPress o un desarrollador de plugins o temas de WordPress.
La buena noticia es que, si eres propietario de un sitio web de WordPress, esta guía para contratar desarrolladores web es un recurso útil si buscas incorporar a un experto que te ayude con tu sitio.
O, si usted mismo es un desarrollador, hay muchas cosas que puede hacer para evitar tales vulnerabilidades en sus propios sitios de WordPress o en los de sus clientes, como puede leer a continuación.
Ataques de fuerza bruta
Una de las vulnerabilidades de seguridad de WordPress más comunes son los ataques de fuerza bruta, una técnica antigua mediante la cual los piratas informáticos obtienen acceso a su nombre de usuario y contraseña y, por lo tanto, a su panel de WordPress.
Esta vulnerabilidad es un método de prueba y error al ingresar una combinación o nombre de usuario y contraseña hasta que se descubre una combinación exitosa.
Como WordPress no limita los intentos de inicio de sesión de forma predeterminada, es más fácil piratear su sitio de WordPress.
Mantenga su sitio actualizado y cree una contraseña segura
Algunos métodos importantes para prevenir este ataque son mantener su sitio actualizado y limitar el número de intentos de inicio de sesión en WordPress instalando un complemento como Login LockDown, por ejemplo.
Una de las reglas básicas para preventinEste ataque consiste en crear una contraseña segura que contenga todos los elementos necesarios: letras mayúsculas y minúsculas, caracteres especiales, números y que tenga más de 8 caracteres.
Insertar un CAPTCHA en la página de inicio de sesión de WordPress también ayudará.
CAPTCHA en sitios web de WordPress: por qué lo necesita y cómo configurarlo
Garantizar la seguridad de tu sitio web de WordPress es fundamental en un mundo plagado de amenazas digitales. CAPTCHA desempeña un papel vital en esta configuración de seguridad, ya que actúa como un filtro para separar a los visitantes humanos reales de los bots maliciosos.
¿Por qué necesitas CAPTCHA?
En resumen, necesitas un CAPTCHA en tu sitio web para detener a los bots maliciosos. Al igual que la protección web ayuda a proteger tus cuentas y dispositivos de los hackers, el CAPTCHA ayuda a proteger tu sitio web de los bots.
Los ciberadversarios emplean robots automatizados para una serie de actividades nefastas. Envían spam a secciones de comentarios, lanzan ataques de fuerza bruta para descifrar contraseñas y organizan ataques de denegación de servicio distribuido (DDoS). Las repercusiones no sólo son molestas sino que pueden ser perjudiciales en múltiples frentes:
- Comentarios no deseados: Los bots llenan tus comentarios y formularios de contacto con spam, lo que molesta a los usuarios y perjudica la reputación de tu sitio web y su posicionamiento SEO.
- Ataques de fuerza bruta: los ciberdelincuentes utilizan bots para ejecutar ataques de fuerza bruta, intentando descifrar las contraseñas de los usuarios. Un ataque de fuerza bruta exitoso da como resultado acceso no autorizado, filtraciones de datos y otros problemas graves.
- Drenaje de recursos: los robots necesitan muchos recursos. Utilizan mucho ancho de banda y recursos del servidor, lo que ralentiza su sitio y afecta la experiencia del usuario y las posiciones en los motores de búsqueda.
¿Cómo ayuda CAPTCHA?
CAPTCHA, una prueba pública de Turing completamente automatizada para diferenciar las computadoras de los humanos, actúa como un punto de control virtual. Presenta desafíos que son fáciles de resolver para los humanos pero difíciles de resolver para los robots. La idea es filtrar el tráfico automatizado para que sólo los humanos puedan interactuar con determinadas partes de su sitio web.
Cómo configurar CAPTCHA en WordPress
WordPress ofrece varios plugins para integrar CAPTCHA. A continuación, te mostramos una guía detallada para configurar CAPTCHA en tu sitio de WordPress:
- Selecciona un plugin CAPTCHA. Investiga y elige el plugin CAPTCHA que mejor se adapte a tus necesidades. Algunas opciones populares son reCAPTCHA de Google, WPBruiser y Math CAPTCHA.
- Instale y active el complemento. Abra el panel de WordPress y navegue hasta Complementos > Agregar nuevo. Busque el complemento CAPTCHA elegido, instálelo y actívelo.
- Configura el complemento. Accede a la configuración del complemento y elige tus preferencias. Por ejemplo, decida dónde desea que aparezca el CAPTCHA: en la página de inicio de sesión, en la sección de comentarios, en el formulario de registro, etc.
- Prueba la configuración. Visita las páginas donde configuraste el CAPTCHA para asegurarte de que funciona correctamente.
- Supervise y modifique la configuración. Supervise periódicamente la eficacia de la configuración CAPTCHA. Cuando sea necesario, modifique la configuración para equilibrar la seguridad y la facilidad de uso.
Cómo adaptar CAPTCHA a las necesidades de tu sitio web
Cada sitio de WordPress satisface distintas necesidades y atrae a audiencias diversas. En consecuencia, un enfoque único para implementar CAPTCHA puede tener resultados diferentes. A continuación le mostramos cómo puede adaptar CAPTCHA para satisfacer las necesidades específicas de su sitio:
- Comprenda las variantes de CAPTCHA. Existen varios tipos de CAPTCHA, cada uno con sus propias ventajas. Las opciones clásicas de CAPTCHA incluyen desafíos basados en texto, reconocimiento de imageny CAPTCHAs con problemas matemáticos. Las versiones más recientes, como reCAPTCHA de Google, facilitan el proceso a los usuarios pidiéndoles que marquen una casilla para demostrar que son humanos.
- Identifica las vulnerabilidades de tu sitio web. Determina las áreas más vulnerables a ataques automatizados: la sección de comentarios, la página de inicio de sesión, el registro o los formularios de contacto. Comprender los puntos débiles de tu sitio te ayudará a decidir dónde implementar los desafíos CAPTCHA.
- Evaluar la experiencia del usuario. Evaluar la experiencia del usuario con diferentes sistemas CAPTCHA. Algunos CAPTCHA pueden ser demasiado complejos, lo que provoca frustración entre los visitantes genuinos. Otros pueden ser demasiado simples y ofrecer poca o ninguna barrera a los robots sofisticados. Es fundamental lograr un equilibrio entre seguridad y facilidad de uso.
- Pruebe diferentes complementos CAPTCHA. Aproveche los innumerables complementos CAPTCHA disponibles para WordPress. Instale diferentes complementos, configúrelos y vea qué tan bien bloquean los bots mientras mantienen una buena experiencia de usuario.
- Recopilación de comentarios. Recopile comentarios de sus visitantes sobre su experiencia con el sistema CAPTCHA. Sus conocimientos pueden ser invaluables para tomar decisiones informadas.
- Analiza el rendimiento. Supervisa las métricas de rendimiento de tu sitio antes y después de implementar CAPTCHA. Comprueba la cantidad de spam y tráfico de bots que recibe tu sitio y compárala con las métricas previas a la implementación de CAPTCHA. No olvides revisar también tus métricas de SEO.
El CAPTCHA es solo una capa de tu configuración de seguridad. Explora más plugins de seguridad y realiza auditorías de seguridad periódicas para mantener tu sitio WordPress a salvo de la inmensidad de la web.
Autenticación Multifactorial
La ventaja de este método es un proceso de inicio de sesión más complejo, ya que se necesitan varios elementos además de una contraseña.
Puede ser la devolución del código PIN, la respuesta a una pregunta secreta o la respuesta a una prueba de captcha a través de la cual se verifica el proceso de inicio de sesión si lo realiza una persona y no un bot.
Utilice retrasos más prolongados entre cada intento de inicio de sesión y también después
Para ello, debe utilizar un reCAPTCHA para resolver un cálculo sencillo o copiar una palabra, aunque la experiencia del usuario se verá afectada.
Denegar/permitir el acceso en función de las direcciones IP o del uso de contraseñas.
Que son similares a las contraseñas, pero solo requieren los caracteres: caracteres especiales, números u otros.
Las contraseñas de 16 o más de 16 caracteres son la mejor opción, ya que la piratería tardará más en calcular todas las demás posibilidades adicionales.
Ataque de puertas traseras
Las puertas traseras son básicamente puntos de entrada que brindan a los piratas informáticos acceso a todos los archivos y carpetas de su sitio de WordPress.
Las puertas traseras son la causa de los sitios pirateados recurrentes porque están muy bien escondidos que incluso después de limpiar el sitio, el problema aún no desaparece y un pirata informático puede tener acceso a su sitio web cuando lo desee.
Estas vulnerabilidades son muy difíciles de detectar porque en realidad pueden estar en cualquier lugar y también pueden parecerse a sus códigos PHP habituales.
Sin embargo, generalmente, se encuentran en una de las siguientes tres carpetas: la carpeta de temas, la carpeta de carga y la carpeta de complementos.
Necesitas una copia de seguridad
Cree una copia de seguridad, ya que realizará cambios en el backend de su sitio y puede cometer un error al eliminar los archivos o documentos incorrectos.
Por lo tanto, una copia de seguridad garantiza que podrá corregir dichos errores.
Sin embargo, si encuentra una puerta trasera, recuerde actualizar la copia de seguridad, ya que el ataque puede estar en su propia copia de seguridad.
Eliminar temas inactivos
Como los temas están en todos los sitios de WordPress, son una forma para que los piratas informáticos dejen una puerta trasera.
Por lo general, los temas activos no son un objetivo para los piratas informáticos, pero los temas inactivos, sí.
También puede deshabilitar la opción de instalación en caso de que no instale temas y complementos de forma regular.
Limpiar su base de datos
Es útil utilizar un escáner de malware que limpie su base de datos.
Los escáneres mitigan el malware, alertan al administrador del sitio y también corrigen las vulnerabilidades encontradas.
Otras soluciones están utilizando un servidor de seguridad de sitios web, cambiando la URL del administrador y las contraseñas y los permisos de usuario.
Elija su proveedor de alojamiento con cuidado
Asegúrese de tener un proveedor de hospedaje confiable y seguro y opte por hospedaje administrado.
Además, tenga en cuenta que debe realizar copias de seguridad de su sitio con frecuencia, ya que esto funcionará como un método de prevención en caso de que sea pirateado en algún momento.
Como recomendación de prevención general, elimine los complementos pirateados y los temas o complementos que no recuerde haber instalado e inicie sesión en su cuenta de alojamiento para verificar la carpeta de cargas.
Denegación de servicio distribuido
Durante una Denegación de Servicio Distribuida (DDos), su sitio de WordPress está siendo "agobiado" por una cantidad impresionante de solicitudes, y no, no es un pico en el tráfico web.
Lo que sucede es una avalancha de solicitudes falsas que llegan a su sitio desde múltiples fuentes y pueden hacer que se bloquee.
DDos no requiere acceso privilegiado y, por lo tanto, una vez que suceda, lo notará casi de inmediato, en comparación con otros tipos de hacks que pueden permanecer desapercibidos durante un tiempo.
Es más probable que esta amenaza a la seguridad suceda cuando hay versiones obsoletas de WordPress.
Por lo tanto, después de probar la compatibilidad de su sitio, es hora de cambiar la versión de PHP.
Se pueden utilizar métodos de precaución para anular este ataque y uno de ellos es a nivel de red.
Los conmutadores y enrutadores pueden bloquear solicitudes ilegítimas y bloquearlas.
Invertir en servicios de mitigación de DDoS también es una solución, especialmente si su negocio ha sido dañado por este ataque.
Un complemento de seguridad es imprescindible
Hay muchísimos plugins entre los que puedes elegir.
Estos complementos limitan la cantidad de veces que los piratas informáticos potenciales pueden intentar iniciar sesión en una cuenta antes de que su dirección IP sea bloqueada en su sitio web.
No obstante, asegúrese de utilizar solo complementos confiables y actualizados.
Utilice un firewall de aplicaciones web (WAF)
Representa la primera línea de defensa contra este tipo de ataque a la seguridad.
Reducirá los riesgos de ataques DDoS en su sitio al verificar todas las solicitudes y el tráfico que llega a su sitio web.
Una vez que acceda al firewall, puede seleccionar su sitio y puede ver los inicios de sesión del administrador, los visitantes del bot, así como las solicitudes de inicio de sesión y tráfico.
Redes privadas virtuales (VPN)
Con la ayuda de una VPN, que es un servidor cifrado al que conectas tu sitio de WordPress, puedes ocultar tu dirección IP real, lo que dificulta que te conviertas en un objetivo.
CDN: una capa adicional de seguridad
CDN (redes de distribución en la nube) distribuye el tráfico entre varios servidores, por lo que su sitio no estará inactivo.
Estas redes proporcionan otras medidas de seguridad como CAPTCHA, solicitudes de conexión y cifrado.
Actualice su versión de WordPress de forma regular
Necesitas actualizar tus plugins, temas , la instalación de WordPress, la versión del sistema operativo, la versión de PHP en el servidor, así como cualquier otro software o script que utilices.
Vulnerabilidad de carga de archivos
La vulnerabilidad de carga de archivos es uno de los tipos de ataques más comunes.
Aunque este ataque es grave, se puede evitar fácilmente una vez que se reconoce.
La vulnerabilidad de carga de archivos implica tres tipos principales de riesgos, como atacar las computadoras de sus usuarios, controlar el servidor y un mayor consumo de sus recursos y, al final, la interrupción.
Para evitar este tipo de ataque, es importante actualizar el sistema y asegurarse de no tener un antivirus obsoleto que no pueda brindar protección.
Hacer uso de una lista limitada de archivos permitidos
A medida que los contenidos generados y manipulados por IA se vuelven más comunes en línea, muchos propietarios de sitios web también se muestran más cautelosos con las imágenes que se suben a sus plataformas, lo que lleva a algunos equipos a utilizar herramientas que ayudan a verificar la autenticidad de las imágenes antes de publicarlas.
Utilice una lista limitada de archivos permitidos para evitar que se cargue contenido malicioso, así como scripts o ejecutables.
Para mayor seguridad, también puede solicitar a los usuarios que se autentiquen antes de subir archivos.
Escaneo de Malware
El escaneo en busca de malware también es otro método para ayudarlo a evitar que ocurra una vulnerabilidad de carga de archivos.
Los archivos de escaneo múltiple con múltiples motores anti-malware es la forma recomendada de hacerlo.
La ventaja de este método es una tasa de detección muy alta y también el menor tiempo de exposición a los brotes de malware.
Lo que también se puede hacer es establecer una longitud máxima de nombre y un tamaño de archivo máximo y usar mensajes de error simples, por lo que no incluya más configuraciones de servidor ni muestre errores de carga de archivos que los piratas informáticos podrían usar para su beneficio.
Secuencias de comandos entre sitios (XSS)
Cross-Site Scripting (XSS) es una de las amenazas más graves.
Los piratas informáticos roban información inyectando scripts maliciosos, cambian contenido, roban cookies, inyectan enlaces de spam, engañan a los visitantes para que revelen voluntariamente sus datos personales y confidenciales.
Las páginas web que permiten comentarios o foros se suelen utilizar para XSS.
Los efectos de un ataque de este tipo incluyen ser incluido en la lista negra por Google o suspendido por su proveedor de alojamiento web, lo que puede afectar su reputación.
Una forma de prevenirlo es validar la entrada, lo que significa que cualquier dato externo se verifica antes de dañar potencialmente la base de datos y el sitio web.
De esta manera, permite a los usuarios enviar nuevamente una solicitud una vez que falla la validación.
Desinfectar datos
La desinfección de datos también es una de las formas más conocidas de prevenir este ataque.
Es un proceso que tiene lugar después de que los datos se publicaron en el servidor y antes de mostrarse a otro usuario.
Elimina los bits potencialmente dañinos de los datos y los pone en la forma correcta.
La desinfección y la validación de datos a menudo pueden ir de la mano.
Configuración de reglas WAF
La configuración de reglas WAF (Web Application Firewall) se puede configurar para bloquear solicitudes potencialmente extrañas al servidor, como ataques de secuencias de comandos entre sitios, pero también inyección SQL, ataques DDoS y muchas otras amenazas.
Otras recomendaciones generales incluyen instalar un complemento anti-cross scripting, actualizar su sitio con regularidad o usar un certificado SSL y una Política de seguridad de contenido (CSP).
Algunas recomendaciones generales
Los complementos de WordPress brindan muchos y diversos beneficios a su sitio, pero la desventaja es que pueden convertirse en vulnerabilidades.
Es importante actualizar su sitio de WordPress con regularidad y escanearlo en busca de malware, así como mantenerse actualizado con las listas de los últimos complementos de WordPress peligrosos y vulnerables.
Los problemas más comunes que enfrentan los complementos de WordPress son los siguientes:
- Carga arbitraria de archivos
- Escalada de privilegios
- Visualización arbitraria de archivos
- Ejecución remota de código
- inyección SQL
Para evitar este tipo de vulnerabilidades, es fundamental eliminar los complementos y temas inactivos, no utilizar complementos pirateados y, si descubre que un complemento tiene fallas de seguridad, elimínelo de inmediato, lo que significa desactivarlo y eliminarlo.
La seguridad es importante ya que evita grandes costos, gastando mucho tiempo limpiando, pero tal vez incluso más importante que esto es la reputación, cuya reparación lleva mucho tiempo.
Aparte de eso, también son posibles problemas legales.
Es por eso que invertir en la seguridad de su sitio y educar a su equipo sobre eso son dos aspectos que darán sus frutos en el futuro.