

Con demasiada frecuencia, los propietarios de sitios web de WordPress descubren que sus sitios han sido comprometidos. Dada su popularidad como CMS, WordPress es la plataforma más atacada por los piratas informáticos y, como resultado, recibe una mala reputación por ser insegura.
Pero este no es realmente el caso.
La naturaleza de código abierto de WordPress implica que cualquiera puede usarlo, y la gran mayoría de quienes lo utilizan no tienen conocimientos básicos de ciberseguridad. Esto crea la ilusión de que WordPress es menos seguro que otras opciones para crear sitios web.
Aquellas personas que utilizan prácticas de seguridad sólidas rara vez tienen problemas con los sitios que son pirateados. Entonces, ¿qué hace que un sitio web de WordPress sea seguro?
Asegurar su sitio web de WordPress
Aquí hay 10 cosas a tener en cuenta cuando se trata de proteger su sitio web de WordPress.
Utilice un host seguro
Si no te quedas con nada más de esta publicación, al menos presta atención a esto: la seguridad de tu sitio web de WordPress depende de la seguridad del servidor en el que se aloja.
La mayoría de los sitios web de WordPress se basan en alojamiento compartido, lo que significa que tu sitio web se encuentra en el mismo servidor que los sitios web de otros clientes. Elige una empresa de alojamiento que controle adecuadamente los permisos de las cuentas en sus servidores.
¡Échale un vistazo! Comparativa de los mejores servicios de alojamiento de WordPress.
No es raro que un sitio web comprometido infecte a otros en el mismo servidor. Si elige un proveedor de alojamiento donde los permisos estén correctamente separados para cada cuenta, el riesgo de contaminación entre sitios se minimiza.
Contrariamente a la creencia popular, el alojamiento VPS también es susceptible a la propagación de malware. Los ataques VMescape, en los que el malware aprovecha las vulnerabilidades de las plataformas de virtualización, pueden permitir que el malware escape de un VPS y se traslade a otro VPS que reside en el mismo hardware físico.
Los hosts seguros también tendrán implementadas otras mitigaciones. Estos incluyen el uso de seguridad mod en la configuración de su servidor web, paquetes antimalware como Imunify360 y protección DDoS para evitar que los bots abrumen los sitios.
Mantenga su núcleo, temas y complementos actualizados
La mayoría de los sitios de WordPress son hackeados porque utilizan código obsoleto. Esto no es una opinión, es un hecho documentado.
Los investigadores de seguridad que realizan análisis forenses en miles de sitios web de WordPress pirateados han determinado sin lugar a dudas que los complementos y temas obsoletos son responsables de más del 80 % de ellos.
Imagina que, con solo mantener tus temas y plugins actualizados, podrías eliminar el 80% de las posibilidades de que tu sitio web se vea comprometido. Sin duda, esta es una clave para proteger WordPress que vale la pena tener en cuenta.
Habilitar autenticación de 2 factores
Si bien los temas y complementos desactualizados son responsables de la gran mayoría de los sitios web de WordPress pirateados, los ataques de fuerza bruta a nombres de usuario y contraseñas son los métodos más comunes que se intentan para obtener acceso no autorizado a los sitios web.
Aunque la tasa de éxito suele ser baja, alrededor del 8% de los sitios web pirateados fueron vulnerados simplemente adivinando la contraseña de un usuario.
Una forma de proteger su sitio web es habilitar la autenticación de 2 factores (2FA). Además de su nombre de usuario y contraseña, 2FA requerirá que también envíe un código de acceso de un solo uso desde su dispositivo móvil o desde un mensaje de correo electrónico.
Si un pirata informático tiene tu nombre de usuario y contraseña de tu sitio web, pero no tiene tu teléfono ni acceso a tu correo electrónico, no podrá iniciar sesión.
Existen varios complementos que añaden la autenticación de dos factores a tu sitio web, y muchos complementos de seguridad integrales, de los que hablaremos en la siguiente sección, también la incluyen como parte de las numerosas funciones que ofrecen.
Instalar un complemento de seguridad
Hay quienes afirman que toda la seguridad debería estar a cargo del proveedor de alojamiento, pero en el mundo de la ciberseguridad, creemos que la seguridad se implementa por capas. Instalar un plugin de seguridad en tu sitio web de WordPress es solo una capa más de esa seguridad.
Cuando se trata de complementos de seguridad, hay una variedad para elegir. Estos son algunos de los complementos de seguridad más populares. Deberías probarlos y ver cuál se adapta mejor a tus necesidades.
Wordfence
Si bien en esta publicación no vamos a analizar cuál es el mejor plugin de seguridad, el más popular es Wordfence , y hay muy buenas razones para ello.
Para empezar, Wordfence es una empresa dedicada exclusivamente a la seguridad; la seguridad es su única actividad. No son desarrolladores de plugins para WordPress que casualmente tienen un plugin de seguridad en su catálogo, sino que viven y respiran seguridad.
El complemento de Wordfence viene con un firewall de aplicación web gratuito que verifica cada solicitud con una lista de vulnerabilidades conocidas y las bloquea si encuentra una coincidencia. También tienen un escáner de malware que busca signos reveladores de actividad y archivos maliciosos. Otra gran característica es la capacidad del escáner para verificar todos sus archivos de temas y complementos con los del repositorio de WordPress.org para asegurarse de que coincidan.
Wordfence registra toda la actividad relacionada con la seguridad de forma predeterminada para que pueda revisarla y asegurarse de que su sitio esté seguro.
Otra buena característica de Wordfence es que tienen un módulo de autenticación de 2 factores para que pueda eliminar la recomendación n. ° 3 en esta publicación. En la misma línea de protección, también tienen protección de fuerza bruta para bloquear las direcciones IP que intentan iniciar sesión varias veces, deteniendo efectivamente a los bots.
Sucuri
Sucuri es otro excelente plugin de seguridad que puede ayudarte a proteger tu sitio web de WordPress. Ofrece muchas de las mismas funciones que Wordfence, con una excepción importante: no incluye un firewall gratuito; solo está disponible en un plan premium de pago.
Un detalle importante sobre Sucuri es que el plugin fue adquirido recientemente por GoDaddy, por lo que su capacidad para brindarle un soporte adecuado aún está por verse. En el sector del alojamiento web, GoDaddy no goza de buena reputación, así que solo el tiempo dirá si esta mala reputación se extenderá a Sucuri o si serán capaces de estar a la altura del desafío.
Sucuri también tiene un registro de auditoría para que pueda revisar la actividad relacionada con la seguridad en su sitio web, como inicios de sesión fallidos.
Todo en uno WP Security & Firewall
All in One WP Security & Firewall es el único plugin que se acerca a la popularidad de Wordfence. Ofrece muchas de las mismas ventajas, incluyendo un cortafuegos gratuito basado en reglas .htaccess, protección contra ataques de fuerza bruta y un escáner de seguridad.
Una de las cosas que no incluye es un módulo de autenticación de dos factores, por lo que necesitará agregar un complemento independiente para esa funcionalidad.
Podría decirse que All in One WP Security & Firewall ofrece el cortafuegos más robusto de todos los plugins de seguridad. Dado que se basa en el archivo .htaccess, se procesa antes de que se ejecuten los scripts, lo que lo hace muy fiable.
All in One WP Security & Firewall también incluye una buena función para ayudar a proteger contra el spam de comentarios automatizado. Alternativamente, puede reemplazar el sistema de comentarios predeterminado de WordPress con Deeper Comentarios para características adicionales y protección.
Usa Cloudflare
Cloudflare ganó popularidad entre los usuarios de WordPress debido a su excelente (y gratuito) servicio de CDN que ayuda a acelerar su sitio web. Pero Cloudflare también ofrece una gran cantidad de herramientas gratuitas que ayudan a fortalecer su sitio contra ataques.
Por un lado, cuando apunta sus servidores de nombres a Cloudflare, obtiene el beneficio de uno de los servicios DNS más rápidos y seguros disponibles y certificados SSL gratuitos.
Los servidores de Cloudflare comprueban todo el tráfico antes de que llegue a tu servidor para detectar ataques DDoS, y su cortafuegos es altamente configurable incluso en la versión gratuita (con un número limitado de reglas) que te permite filtrar el tráfico según el país, el ASN o incluso la URL o la cadena de consulta.
Por ejemplo, si solo accedes a tu sitio web desde una única dirección IP o un número reducido de direcciones IP fijas, podrías crear una regla en Cloudflare que impida que todas las demás IP accedan a wp-admin o wp-login.php. Esto bloquearía a todos los bots que intentan realizar los ataques de fuerza bruta que mencionamos en la sección 3. También puedes restringir el acceso a wp-admin mediante tu archivo .htaccess en lugar de Cloudflare. Puedes implementar ambas opciones si deseas múltiples capas de protección (muy recomendable).
No utilices temas ni plugins pirateados.
¿Quieres ese tema premium pero no quieres pagar por él? Bueno, si lo consigues de uno de esos sitios web poco fiables que ofrecen temas y plugins pirateados, puedes obtenerlo gratis. Pero aún así hay un precio…
Al usar un tema o plugin pirateado, pierdes la garantía de que el producto sea idéntico al ofrecido por el proveedor oficial. Esto significa que pierdes la integridad del código.
Los temas y complementos anulados son una fuente importante de malware porque, a veces, quien anuló el complemento, agregó su propio malware para apoderarse de su sitio o realizar otras acciones maliciosas, como robar sus recursos para la minería criptográfica.
Los temas y plugins pirateados son el malware que instalas voluntariamente en tu sitio web sin darte cuenta. ¿Solo para ahorrarte unos dólares? No vale la pena. Si necesitas una función premium, paga a un desarrollador de confianza.
Deshabilitar la edición de archivos
El panel de administración de WordPress tiene un editor incorporado muy conveniente que le permite modificar el contenido de su tema y archivos de complementos. Desafortunadamente, este editor también facilita que los piratas informáticos modifiquen el código de su sitio web si logran ingresar a su cuenta.
La realidad es que casi nunca usarás esta función. Si alguna vez editas un archivo principal, probablemente lo harás directamente a través del administrador de archivos de tu servidor o usando un cliente FTP.
Puede deshabilitar la capacidad de editar archivos desde el panel de administración agregando esta línea a su archivo wp-config.php:
define('DISALLOW_FILE_EDIT', true);
Una vez que agregue esta línea, los menús de edición ya no estarán disponibles para los archivos de complementos y temas en el panel de administración de WordPress.
Mueva y cambie el nombre de su archivo wp-config.php
Ya que estamos hablando del archivo wp-config.php, mucha gente sabe que basta con moverlo un directorio más arriba en la instalación de WordPress para que el sitio funcione correctamente. Pero vamos a ir un paso más allá.
¿Sabía que en realidad puede cambiar el nombre del archivo wp-config.php a lo que quiera y sacarlo de su instalación de WordPress por completo a una carpeta no pública? Se necesita un poco más de trabajo para hacerlo, pero vale la pena.
Si bien el archivo en sí generalmente devuelve una página en blanco cuando se lo llama en un navegador web, en casos excepcionales, cuando el controlador de PHP falla, todo el contenido del archivo podría verse como texto sin formato directamente en un navegador web.
El archivo wp-config.php contiene información confidencial sobre su sitio web, incluido el nombre de usuario y la contraseña de la base de datos. Esta información en las manos equivocadas podría ser catastrófica. Cambiar el nombre del archivo a algo aleatorio ayuda a ocultarlo de bots y piratas informáticos.
Al mover wp-config.php a una carpeta no pública , se elimina la posibilidad de que alguien obtenga la información a través de un navegador durante un fallo del controlador PHP.
Actividad de auditoría en su sitio
Si no estás al tanto de lo que sucede en tu sitio web, podrías estar perdiéndote información clave que podría alertarte sobre intentos de actividad maliciosa, o incluso descubrir actividad maliciosa si tu sitio ya ha sido comprometido.
Además de las ventajas de seguridad, si tienes un sitio web con varios usuarios, un buen plugin de auditoría te ayudará a rastrear las actividades legítimas. Para una agencia, es una herramienta excelente para saber si tu cliente pudo haber cometido algún error, ¡incluso si lo niega!
Hay varios buenos complementos para auditar la actividad del sitio. Algunos de los complementos de seguridad mencionados anteriormente tienen cierto nivel de capacidad de registro de auditoría, pero los siguientes lo llevan al siguiente nivel al auditar toda la actividad del usuario en lugar de solo los eventos relacionados con la seguridad. Aquí están los 3 mejores.
Historial simple: registro de actividad del usuario, herramienta de auditoría
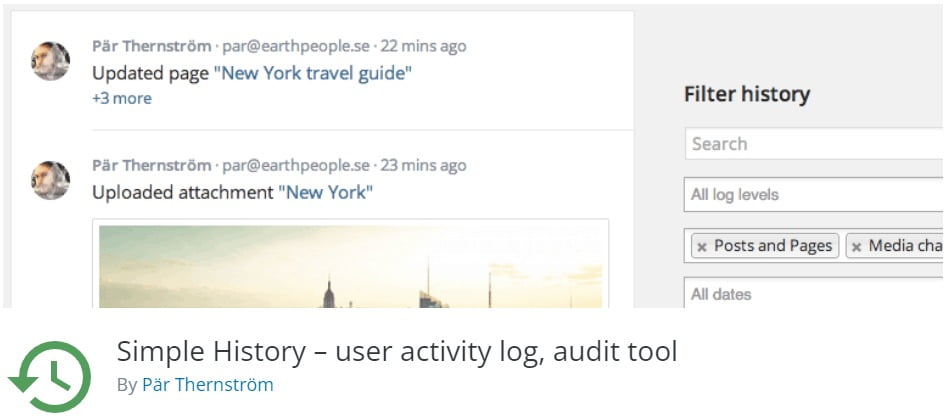
Simple History es el plugin más popular para auditorías y es ideal para empezar a realizar pruebas. Registra todo lo que cabría esperar, como actualizaciones de contenido, instalaciones y activaciones de plugins, y prácticamente cualquier otro tipo de actividad del usuario.
El complemento tiene una calificación de 5 estrellas y el equipo de desarrolladores es bastante activo en los foros de soporte y responde regularmente preguntas de soporte en un período de tiempo razonable.
Registro de actividad de WP
El Registro de actividad de WP El plugin es otra excelente opción para usar en tu sitio. Tiene más opciones configurables que el plugin anterior, como la capacidad de habilitar y deshabilitar la auditoría de ciertos eventos y un período de retención configurable para el registro. También tiene una gran cantidad de complementos para extender la monitorización a plugins especializados como WooCommerce y WP Forms.
El complemento tiene una calificación de 4.5 estrellas y el desarrollador principal responde personalmente a casi todas las preguntas del foro de soporte.
Si dirige una agencia, WP Activity Log se integra bien con la popular herramienta de administración MainWP para que pueda ver los registros de auditoría de todos los sitios de sus clientes en una sola interfaz. Entre las agencias, WP Activity Log es la primera opción para el registro de auditoría.
Registro de Actividad
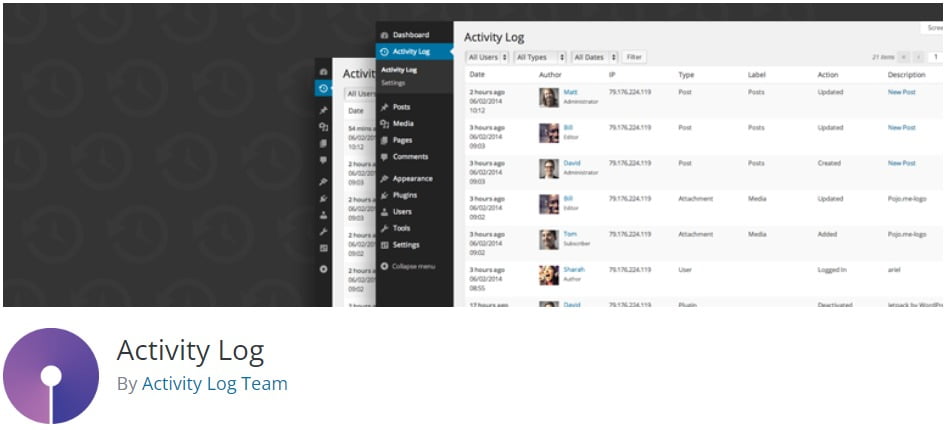
Otra opción popular con una calificación de 4.5 estrellas. Activity Log registra todo lo que cabría esperar y cuenta con un buen número de instalaciones activas.
Lamentablemente, el desarrollador no suele responder a las solicitudes de soporte en los foros, y la mayoría de las preguntas de soporte quedan sin respuesta indefinidamente.
Utilice el principio de privilegio mínimo
En el mundo de la seguridad cibernética, el Principio de Mínimo Privilegio es un concepto en el que un usuario tiene solo los permisos que necesita para hacer su trabajo.
Esta es una de las reglas más básicas que se enseñan en un curso intensivo de ciberseguridad , pero sigue siendo una de las prácticas más ignoradas entre los propietarios de sitios web de WordPress.
En el mundo de WordPress, no es raro ver una empresa con 10 usuarios, todos con privilegios de administrador. Si bien puede haber razones legítimas para este nivel de acceso, es poco común necesitar más de una o dos cuentas con permisos tan elevados.
Una cosa que no puedes controlar es lo que hacen tus usuarios cuando no están trabajando activamente en tu sitio web de WordPress. Esto significa que si no protegen sus datos de los hackers, es muy probable que esa negligencia se refleje en tu sitio web.
Al limitar su acceso, podrá mitigar cualquier daño que un usuario pueda causar involuntariamente, como hacer clic en un enlace malicioso mientras aún está conectado a su sitio web. Incluso si es el administrador del sitio, debería usar una cuenta de editor independiente con permisos limitados cuando no esté realizando tareas administrativas de alto nivel.
¿Es tedioso hacer esto? Claro. Pero es mucho menos tedioso que tener que limpiar un sitio web infectado.
Bonificación: Realice copias de seguridad frecuentes
En el peor de los casos en que su sitio se ha visto comprometido, a veces la única opción es restaurarlo desde una copia de seguridad limpia; uno que se tomó antes de la infección. La mayoría de las empresas de alojamiento web decentes realizarán una copia de seguridad de su sitio una vez al día, pero generalmente solo conservan estas copias de seguridad durante un par de semanas.
Esto es problemático si tiene una infección que pasó desapercibida por un tiempo. Muchas infecciones se ocultan efectivamente de los administradores registrados para evitar la detección durante el mayor tiempo posible.
Debido a que ahora sabe que la seguridad es mejor en capas, puede aplicar el mismo concepto a sus copias de seguridad tomando sus propias copias de seguridad además de su servidor web.
Existen excelentes plugins gratuitos para realizar copias de seguridad, como UpdraftPlus , BackWPup y All-in-One WP Migration . Cada uno tiene sus ventajas y desventajas, pero todos son muy fiables y permiten realizar copias de seguridad del sitio con mayor frecuencia. En algunos casos, incluso se pueden realizar copias de seguridad automáticas en almacenamiento en la nube como Dropbox o OneDrive.
Conclusión
La seguridad en WordPress es fundamental para tener un sitio web. Sin embargo, si se implementa incorrectamente o se descuida, puede ser un proceso que consume mucho tiempo y recursos. Al aplicar las claves de este artículo, puedes automatizar la mayoría de tus necesidades de seguridad para que puedas concentrarte en lo importante: tu negocio.