

La seguridad de un sitio web no se limita a cortafuegos y contraseñas seguras. Una gran parte de los ataques reales se producen dentro del navegador del visitante, donde los scripts inyectados pueden robar datos o secuestrar una sesión.
También incluye la protección de datos en Internet y la creación de una defensa contra códigos maliciosos u otros ataques de inyección de códigos.
Este artículo se centra en una medida de seguridad, la política de seguridad de contenidos.
La política de seguridad de contenido está diseñada principalmente para el lado cliente de las aplicaciones web. La medida de seguridad ofrece una protección significativa para los navegadores modernos contra contenido malicioso.
Continúe leyendo para obtener más información sobre esta característica de seguridad y cómo configurarla.
¿Qué es la política de seguridad del contenido del sitio web?
Una política de seguridad de contenido (CSP, por sus siglas en inglés) es un estándar de seguridad. Ofrece protección a sitios web y aplicaciones contra diversos ataques, como el cross-site scripting (XSS). La CSP es un encabezado de respuesta HTTP que mejora la seguridad de las páginas web en los principales navegadores modernos.
El encabezado de la política de seguridad de contenido funciona restringiendo las fuentes de contenido (como scripts e imágenes) que una página web puede cargar y desde las que se puede cargar.
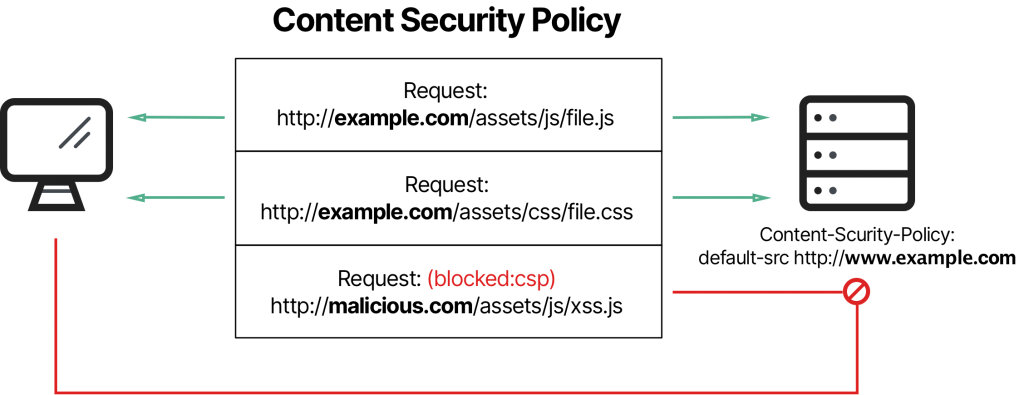
Si implementas el encabezado de respuesta HTTP de la política de seguridad de contenido en un navegador que no lo admite, este lo ignorará. Además, aplicará por defecto la política del mismo origen (otra forma de protección contra código malicioso). Sin embargo, el navegador aún puede funcionar con un servidor que admita CSP y viceversa.
Tenga en cuenta que CSP es una capa adicional de seguridad contra diferentes tipos de vulnerabilidades. La palabra clave aquí es "adicional". En otras palabras, aún debes proteger tu página web utilizando otras medidas de seguridad.
También cabe mencionar que la CSP no impide que tu página web sea atacada. Detecta eficazmente estos ataques y reduce significativamente el riesgo de explotación.
Importancia de la política de seguridad del contenido del sitio web
Implementar la política de seguridad de contenido (CSP) te ayuda a controlar las fuentes de contenido que tu sitio puede cargar. La implementación de CSP se puede utilizar en cualquier sitio web, ya sea un sitio de comercio electrónico o un blog.
Ayuda a:
Mitigar los ataques XSS
Ya mencionamos que CSP podría ayudar a mitigar los ataques XSS. Pero, ¿qué son exactamente y cómo puede ayudar la CSP?
XSS es una vulnerabilidad que permite a los atacantes insertar código malicioso en páginas web. Una vulnerabilidad XSS en tu sitio web abre la puerta a ataques como el robo de datos y la alteración del sitio. XSS ha figurado en la lista OWASP Top 10 de riesgos para aplicaciones web durante años y sigue siendo uno de los tipos de vulnerabilidad más frecuentes en los plugins de WordPress.
CSP protege contra ataques XSS restringiendo los scripts en línea. También evita que su página web cargue scripts remotos, es decir, scripts de servidores arbitrarios.
CSP también protege su sitio web de ataques XSS controlando el envío de formularios HTML. Por lo tanto, incluso si los visitantes comparten datos de tarjetas de crédito para comprar un producto o completan certificados de membresía de LLC en línea, sus datos permanecen protegidos. Básicamente, CSP restringe el destino de los datos de estos formularios. Además, CSP restringe la etiqueta de objeto HTML.
CSP también mitiga los ataques XSS al permitir a los administradores del servidor especificar los nombres de dominio que el navegador debe considerar como fuentes válidas de scripts ejecutables.
En última instancia, gracias a CSP, se evita que los atacantes inyecten scripts maliciosos.
Prevenir el secuestro de clics
Aunque CSP se introdujo principalmente para mitigar la superficie de ataque de los ataques XSS, también se desarrolló para ofrecer protección contra ataques a aplicaciones web como el clickjacking.
En el clickjacking, el atacante engaña al usuario para que haga clic en un botón o enlace en una página web disfrazado de otra cosa.
A menos que contrates los servicios de empresas de protección contra el robo de identidad, puedes caer en manos de atacantes que se dedican al clickjacking. No te darás cuenta hasta que hayan causado daños graves, como transferencias de dinero o compras en línea fraudulentas.
En el pasado, el encabezado X-Frame-Options era la defensa estándar contra el clickjacking. La directiva frame-ancestors de CSP (introducida en CSP Nivel 2 y parte del borrador actual de Nivel 3) cumple la misma función con mayor flexibilidad, y los navegadores modernos le dan prioridad. Muchos sitios aún envían ambos encabezados para navegadores antiguos.
El nivel 2 de CSP incluye una directiva frame - ancestors para evitar el clickjacking . Esta directiva especifica la URL de la página principal que puede incrustar una página web en un marco, iFrame u objeto del recurso actual.
Básicamente, estás restringiendo las páginas que pueden incrustar la página actual en un marco. Un ejemplo de cómo puedes usar la directiva frame-ancestors es:
política de seguridad de contenido: ancestros de marco 'self' '\*.internxt.com' ;
También puedes usar la directiva frame-ancestors junto con las directivas default-src y script-src para reducir los ataques de clickjacking.
¿Qué otros ataques previene la CSP?
CSP también puede imponer HTTPS. En su política, incluya solo fuentes https:// y agregue la directiva upgrade-insecure-requests para que el navegador cargue automáticamente los recursos http:// restantes a través de HTTPS. (La directiva anterior block-all-mixed-content está obsoleta, ya que los navegadores bloquean o actualizan el contenido mixto automáticamente).
Otras vulnerabilidades que puede abordar con CSP incluyen:
- Código Javascript dinámico usando eval()
- Javascript en línea no asignado en tags
- CSS dinámico usando CSSStylesheet.insertRule()
- Declaraciones CSS en línea no asignadas en tags
Cómo configurar una política de seguridad de contenido
Configurar CSP es un paso esencial para proteger su aplicación web. Puede configurar una defensa CSP para su sitio web de tres maneras.
Encabezado de política de seguridad de contenido
Este método implica enviar el encabezado de respuesta HTTP de la política de seguridad de contenido desde el servidor web. Por ejemplo;
Política-de-seguridad-de-contenido:…
Asegúrese de configurar el encabezado en todas las respuestas HTTP.
Metaetiquetas de política de seguridad de contenido
En los casos en que no pueda usar el encabezado de respuesta HTTP CSP, aún puede configurar CSP para su sitio web utilizando el elemento meta "HTTP-equiv" en el archivo HTML. Así es como se ve una línea de la etiqueta meta CSP:
Este método presenta limitaciones en las funciones de CSP que puede utilizar. Por ejemplo, no puede usar la protección de tramas ni el punto final de registro de infracciones de CSP.
Política de seguridad de contenido: encabezado de solo informe
Este encabezado le indica al navegador que informe sobre las infracciones de la política sin bloquear nada. Los informes se envían al punto final que usted defina con la directiva report-to (junto con un encabezado Reporting-Endpoints). La directiva report-uri anterior está obsoleta, pero aún cuenta con amplio soporte, por lo que muchos sitios incluyen ambas por ahora. Por ejemplo:
Informe de política de seguridad de contenido solamente: script-src 'self';
informar al punto final de informes csp
La principal diferencia entre este encabezado y el encabezado de respuesta HTTP CSP estándar es que el primero no impone la política. Sin embargo, los navegadores permiten que los sitios web utilicen tanto el encabezado "content-security-policy" como el encabezado "content-security-policy-report-only".
Detalles de implementación
Debes decidir qué directivas incluir en tu política de seguridad. Las directivas son reglas que regulan los tipos de contenido a los que acceden los navegadores web de los usuarios, como imágenes, archivos de script y hojas de estilo.
Este paso se realiza antes de escribir el contenido de tu sitio web y asegurar su visibilidad. Estas dos últimas tareas son bastante sencillas, incluso para quienes se inician en el lanzamiento de un sitio web. Uno de los usos más comunes de la IA generativa es la creación de contenido. Solo tienes que introducir las indicaciones adecuadas y la IA creará el contenido de calidad que buscas.
Con la gran cantidad de recursos y herramientas SEO gratuitas disponibles, también puedes realizar tú mismo todo el trabajo de SEO para aumentar la visibilidad de tu sitio web, aunque sigue siendo mejor aprovechar los servicios de una agencia SEO especializada en fabricación, derecho o SaaS con amplia experiencia y conocimientos para obtener los mejores resultados.
Por otro lado, crear reglas específicas para cada dominio y subdominio de tu sitio web es mucho más difícil para un principiante. Empiece por conocer las reglas y los problemas disponibles. Luego, usted elige cuál debe incluirse en su lista y toma la acción adecuada (si está autorizado) o no (si está prohibido). Por eso algunos prefieren contratar desarrolladores para el trabajo.
Pero si estás dispuesto a aceptar el reto, echemos un vistazo más de cerca a las directivas CSP que mencionamos en secciones anteriores para ayudarte a gestionar este aspecto de tu sitio:
Obtener directivas
Incluye directivas de recuperación en el campo del encabezado de respuesta para especificar las ubicaciones en las que su navegador puede confiar y desde las que puede cargar tipos de recursos. La mayoría de las directivas de recuperación recurren a default-src. Esto significa que si alguna directiva de recuperación no aparece en el campo del encabezado de respuesta, los valores de la directiva se toman de las directivas predeterminadas.
Ejemplos de directivas de recuperación incluyen "child-src", "font-src" e "img-src".
Directivas de documentos
Las directivas de documentos en el campo del encabezado de respuesta de su CSP le indican al navegador las propiedades de los documentos a los que se aplica la política.
Por ejemplo, la directiva “base-URI” limita las URL que puede usar el elemento base del documento. Otro ejemplo es la directiva “sandbox”, que restringe las acciones que puede realizar la página. Las directivas de documento no recurren a las directivas default-src.
Directivas de navegación
Las directivas de navegación controlan a dónde puede enviar un documento a los usuarios o los datos. Las principales son "form-action", que limita las URL a las que se pueden enviar los formularios, y "frame-ancestors", que controla qué sitios pueden incrustar la página. (Una directiva propuesta llamada "navigate-to" se descartó de la especificación y nunca se implementó en los navegadores).
Asegúrese de actualizar su política de seguridad periódicamente para garantizar que su sitio no se vuelva vulnerable a amenazas emergentes.
Política de pruebas
CSP puede funcionar contra un sitio web si no se configura correctamente. Aquí es donde entran las pruebas.
El modo de solo informe es un método eficaz para probar si un CSP está funcionando correctamente. El modo de solo informe proporciona información sobre la cantidad de infracciones de CSP que se habrían producido si se hubiera aplicado la política, pero no bloquea nada.
Este método de prueba ayuda a los propietarios de sitios web a comprender dónde es probable que falle su política. Como resultado, pueden modificarlo en consecuencia.
Existen diversas herramientas para probar la Política de Seguridad de Contenido (CSP) de un sitio web en modo de solo informe. Una de las más populares es el Evaluador de CSP.
Esta herramienta le permite ingresar una URL. Luego, la herramienta comprueba si existe un encabezado CSP. También mostrará si el CSP está configurado adecuadamente o no. Al mismo tiempo, analiza la política, señala posibles problemas y le orienta sobre cómo mejorarla.
La siguiente captura de pantalla muestra algunas de las sugerencias de la herramienta:
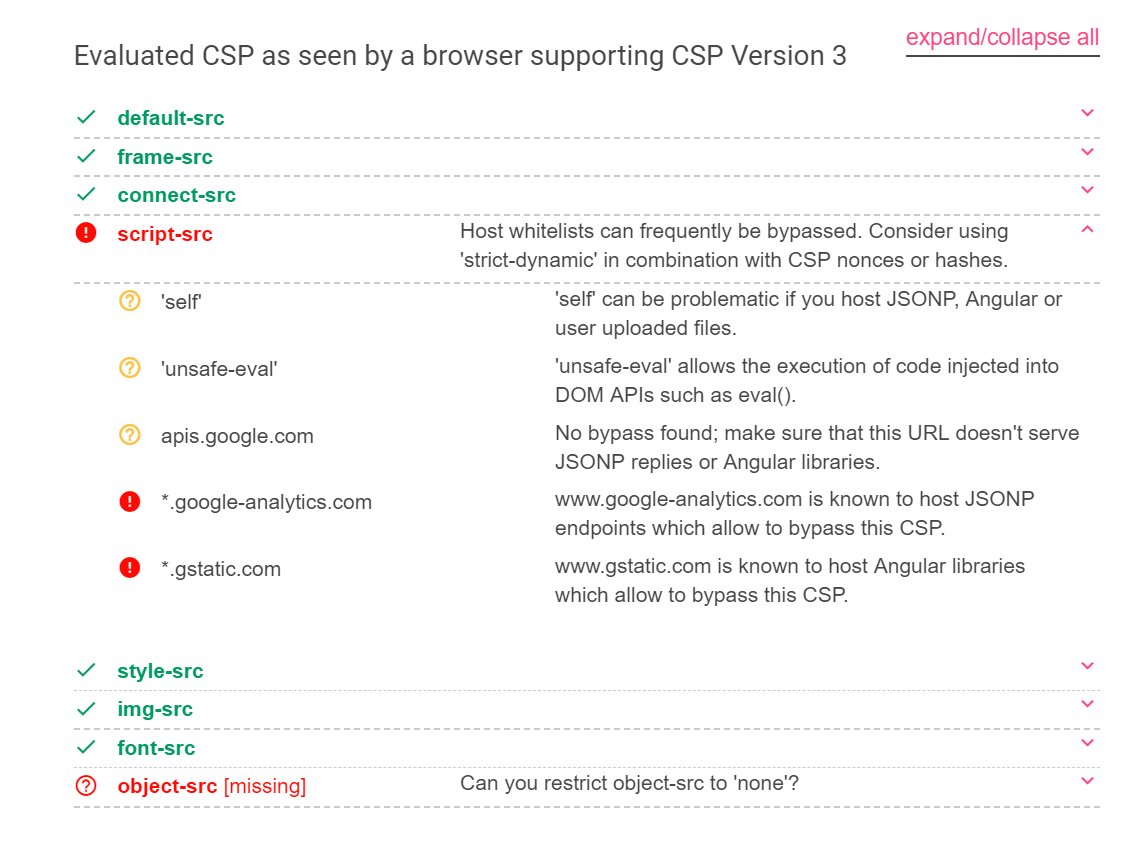
También puedes usar herramientas de análisis como MDN HTTP Observatory (el sucesor de Mozilla Observatory) o CSP Tester. Funcionan de forma similar a CSP Evaluator: revisan tus encabezados, califican tu política y recomiendan mejoras.
Extensiones como CSP Tester y CSP Debugger de Google también pueden ayudarte a probar tus CSP.
Realizan un seguimiento del contenido escrito y de vídeo cargado en una página web y de las fuentes de las que procede, destacando cualquier infracción de la política de seguridad de contenido (CSP, por sus siglas en inglés).
Estas extensiones están disponibles para los navegadores Chrome y Firefox. Se pueden utilizar para probar, depurar y validar su CSP en su sitio web. También pueden generar informes sobre la eficacia (o la falta de ella) de los CSP.
Qué hacer y qué no hacer al usar un proveedor de servicios en la nube (CSP)
CSP es una herramienta eficaz que puede ayudarte a minimizar los riesgos asociados con la seguridad de las aplicaciones web. Sin embargo, como toda herramienta de seguridad, CSP tiene sus propias recomendaciones y precauciones. Es fundamental comprenderlas para poder utilizarla de forma eficaz.
Entonces, aquí hay algunas reglas:
Utilice una política basada en nonce con la opción 'strict-dynamic'. Con esta configuración, solo se ejecutarán los scripts que contengan el nonce (o hash) de un solo uso correcto, y cualquier script que carguen será considerado de confianza automáticamente. Esto hace que una política estricta sea práctica en sitios que utilizan gestores de etiquetas o cargan scripts dinámicamente, sin necesidad de mantener una larga lista de dominios permitidos.
Los scripts en línea son scripts escritos directamente dentro del HTML en lugar de cargarse desde archivos separados. Según una política estricta, un script en línea solo se ejecuta si contiene un nonce válido o un hash coincidente, por lo que el código inyectado que no los contiene se bloquea.
Sin embargo, no se recomienda el uso de código en línea. La directiva `inline` permite usar scripts y estilos directamente en el código HTML. Esto es arriesgado, ya que permite a los hackers inyectar código malicioso en el contenido. En su lugar, utilice los atributos `nonce-value` y `hash-value` para permitir scripts y estilos en línea de fuentes confiables.
Tampoco utilice 'eval()'. La directiva 'eval()' permite la ejecución de scripts generados dinámicamente. Puede eludir la CSP y ejecutar código arbitrario, lo que representa un riesgo de seguridad significativo.
Si su sitio web depende en gran medida de scripts y estilos en línea o bibliotecas y complementos de terceros, es posible que necesite ayuda para implementar CSP.
Puede utilizar una herramienta como Content Security Policy Builder para ayudarle a crear un CSP personalizado que tenga en cuenta las necesidades específicas de su sitio web y las bibliotecas y complementos de terceros.
Agregar una CSP a un sitio de WordPress
En WordPress, puedes enviar la cabecera desde tu servidor web (Apache .htaccess o configuración de Nginx), desde una CDN como Cloudflare mediante una regla de cabecera de respuesta, o con un plugin de seguridad que admita cabeceras personalizadas. Sea cual sea el método que uses, ten en cuenta estos puntos:
- Inicie en modo solo informe. Los temas, los creadores de páginas, las herramientas de análisis y los scripts de pago se cargan desde muchas fuentes, y una política estricta puede provocar fallos en los procesos de pago o en los formularios desde el primer día.
- Tenga cuidado con el almacenamiento en caché de páginas. Un valor aleatorio (nonce) debe ser diferente en cada respuesta. Si una caché de página completa sirve el mismo HTML a todos, los valores aleatorios dejan de ser secretos, por lo que conviene usar hashes o una lista de permitidos en las páginas almacenadas en caché, o generar valores aleatorios en el borde de la CDN.
- Revisar después de las actualizaciones. Los nuevos complementos y las incrustaciones de terceros a menudo necesitan nuevas fuentes, así que revise sus informes de infracciones después de cambios importantes.
Ejemplos de políticas de seguridad de contenido
CSP se puede implementar de varias maneras, según las necesidades específicas de un sitio web. A continuación se muestran algunos ejemplos de políticas de CSP para ayudarle a comprender mejor:
- Para configurar su encabezado CSP para permitir scripts, CSS, AJAX e imágenes del origen actual sin cargar otros recursos;
Política de seguridad de contenido: default-src 'ninguno' ; script-src 'sí mismo' ; connect-src 'sí mismo' ; img-src 'sí mismo' ; style-src 'sí mismo' ; frame-ancestors 'sí mismo' ; form-action 'sí mismo' ;
- Configurar una política moderadamente estricta en el campo del encabezado de respuesta;
script-src 'nonce-r4nd0m' 'strict-dynamic' ;
object-src 'ninguno' ; base-uri 'ninguno' ;
- La configuración del CSP para una política estricta de bloqueo;
script-src 'nonce-r4nd0m'
object-src 'ninguno' ; base-uri 'ninguno' ;
Es importante tener en cuenta que, si bien la implementación de CSP ayuda a mejorar la seguridad de su sitio web, debe utilizarse junto con otras medidas de seguridad, como protocolos de autenticación robustos, actualizaciones periódicas de software y el registro de dominios con proveedores de buena reputación, para garantizar una protección integral contra las amenazas cibernéticas.
Puede obtener más información sobre los atributos nonce para CSP en MDN. También puede aprender de esta guía de referencia.
En el cierre
La seguridad en la web no es algo con lo que se pueda jugar. Las personas pueden perder su dinero y enfrentar amenazas (entre otras cosas) de ataques cibernéticos como cross-site scripting y clickjacking. Por lo tanto, una política de seguridad de contenidos debería ser una capa de protección necesaria para todas las aplicaciones web.
Evaluar sus políticas de respuesta ante incidentes, incluidos los sistemas que tiene para detectar amenazas de ciberseguridad, como simulaciones de ataques y brechas de seguridad , y cómo las abordará eficazmente en caso de que se produzcan.
Aún así, en cuanto a la seguridad, debes tomar precauciones cuando utilices Internet para evitar ser víctima de atacantes.
Al familiarizarse con los diferentes tipos de políticas y protocolos, podrá proteger mejor, no solo su sitio web, sino también a su audiencia, que podría haber compartido su información personal en su sitio.