Un site WordPress peut avoir des paramètres de sécurité efficaces alors que l'ordinateur portable utilisé pour le gérer est mal organisé. L'inverse est également possible : un ordinateur bien entretenu peut permettre de se connecter à un site aux permissions excessives et aux logiciels négligés.
Ces éléments font partie du même processus, mais nécessitent des vérifications différentes. Les séparer permet au propriétaire du site de choisir la solution appropriée au lieu de compter sur un plugin ou un outil de connexion pour tout protéger, de l'interface d'administration à l'environnement d'hébergement.
Commencez par décrire la fonction réelle du compte.
Les rôles et les autorisations WordPress déterminent les actions qu'un utilisateur peut effectuer sur le site. Commencez par vous interroger sur les besoins de la personne, puis choisissez les accès appropriés plutôt que d'attribuer le rôle le plus général par commodité.
La personne chargée de mettre à jour les descriptions d'événements n'a pas forcément besoin des mêmes droits d'accès que celle qui installe les logiciels et modifie les paramètres du site. La configuration exacte dépend des extensions et des fonctionnalités du site ; il est donc conseillé de vérifier la configuration en place plutôt que de se fier uniquement au nom d'un rôle.
Utilisez des comptes individuels pour les personnes qui en ont besoin. Les identifiants partagés compliquent la suppression d'un compte ou l'identification de l'auteur d'une action. Prévoyez des procédures de récupération et de désactivation de compte.
Les recommandations de sécurité officielles de WordPress considèrent l'environnement d'hébergement et la configuration de l'application comme des aspects importants à part entière. Une connexion sécurisée depuis l'ordinateur portable ne corrige pas les erreurs d'autorisation côté site et ne met pas à jour les logiciels obsolètes.
Considérez l'ordinateur portable comme un autre système à entretenir.
Assurez-vous que votre système d'exploitation, votre navigateur et les applications nécessaires sont à jour et compatibles. Utilisez les sources logicielles approuvées par l'organisation et évitez d'ajouter des extensions simplement parce qu'un tutoriel recommande une longue liste d'outils.
Vérifiez le contenu affiché sur l'appareil. Un tableau de bord contenant des informations sur les participants, des données clients ou des brouillons confidentiels peut s'afficher sans que le chiffrement du réseau du site ne soit compromis. Verrouillez votre ordinateur portable lorsque vous vous en éloignez et choisissez un lieu approprié pour les documents confidentiels.
Pour une personne travaillant hors de son réseau habituel, un VPN pour PC peut constituer une solution de confidentialité de connexion à envisager sur un ordinateur portable Windows. Vérifiez les paramètres du client et assurez-vous que le trafic du navigateur est bien inclus. Cela ne modifie en rien les fonctionnalités de l'utilisateur WordPress et ne remplace pas la maintenance du site.
Si l'appareil est géré par un employeur ou un client, suivez la méthode de connexion approuvée. L'ajout d'un outil grand public en plus d'un service géré existant peut compliquer l'accès sans pour autant améliorer la configuration du site.
Gardez les calques visibles lors du choix des outils
La comparaison utile se fait par métier :
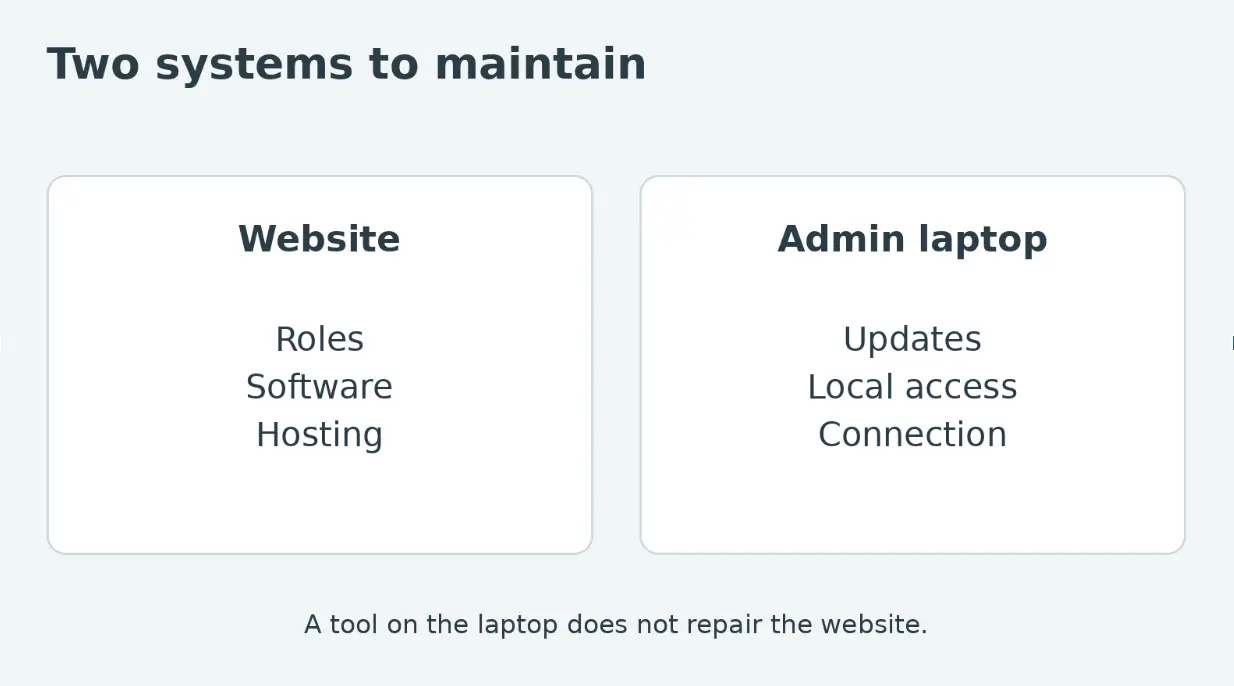
| Région | Ce qui nécessite une attention particulière |
| Compte WordPress | Rôle, capacités et accès à la récupération |
| Logiciel de site Web | Versions prises en charge et processus de maintenance |
| Environnement d'hébergement | Contrôles et responsabilités du fournisseur |
| Ordinateur portable de l'administrateur | Mises à jour, applications locales et accès physique |
| Connexion Internet | L'itinéraire emprunté par la circulation couverte |
Un VPN gratuit a sa place dans la catégorie « connexion » s'il est compatible avec l'appareil pris en charge et l'usage prévu. Une extension de sécurité WordPress relève de la catégorie « fonctionnalités côté site », avec ses propres fonctions et limitations. Aucune de ces catégories ne doit être considérée comme une réponse exhaustive aux autres.
Cela a également son importance lors du dépannage. Si un utilisateur ne peut pas publier d'événement, vérifiez son compte et ses autorisations avant de modifier le réseau. Si le site est inaccessible à tous, l'installation d'un nouvel outil sur l'ordinateur portable d'un administrateur ne résoudra probablement pas le problème d'hébergement.
Planifiez les mises à jour.
Une mise à jour peut affecter le fonctionnement d'un site en production. Il est donc essentiel de conserver une sauvegarde récente et de bien comprendre la procédure de restauration, puis d'appliquer le dispositif de test et de maintenance approprié. L'objectif est de garantir la compatibilité du logiciel sans rencontrer de problèmes de compatibilité en pleine période d'inscription à un événement important.
Après toute modification, vérifiez les fonctionnalités essentielles du site. Pour un site événementiel, cela peut inclure la consultation d'un événement, l'inscription et la réception de la confirmation. Utilisez des données de test approuvées et évitez de générer des transactions réelles non intentionnelles.
Désignez un responsable pour cette tâche. Une simple notification de plugin ne constitue pas un plan de maintenance si chacun suppose que quelqu'un d'autre s'en chargera. Consignez les modifications apportées et les problèmes non résolus afin que le prochain administrateur n'ait pas à reconstituer l'historique.
Suivez le chemin de la personne au site
Lors de la vérification de la configuration, simulez une tâche d'administration courante. L'utilisateur ouvre un appareil mis à jour, se connecte à son compte, effectue une action autorisée et termine sa tâche. Demandez-lui où des accès ou des informations pourraient être compromis durant ce processus.
La solution pourrait nécessiter un changement de rôle, une procédure de récupération plus claire, un espace de travail différent ou une configuration de connexion adaptée. Ce sont des améliorations spécifiques qui relèvent de la responsabilité de personnes spécifiques.
Un site WordPress bien géré est plus facile à protéger lorsque l'ordinateur portable et la connexion de l'administrateur sont considérés comme des responsabilités distinctes au sein d'un même flux de travail. Chaque outil peut alors remplir sa fonction première, au lieu de porter des promesses illusoires.
Vulnérabilités de sécurité WordPress
Bien que cela puisse sembler contre-intuitif, la sécurité ne signifie pas des systèmes 100% sécurisés, mais cela signifie plutôt l'élimination des risques et l'utilisation de diverses solutions pour réduire le risque d'être piraté.
D'après une étude menée par Alexa, 70 % des sites WordPress présentent une forme ou une autre de vulnérabilité.
Il est vrai que ce nombre peut être une énorme préoccupation pour vous, que vous soyez propriétaire d'un site WordPress, ou que vous soyez développeur de thèmes ou de plugins WordPress.
La bonne nouvelle, c'est que si vous êtes propriétaire d'un site WordPress, ce guide d'embauche de développeurs web est une ressource utile si vous cherchez à faire appel à un expert pour vous aider avec votre site.
Ou, si vous êtes vous-même un développeur, vous pouvez faire beaucoup de choses pour empêcher de telles vulnérabilités pour vos propres sites WordPress ou ceux de vos clients, comme vous pouvez le lire ci-dessous.
Attaques de Force Brute
L'une des vulnérabilités de sécurité WordPress les plus courantes est les attaques par force brute, une ancienne technique par laquelle les pirates informatiques obtiennent l'accès à votre nom d'utilisateur et votre mot de passe et donc à votre tableau de bord WordPress.
Cette vulnérabilité est une méthode d'essai et d'erreur lors de la saisie d'une combinaison ou d'un nom d'utilisateur et d'un mot de passe jusqu'à ce qu'une combinaison réussie soit découverte.
Comme WordPress ne limite pas les tentatives de connexion par défaut, il est plus facile de pirater votre site WordPress.
Gardez votre site à jour et créez un mot de passe fort
Quelques méthodes importantes pour empêcher cette attaque sont de maintenir votre site à jour et de limiter le nombre de tentatives de connexion dans WordPress en installant un plugin comme Login LockDown, par exemple.
Une des règles de base pour les relations publiqueseventinLe but de cette attaque est de créer un mot de passe fort, qui contient tous les éléments nécessaires : lettres majuscules et minuscules, caractères spéciaux, chiffres et comporte plus de 8 caractères.
L'insertion d'un CAPTCHA sur la page de connexion WordPress sera également utile.
CAPTCHA sur les sites Web WordPress : pourquoi vous en avez besoin et comment le configurer
Dans un monde où les menaces numériques abondent, il est fondamental d'assurer la sécurité de votre site WordPress. Le CAPTCHA joue un rôle essentiel dans ce dispositif de sécurité, en servant de filtre pour distinguer les visiteurs humains légitimes des robots malveillants.
Pourquoi avez-vous besoin de CAPTCHA ?
En clair, un CAPTCHA est indispensable sur votre site web pour bloquer les robots malveillants. Tout comme les protections web sécurisent vos comptes et appareils contre les pirates informatiques, le CAPTCHA protège votre site web des robots.
Les cyber-adversaires emploient des robots automatisés pour une multitude d’activités néfastes. Ils spamment les sections de commentaires, lancent des attaques par force brute pour déchiffrer les mots de passe et orchestrent des attaques par déni de service distribué (DDoS). Les répercussions ne sont pas seulement ennuyeuses mais peuvent être dommageables sur plusieurs fronts :
- Commentaires indésirables : des robots inondent vos commentaires et formulaires de contact de spam, ce qui agace les utilisateurs et nuit à la réputation de votre site et à son référencement.
- Attaques par force brute : les cybercriminels utilisent des robots pour exécuter des attaques par force brute, tentant de déchiffrer les mots de passe des utilisateurs. Une attaque par force brute réussie entraîne des accès non autorisés, des violations de données et d'autres problèmes graves.
- Drainage des ressources : les robots sont gourmands en ressources. Ils utilisent beaucoup de bande passante et de ressources serveur, ralentissant votre site et affectant l'expérience utilisateur et les positions dans les moteurs de recherche.
Comment CAPTCHA aide-t-il ?
CAPTCHA, un test de Turing public entièrement automatisé permettant de distinguer les ordinateurs des humains, agit comme un point de contrôle virtuel. Cela présente des défis faciles à résoudre pour les humains mais difficiles à résoudre pour les robots. L’idée est de filtrer le trafic automatisé afin que seuls les humains puissent interagir avec certaines parties de votre site Web.
Comment configurer CAPTCHA sur WordPress
WordPress propose différents plugins pour intégrer un CAPTCHA. Voici un guide détaillé pour configurer un CAPTCHA sur votre site WordPress :
- Choisissez un plugin CAPTCHA. Recherchez et sélectionnez un plugin CAPTCHA adapté à vos besoins. Parmi les options populaires, citons reCAPTCHA de Google, WPBruiser et Math CAPTCHA.
- Installez et activez le plugin. Ouvrez le tableau de bord WordPress et accédez à Plugins > Ajouter un nouveau. Recherchez le plugin CAPTCHA de votre choix, installez-le et activez-le.
- Configurez le plug-in. Accédez aux paramètres du plugin et choisissez vos préférences. Par exemple, décidez où vous souhaitez que le CAPTCHA apparaisse : dans la page de connexion, la section des commentaires, le formulaire d'inscription, etc.
- Testez la configuration. Consultez les pages où vous avez configuré le CAPTCHA pour vous assurer qu'il fonctionne comme prévu.
- Surveillez et modifiez les paramètres. Surveillez régulièrement l’efficacité de la configuration CAPTCHA. Si nécessaire, modifiez les paramètres pour équilibrer sécurité et convivialité.
Comment adapter le CAPTCHA aux besoins de votre site
Chaque site WordPress répond à des besoins distincts et s'adresse à des publics divers. Par conséquent, une approche universelle pour la mise en œuvre du CAPTCHA peut avoir des résultats différents. Voici comment adapter le CAPTCHA aux besoins spécifiques de votre site :
- Comprendre les variantes de CAPTCHA. Il existe différents types de CAPTCHA, chacun présentant ses propres avantages. Les options classiques de CAPTCHA incluent les défis textuels, reconnaissance d'imageet les CAPTCHA de résolution de problèmes mathématiques. Les versions plus récentes, comme reCAPTCHA de Google, facilitent la tâche des utilisateurs en leur demandant de cocher une case pour prouver qu'ils sont humains.
- Identifiez les vulnérabilités de votre site. Repérez les zones les plus exposées aux attaques automatisées : la section commentaires, la page de connexion, l’inscription ou les formulaires de contact. Comprendre ces points faibles vous aidera à déterminer où implémenter des CAPTCHA.
- Évaluer l'expérience utilisateur. Évaluez l’expérience utilisateur avec différents systèmes CAPTCHA. Certains CAPTCHA peuvent être trop complexes, provoquant la frustration des véritables visiteurs. D’autres pourraient être trop simples, n’offrant que peu ou pas de barrière aux robots sophistiqués. Il est essentiel de trouver un équilibre entre sécurité et convivialité.
- Testez différents plugins CAPTCHA. Profitez de la myriade de plugins CAPTCHA disponibles pour WordPress. Installez différents plugins, configurez-les et voyez dans quelle mesure ils bloquent les robots tout en conservant une bonne expérience utilisateur.
- Recueillir des commentaires. Recueillez les commentaires de vos visiteurs sur leur expérience avec le système CAPTCHA. Leurs idées peuvent être inestimables pour prendre des décisions éclairées.
- Analysez les performances. Surveillez les indicateurs de performance de votre site avant et après la mise en place du CAPTCHA. Vérifiez le volume de spam et de trafic de bots que votre site reçoit et comparez-le aux indicateurs d'avant la mise en place du CAPTCHA. N'oubliez pas de consulter également vos indicateurs SEO.
Le CAPTCHA n'est qu'une couche de sécurité parmi d'autres. Explorez d'autres extensions de sécurité et effectuez des audits de sécurité réguliers pour que votre site WordPress reste un havre de paix sur le web.
Authentification multifacteur
L'avantage de cette méthode est un processus de connexion plus complexe car plusieurs éléments sont nécessaires en plus d'un mot de passe.
Il peut s'agir du retour du code PIN, de la réponse à une question secrète, ou de la réponse à un test captcha à travers lequel le processus de connexion est vérifié s'il est effectué par une personne et non par un bot.
Utilisez des délais plus longs entre chaque tentative de connexion et également après
Pour cela, vous devez utiliser un reCAPTCHA pour résoudre un calcul facile ou copier un mot bien que l'expérience utilisateur soit affectée.
Autoriser/refuser l'accès en fonction des adresses IP ou de l'utilisation de mots de passe
Qui sont similaires aux mots de passe, mais ils ne nécessitent que les caractères : caractères spéciaux, chiffres ou autres.
Les mots de passe de 16 ou plus de 16 caractères sont la meilleure option car le piratage prendra plus de temps lors du calcul de toutes les autres possibilités supplémentaires.
Attaque des portes dérobées
Les portes dérobées sont essentiellement des points d'entrée qui permettent aux pirates d'accéder à tous les fichiers et dossiers de votre site WordPress.
Les backdoors sont à l'origine de sites piratés récurrents car ils sont très bien cachés que même après avoir nettoyé le site, le problème ne disparaît toujours pas et un hacker peut avoir accès à votre site web quand il le souhaite.
Ces vulnérabilités sont si difficiles à repérer car elles peuvent être n'importe où et peuvent également ressembler à vos codes PHP habituels.
Cependant, généralement, ils se trouvent dans l'un des trois dossiers suivants : le dossier des thèmes, le dossier de téléchargement et le dossier des plugins.
Vous avez besoin d'une sauvegarde
Créez une sauvegarde car vous apporterez des modifications au backend de votre site et vous pouvez faire une erreur en supprimant les mauvais fichiers ou documents.
Ainsi, une sauvegarde garantit que vous serez en mesure de corriger de telles erreurs.
Cependant, si vous trouvez une porte dérobée, n'oubliez pas de mettre à jour la sauvegarde car l'attaque peut se trouver dans votre propre sauvegarde.
Supprimer les thèmes inactifs
Comme les thèmes sont sur tous les sites WordPress, ils sont un moyen pour les pirates de laisser une porte dérobée.
Habituellement, les thèmes actifs ne sont pas une cible pour les pirates, mais les thèmes inactifs, oui.
Vous pouvez également désactiver l'option d'installation au cas où vous n'installeriez pas régulièrement des thèmes et des plugins.
Nettoyez votre base de données
Il est utile d'utiliser un scanner de logiciels malveillants qui nettoie votre base de données.
Les scanners atténuent les logiciels malveillants, alertent l'administrateur du site et corrigent également les vulnérabilités détectées.
D'autres solutions utilisent un pare-feu de site Web, modifient l'URL et les mots de passe de l'administrateur et les autorisations des utilisateurs.
Choisissez votre hébergeur avec soin
Assurez-vous d'avoir un fournisseur d'hébergement fiable et sécurisé et optez pour un hébergement géré.
De plus, n'oubliez pas de sauvegarder votre site fréquemment car cela fonctionnera comme méthode de prévention si vous êtes piraté à un moment donné.
En tant que recommandation générale de prévention, supprimez les plugins et thèmes piratés ou les plugins que vous ne vous souvenez pas avoir installés et connectez-vous à votre compte d'hébergement pour vérifier le dossier des téléchargements.
Distributed Denial of Service
Lors d'un déni de service distribué (DDos), votre site WordPress est « surchargé » par un nombre impressionnant de demandes, et non, ce n'est pas un pic de trafic Web.
Ce qui se passe, c'est un flot de fausses demandes qui frappent votre site à partir de plusieurs sources et peuvent le faire planter.
Les DDos ne nécessitent pas d'accès privilégié et donc, une fois que cela se produit, vous en serez conscient presque immédiatement, par rapport à d'autres types de piratages qui peuvent rester inaperçus pendant un certain temps.
Cette menace de sécurité est plus susceptible de se produire lorsqu'il existe des versions de WordPress obsolètes.
Ainsi, après avoir testé la compatibilité de votre site, il est temps de changer la version PHP.
Des méthodes de précaution peuvent être utilisées pour contourner cette attaque et l'une d'entre elles se situe au niveau du réseau.
Les commutateurs et les routeurs peuvent bloquer les demandes illégitimes et les bloquer.
Investir dans des services d'atténuation DDoS est également une solution, surtout si votre entreprise a été endommagée par cette attaque.
Un plugin de sécurité est un must
Il existe tellement de plugins parmi lesquels vous pouvez choisir.
Ces plugins limitent le nombre de fois que les pirates potentiels peuvent essayer de se connecter à un compte avant que leur adresse IP ne soit bloquée sur votre site Web.
Néanmoins, assurez-vous que vous n'utiliserez que des plugins fiables et à jour.
Utiliser un pare-feu d'application Web (WAF)
Il représente la première ligne de défense contre ce type d'attaque de sécurité.
Il réduira les risques d'attaques DDoS sur votre site en vérifiant toutes les demandes et le trafic venant sur votre site Web.
Une fois que vous avez accédé au pare-feu, vous pouvez sélectionner votre site et afficher les connexions administrateur, les visiteurs bots, ainsi que les demandes de connexion et de trafic.
Réseaux privés virtuels (VPN)
Grâce à un VPN, qui est un serveur crypté auquel vous connectez votre site WordPress, vous pouvez masquer votre véritable adresse IP, ce qui rend plus difficile le fait de devenir une cible.
CDN – Une couche de sécurité supplémentaire
Les CDN (réseaux de distribution cloud) répartissent le trafic entre plusieurs serveurs, afin que votre site ne tombe pas en panne.
Ces réseaux fournissent d'autres mesures de sécurité telles que CAPTCHA, les demandes de connexion et le cryptage.
Mettez à jour votre version de WordPress régulièrement
Vous devez mettre à jour vos plugins, vos thèmes , votre installation WordPress, la version de votre système d'exploitation, la version de PHP sur votre serveur, ainsi que tous les autres logiciels ou scripts que vous utilisez.
Vulnérabilité de téléchargement de fichiers
La vulnérabilité de téléchargement de fichiers est l'un des types d'attaques les plus courants.
Même si cette attaque est grave, elle peut être évitée facilement une fois qu'elle est reconnue.
La vulnérabilité de téléchargement de fichiers implique trois principaux types de risques tels que l'attaque des ordinateurs de vos utilisateurs, le contrôle du serveur et la consommation importante de ses ressources, et au final, la perturbation.
Pour éviter ce type d'attaque, il est important de mettre à jour votre système et de vous assurer que vous n'utilisez pas un antivirus obsolète incapable de vous protéger.
Utiliser une liste limitée de fichiers autorisés
Avec la multiplication des contenus multimédias générés et manipulés par l'IA en ligne, de nombreux propriétaires de sites deviennent plus prudents quant aux images téléchargées sur leurs plateformes, ce qui incite certaines équipes à utiliser des outils permettant de vérifier l'authenticité des images avant publication.
Utilisez une liste limitée de fichiers autorisés afin d'éviter le téléchargement de contenu malveillant, ainsi que de scripts ou d'exécutables.
Pour une sécurité renforcée, vous pouvez également demander aux utilisateurs de s'authentifier avant de télécharger des fichiers.
Analyse des programmes malveillants
La recherche de logiciels malveillants est également une autre méthode pour vous aider à éviter une vulnérabilité de téléchargement de fichiers.
L'analyse multiple des fichiers avec plusieurs moteurs anti-malware est la méthode recommandée pour le faire.
L'avantage de cette méthode est un taux de détection très élevé et également le temps d'exposition le plus court aux épidémies de logiciels malveillants.
Il est également possible de définir une longueur de nom et une taille de fichier maximales et d'utiliser des messages d'erreur simples, afin de ne plus inclure de paramètres de configuration de serveur ou d'afficher les erreurs de téléchargement de fichiers que les pirates pourraient utiliser à leur avantage.
XSS (Cross-Site Scripting)
Le Cross-Site Scripting (XSS) est l'une des menaces les plus sérieuses.
Les pirates informatiques volent des informations en injectant des scripts malveillants, modifient le contenu, volent des cookies, injectent des liens de spam, induisent les visiteurs en erreur pour qu'ils révèlent volontairement leurs données personnelles et sensibles.
Les pages Web permettant des commentaires ou des forums sont généralement utilisées pour XSS.
Les effets d'une telle attaque incluent le fait d'être mis sur liste noire par Google ou suspendu par votre hébergeur, ce qui peut affecter votre réputation.
Un moyen de l'empêcher est de valider l'entrée, ce qui signifie que toutes les données externes sont vérifiées avant de nuire potentiellement à la base de données et au site Web.
De cette façon, vous permettez aux utilisateurs de soumettre à nouveau une demande en cas d'échec de la validation.
Désinfection des données
La désinfection des données est également l'un des moyens les plus connus de prévenir cette attaque.
C'est un processus qui a lieu après que les données ont été publiées sur le serveur et avant d'être affichées à un autre utilisateur.
Il supprime tous les bits potentiellement nuisibles des données et les met sous la bonne forme.
L'assainissement et la validation des données peuvent souvent aller de pair.
Définition des règles WAF
La définition de règles WAF (Web Application Firewall) peut être définie pour bloquer les requêtes potentiellement étranges au serveur, telles que les attaques de scripts intersites, mais aussi les injections SQL, les attaques DDoS et de nombreuses autres menaces.
D'autres recommandations générales incluent l'installation d'un plugin anti-cross scripting, la mise à jour régulière de votre site ou l'utilisation d'un certificat SSL et d'une politique de sécurité du contenu (CSP).
Quelques recommandations générales
Les plugins WordPress offrent de nombreux avantages divers à votre site, mais l'inconvénient est qu'ils peuvent se transformer en vulnérabilités.
Il est important de mettre à jour votre site WordPress régulièrement et de l'analyser à la recherche de logiciels malveillants, ainsi que de rester à jour avec les listes des derniers plugins WordPress dangereux et vulnérables.
Les problèmes les plus courants auxquels les plugins WordPress sont confrontés sont les suivants :
- Téléchargement de fichier arbitraire
- Elévation de privilèges
- Affichage arbitraire de fichiers
- Exécution de code à distance
- Injection SQL
Pour éviter de telles vulnérabilités, il est essentiel de supprimer les plugins et thèmes inactifs, de ne pas utiliser de plugins piratés, et si vous découvrez qu'un plugin présente des failles de sécurité, supprimez-le immédiatement, ce qui signifie le désactiver et le supprimer.
La sécurité est importante car elle permet d'éviter des coûts énormes, de passer beaucoup de temps à nettoyer, mais peut-être encore plus importante que cela est la réputation, qui prend beaucoup de temps à réparer.
En dehors de cela, des problèmes juridiques sont également possibles.
C'est pourquoi investir dans la sécurité de votre site et éduquer votre équipe à ce sujet sont deux aspects qui seront payants à l'avenir.