

WordPress est un système de gestion de contenu (CMS) open source. Bien que sa version date de 2003, il reste le CMS le plus populaire et le plus puissant. Actuellement, WordPress héberge plus de 40 % des sites web. Des services populaires comme Grammarly et Zoom Fonctionne sous WordPress, parmi des millions d'autres.
Les propriétaires de sites web choisissent WordPress car il est gratuit, facile à utiliser et relativement sécurisé. Cependant, ces sites sont souvent victimes de cyberattaques. On pourrait croire que WordPress lui-même n'est pas une plateforme sécurisée. Or, la principale cause des piratages de sites web est en réalité l'obsolescence de certains composants et fichiers du système de gestion de contenu (CMS).
Lorsqu'un site WordPress est piraté, les cybercriminels peuvent causer d'importants dégâts. Généralement, leur objectif est d'infecter votre site web avec du spam SEO, redirigeant les utilisateurs vers des sites d'hameçonnage. Ce type d'attaque peut impacter négativement votre chiffre d'affaires et votre réputation. De plus, les pirates peuvent dérober vos données personnelles, comme vos identifiants de connexion, et vous exposer, ainsi que les visiteurs de votre site, à des logiciels malveillants.
Heureusement, les utilisateurs peuvent prévenir la plupart de ces attaques. Dans cet article, nous partageons sept conseils pour sécuriser votre site WordPress.
Étapes pour améliorer facilement la sécurité du site WordPress
Il n'est pas nécessaire d'être un expert en administration informatique pour protéger votre site WordPress. Suivez simplement ces quelques conseils et vous apprendrez à vous protéger contre de nombreux types de cyberattaques. Commençons par vérifier que tout est à jour.
Mettez régulièrement à jour la version de WordPress
La plateforme WordPress est régulièrement mise à jour. Si les mises à jour mineures s'installent automatiquement , les mises à jour plus importantes nécessitent votre intervention. C'est pourquoi il est essentiel de veiller à utiliser la dernière version de WordPress.
Pour lancer une mise à jour, accédez au tableau de bord WordPress , cliquez sur Mises à jour dans la barre latérale gauche, puis sur Mettre à jour maintenant si une mise à jour est disponible.
Cette étape simple vous permettra d'obtenir la dernière version de base de WordPress, y compris des correctifs pour toutes les vulnérabilités que les pirates auraient pu exploiter dans les versions précédentes.
Mettre à jour les thèmes WordPress
Les thèmes peuvent également être vulnérables aux attaques. Un petit conseil de pro : utilisez toujours des thèmes de fournisseurs de confiance. Par exemple, la multifonction Kata Thème WordPress gratuit à partir de Webnus non seulement il est sûr, mais il garantit également la meilleure expérience utilisateur.
Pour vous assurer que vos thèmes sont à jour, accédez au tableau de bord WordPress et cliquez sur « Thèmes » dans la barre latérale gauche. Si une mise à jour est disponible, vous verrez l' option « Mettre à jour maintenant ».
Vous pouvez également consulter la section Mises à jour pour voir toutes les mises à jour en attente.
Mise à jour des plugins
Les plugins, en particulier ceux créés par des tiers, sont fréquemment infectés par des logiciels malveillants. C'est pourquoi il est crucial de les maintenir à jour.
Pour mettre à jour les extensions, accédez au tableau de bord WordPress et cliquez sur Extensions . Dans l' onglet Mises à jour disponibles , vous verrez toutes les extensions nécessitant une mise à jour.
Mettre en place un CDN
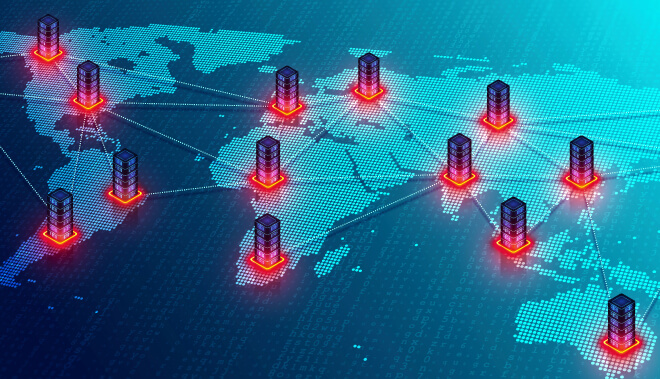
Une autre façon de sécuriser votre site consiste à mettre en place un réseau de diffusion de contenu (CDN) . Un CDN est un réseau de serveurs répartis dans le monde entier. Chaque serveur contient une version en cache de votre site web, ce qui permet à vos utilisateurs d'y accéder plus rapidement.
En plus d'augmenter la vitesse de chargement, un CDN peut empêcher diverses cyberattaques courantes. Comment? Le réseau de diffusion de contenu peut gérer de grandes quantités de suivi. Ainsi, il peut aider à prévenir des attaques telles que le déni de service distribué (DDoS).
Un CDN peut même aider à masquer les adresses IP. Comment ça marche? Prenons l'exemple du CDN de Cloudflare. Cloudflare peut masquer les adresses IP d'origine pour les enregistrements DNS proxy. Par conséquent, les attaquants ne peuvent tout simplement pas attaquer les serveurs Web d'origine car ils ne peuvent pas contourner Cloudflare.
De plus, IONOS propose l'un des meilleurs hébergements WordPress. IONOS offre également un service de vérification de domaine vous permettant de trouver le nom de domaine que vous recherchez.
Utiliser des mots de passe forts
Malheureusement, la plupart des violations de données sont dues à l'utilisation de mots de passe faibles ou réutilisés. S'il est facile de se souvenir d'un mot de passe simple et de le réutiliser sur plusieurs plateformes, c'est pourtant le type de mot de passe le plus facile à pirater.
Souvent négligés, les mots de passe sont pourtant essentiels à la sécurité de WordPress. C'est pourquoi , si la sécurité vous préoccupe, évitez les mots de passe comme « 123456 » , « abcdef » ou « password » .
Un mot de passe sûr doit être long et composé d'une combinaison complexe de caractères. N'oubliez pas d'utiliser des caractères spéciaux, des lettres majuscules et minuscules ainsi que des chiffres. Voici quelques exemples : ZvN2Rh$)[# et AcMBYghG9fT}>8.
L'utilisation de longues chaînes de caractères aléatoires peut améliorer votre protection contre les parties malveillantes qui réussissent à les deviner ou à les pirater. Bien sûr, n'oubliez pas que même les mots de passe complexes peuvent être divulgués, c'est pourquoi chaque mot de passe que vous possédez doit être unique. Cela peut aider à protéger d'autres comptes en cas de fuite de l'un de vos mots de passe.
Si vous n'arrivez pas à créer vous-même un mot de passe fort et sécurisé, essayez un générateur de mots de passe. Et si vous craignez d'oublier des mots de passe complexes, pensez à utiliser un gestionnaire de mots de passe.
Modifier l'URL de connexion WordPress
En conservant l'URL de connexion par défaut, il est évident que vous utilisez WordPress. Cela facilite grandement les attaques de pirates informatiques contre votre site. Modifier l'URL de connexion WordPress renforce la sécurité de votre site.
Vous pouvez modifier l'URL de connexion à l'aide de divers plugins, notamment iThemes Security Pro ou WPS Hide Login.
Utiliser des plugins de sécurité
Pour analyser manuellement votre site web à la recherche de logiciels malveillants potentiels , vous aurez besoin de connaissances en programmation. Si vous n'êtes pas développeur et n'envisagez pas de le devenir, vous pouvez utiliser des extensions de sécurité. Ces extensions analyseront automatiquement votre site web afin de détecter les menaces potentielles.
Gardez à l'esprit que tous les plugins ne sont pas créés de la même manière. Avant de choisir votre plugin de sécurité, recherchez soigneusement les différentes options disponibles pour vous assurer de sélectionner un outil fiable et bénéfique.
Conclusion
WordPress est une plateforme relativement sécurisée. Bien qu'elle soit fréquemment ciblée par les pirates informatiques, les failles de sécurité sont généralement dues à des erreurs humaines. C'est pourquoi il est important de savoir comment protéger ses sites web.
Les choses les plus importantes que vous pouvez faire incluent :
- Mise à jour régulière de la version, des thèmes et des plugins de WordPress
- Mise en place d'un réseau de diffusion de contenu
- Utiliser des mots de passe forts et uniques
- Modification de l'URL de connexion WordPress
- Utilisation de plugins de sécurité fiables