Trop souvent, les propriétaires de sites Web WordPress constatent que leurs sites ont été compromis. Compte tenu de sa popularité en tant que CMS, WordPress est la plate-forme la plus ciblée par les pirates et, par conséquent, elle a la mauvaise réputation d'être non sécurisée.
Mais ce n'est pas vraiment le cas.
Le caractère open source de WordPress signifie que n'importe qui peut l'utiliser, et la grande majorité de ses utilisateurs ne maîtrisent pas les principes de base de la cybersécurité. C'est ce qui crée l'illusion que WordPress serait moins sûr que d'autres solutions de création de sites web.
Les personnes qui utilisent de bonnes pratiques de sécurité ont rarement des problèmes avec les sites piratés. Alors, qu'est-ce qui rend un site Web WordPress sécurisé ?
Sécuriser votre site WordPress
Voici 10 choses à garder à l'esprit lorsqu'il s'agit de sécuriser votre site Web WordPress.
Utiliser un hôte sécurisé
Si vous ne retenez rien d'autre de cet article, retenez au moins ceci : la sécurité de votre site WordPress dépend entièrement du serveur qui l'héberge.
La plupart des sites WordPress sont hébergés sur un serveur mutualisé, ce qui signifie que votre site partage le même serveur que ceux d'autres clients. Choisissez un hébergeur qui contrôle correctement les droits d'accès aux comptes sur ses serveurs.
Découvrez ce comparatif des meilleurs services d'hébergement WordPress
Il n'est pas rare qu'un site web compromis infecte d'autres sites hébergés sur le même serveur. En choisissant un hébergeur où les permissions sont correctement séparées pour chaque compte, le risque de contamination intersites est minimisé.
Contrairement à une idée répandue, l'hébergement VPS est également vulnérable à la propagation de logiciels malveillants. Les attaques VMescape, où un logiciel malveillant exploite les failles de sécurité des plateformes de virtualisation, peuvent lui permettre de se propager d'un VPS à un autre hébergé sur le même matériel physique.
Les hôtes sécurisés auront également d'autres mesures d'atténuation en place. Celles-ci incluent l'utilisation de mod-security dans la configuration de leur serveur Web, des packages anti-malware tels que Imunify360 et une protection DDoS pour empêcher les sites d'être submergés par les bots.
Gardez votre noyau, vos thèmes et vos plugins à jour
La plupart des sites WordPress sont piratés car leur code est obsolète. Ce n'est pas une opinion, c'est un fait avéré.
Les chercheurs en sécurité effectuant des analyses médico-légales sur des milliers de sites Web WordPress piratés ont déterminé sans aucun doute que les plugins et les thèmes obsolètes sont responsables de plus de 80 % d'entre eux.
Imaginez : en maintenant simplement vos thèmes et extensions à jour, vous pourriez éliminer 80 % des risques de piratage de votre site. Voilà un élément clé de la sécurité WordPress à ne pas négliger.
Activer l'authentification à 2 facteurs
Alors que les thèmes et plugins obsolètes sont responsables de la grande majorité des sites Web WordPress piratés, les attaques par force brute sur les noms d'utilisateur et les mots de passe sont les méthodes les plus courantes pour obtenir un accès non autorisé aux sites Web.
Bien que le taux de réussite soit généralement faible, environ 8 % des sites web piratés l'ont été simplement en devinant le mot de passe de l'utilisateur.
Une façon de protéger votre site Web consiste à activer l'authentification à 2 facteurs (2FA). En plus de votre nom d'utilisateur et de votre mot de passe, 2FA vous demandera également de soumettre un mot de passe à usage unique depuis votre appareil mobile ou depuis un e-mail.
Si un pirate informatique possède votre nom d'utilisateur et votre mot de passe pour votre site web, mais qu'il n'a pas votre téléphone ni accès à votre messagerie électronique, il ne pourra pas se connecter.
Il existe plusieurs plugins qui ajoutent l'authentification à deux facteurs à votre site web, et de nombreux plugins de sécurité complets, dont nous parlerons dans la section suivante, l'intègrent également parmi leurs nombreuses fonctionnalités.
Installer un plugin de sécurité
Certains affirment que la sécurité incombe entièrement à l'hébergeur, mais en matière de cybersécurité, nous pensons que la sécurité repose sur une approche multicouche. L'installation d'une extension de sécurité sur votre site WordPress constitue simplement une couche supplémentaire de cette protection.
En ce qui concerne les plugins de sécurité, il existe une variété de choix. Voici quelques-uns des plugins de sécurité les plus populaires. Vous devriez les tester et voir lequel correspond le mieux à vos besoins.
Wordfence
Cet article n'a pas pour but de déterminer quel plugin de sécurité est le meilleur, mais le plus populaire est Wordfence – et il y a d'excellentes raisons à cela.
D'une part, Wordfence est une entreprise entièrement dédiée à la sécurité : c'est leur unique activité. Ce n'est pas un simple développeur de plugins WordPress qui propose un plugin de sécurité par hasard ; la sécurité est leur raison d'être.
Le plugin Wordfence est livré avec un pare-feu d'application Web gratuit qui vérifie chaque demande par rapport à une liste d'exploits connus et les bloque s'il trouve une correspondance. Ils disposent également d'un scanner de logiciels malveillants qui recherche les signes révélateurs d'activités et de fichiers malveillants. Une autre fonctionnalité intéressante est la possibilité pour le scanner de vérifier tous vos fichiers de thème et de plug-in par rapport à ceux du référentiel WordPress.org pour s'assurer qu'ils correspondent.
Wordfence enregistre par défaut toutes les activités liées à la sécurité afin que vous puissiez les consulter et vous assurer que votre site est sûr.
Une autre fonctionnalité intéressante de Wordfence est qu'ils disposent d'un module d'authentification à 2 facteurs afin que vous puissiez supprimer la recommandation n ° 3 dans cet article. Dans la même ligne de protection, ils disposent également d'une protection contre la force brute pour verrouiller les adresses IP qui tentent de se connecter plusieurs fois en arrêtant efficacement les bots dans leur élan.
Sucuri
Sucuri est une autre excellente extension de sécurité qui peut vous aider à protéger votre site WordPress. Elle offre de nombreuses fonctionnalités similaires à celles de Wordfence, à une exception notable près : le pare-feu n’est pas gratuit et est uniquement disponible avec la version premium payante.
Il est important de noter que Sucuri a été récemment racheté par GoDaddy ; leur capacité à assurer un support adéquat reste donc à prouver. Dans le secteur de l'hébergement web, GoDaddy n'a pas bonne réputation ; seul l'avenir dira si cette réputation s'étendra à Sucuri ou si l'entreprise sera à la hauteur.
Sucuri dispose également d'un journal d'audit afin que vous puissiez examiner les activités liées à la sécurité sur votre site Web, telles que les échecs de connexion.
Tout en un WP Security & Firewall
All in One WP Security & Firewall est le seul plugin qui rivalise avec Wordfence en termes de popularité. Il offre de nombreux avantages similaires, notamment un pare-feu gratuit basé sur les règles .htaccess, une protection contre les attaques par force brute et un scanner de sécurité.
Il ne comprend pas de module d'authentification à deux facteurs ; vous devrez donc ajouter un plugin autonome pour bénéficier de cette fonctionnalité.
On pourrait affirmer que All in One WP Security & Firewall offre le pare-feu le plus performant de tous les plugins de sécurité. Basé sur le fichier .htaccess, il est traité avant l'exécution de tout script, ce qui garantit une fiabilité optimale.
All in One WP Security & Firewall comprend également une fonctionnalité intéressante pour aider à se protéger contre le spam de commentaires automatisés. Alternativement, vous pouvez remplacer le système de commentaires par défaut de WordPress par Deeper Commentaires pour plus de fonctionnalités et de protection.
Utiliser Cloud Flare
Cloudflare a gagné en popularité auprès des utilisateurs de WordPress en raison de son excellent service CDN (et gratuit) qui permet d'accélérer votre site Web. Mais Cloudflare propose également une multitude d'outils gratuits qui aident à renforcer votre site contre les attaques.
D'une part, lorsque vous pointez vos serveurs de noms vers Cloudflare, vous bénéficiez de l'un des services DNS les plus rapides et les plus sécurisés disponibles et de certificats SSL gratuits.
Les serveurs de Cloudflare vérifient tout le trafic avant même qu'il n'atteigne votre serveur afin de détecter les attaques DDoS, et leur pare-feu est hautement configurable, même dans la version gratuite (avec un nombre limité de règles), ce qui vous permet de filtrer le trafic en fonction du pays, de l'ASN, ou même de l'URL ou de la chaîne de requête.
Par exemple, si vous vous connectez à votre site web uniquement depuis une seule adresse IP ou un petit nombre d'adresses IP fixes, vous pouvez créer une règle dans Cloudflare qui bloque l'accès à wp-admin ou wp-login.php depuis toutes les autres adresses IP. Cela bloquerait tous les robots tentant d'effectuer les attaques par force brute évoquées dans la section 3. Vous pouvez également restreindre l'accès à wp-admin via votre fichier .htaccess plutôt que par Cloudflare. Vous pouvez combiner les deux méthodes pour une protection multicouche (fortement recommandée).
N'utilisez pas de thèmes ou de plugins piratés.
Vous rêvez d'un thème premium sans payer ? Si vous le téléchargez depuis un de ces sites douteux qui proposent des thèmes et plugins piratés, vous pouvez l'obtenir gratuitement. Mais il y a quand même un prix à payer…
L'utilisation d'un thème ou d'une extension piratée vous prive de la garantie que le produit est identique à celui proposé par le fournisseur officiel. Autrement dit, l'intégrité du code est compromise.
Les thèmes et les plug-ins annulés sont une source importante de logiciels malveillants, car parfois celui qui a annulé le plug-in y a ajouté son propre logiciel malveillant afin de prendre le contrôle de votre site ou d'effectuer d'autres actions malveillantes telles que le vol de vos ressources pour l'extraction de crypto.
Les thèmes et plugins piratés sont de véritables logiciels malveillants que vous installez volontairement sur votre propre site web sans même vous en rendre compte. Juste pour économiser quelques euros ? Cela n'en vaut pas la peine. Si vous avez besoin d'une fonctionnalité premium, faites appel à un développeur réputé.
Désactiver l'édition de fichiers
Le tableau de bord d'administration WordPress dispose d'un éditeur intégré très pratique qui vous permet de modifier le contenu de vos fichiers de thème et de plugin. Malheureusement, cet éditeur permet également aux pirates de modifier le code de votre site Web s'ils pénètrent dans votre compte.
En réalité, vous n'utiliserez quasiment jamais cette fonctionnalité. Si vous devez modifier un fichier système, vous le ferez probablement directement via le gestionnaire de fichiers de votre hébergeur ou à l'aide d'un client FTP.
Vous pouvez désactiver la possibilité de modifier des fichiers à partir du tableau de bord d'administration en ajoutant cette ligne à votre fichier wp-config.php :
define('INTERDIRE_LA_MODIFICATION_DE_FICHIER', true);
Une fois que vous avez ajouté cette ligne, les menus d'édition ne sont plus disponibles pour les fichiers de plugin et de thème dans le tableau de bord d'administration WordPress.
Déplacez et renommez votre fichier wp-config.php
Puisqu'on parle du fichier wp-config.php, beaucoup savent déjà qu'il suffit de le déplacer d'un niveau dans le répertoire parent de votre installation WordPress pour que votre site fonctionne parfaitement. Mais allons plus loin.
Saviez-vous que vous pouvez réellement renommer le fichier wp-config.php en ce que vous voulez et le déplacer complètement de votre installation WordPress vers un dossier non public ? Cela demande un peu plus de travail, mais cela en vaut la peine.
Bien que le fichier lui-même renvoie généralement une page vierge lorsqu'il est appelé dans un navigateur Web, dans de rares cas, lorsque le gestionnaire PHP échoue, l'intégralité du contenu du fichier peut être visible en texte brut directement dans un navigateur Web.
Le fichier wp-config.php contient des informations sensibles sur votre site Web, notamment le nom d'utilisateur et le mot de passe de la base de données. Ces informations entre de mauvaises mains pourraient être catastrophiques. Renommer le fichier en quelque chose de aléatoire aide à le cacher des robots et des pirates.
En déplaçant wp-config.php vers un dossier non public , vous éliminez la possibilité pour quiconque d'obtenir ces informations via un navigateur en cas de défaillance du gestionnaire PHP.
Activité d'audit sur votre site
Si vous ne surveillez pas ce qui se passe sur votre site web, vous risquez de passer à côté d'informations clés qui pourraient vous alerter sur une tentative d'activité malveillante, voire même vous permettre de découvrir une activité malveillante si votre site a déjà été compromis.
Outre les avantages en matière de sécurité, si votre site compte plusieurs utilisateurs, un bon plugin d'audit vous permet également de suivre les activités légitimes. Pour une agence, c'est un outil précieux pour savoir si un client a commis une erreur, même s'il nie toute responsabilité !
Il existe plusieurs bons plugins pour auditer l'activité du site. Certains des plugins de sécurité mentionnés précédemment ont un certain niveau de capacité de journalisation d'audit, mais ceux ci-dessous le font passer au niveau supérieur en auditant toutes les activités des utilisateurs plutôt que les seuls événements liés à la sécurité. Voici les 3 premiers.
Historique simple - Journal d'activité de l'utilisateur, outil d'audit
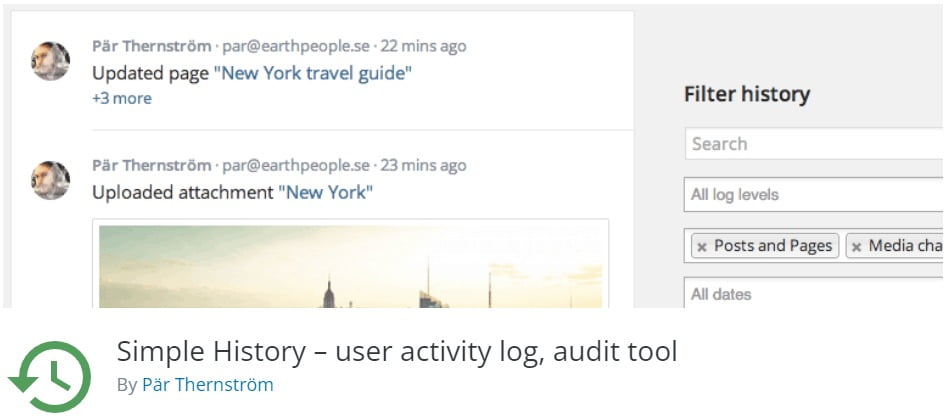
Simple History est l'extension d'audit la plus populaire et un excellent choix pour débuter les tests. Elle enregistre toutes les actions attendues, comme les mises à jour de contenu, les installations et activations d'extensions, et pratiquement tout autre type d'activité utilisateur.
Le plugin a une note de 5 étoiles et l'équipe de développeurs est assez active dans les forums de support et y répond régulièrement aux questions de support dans un délai raisonnable.
Journal d'activité WP
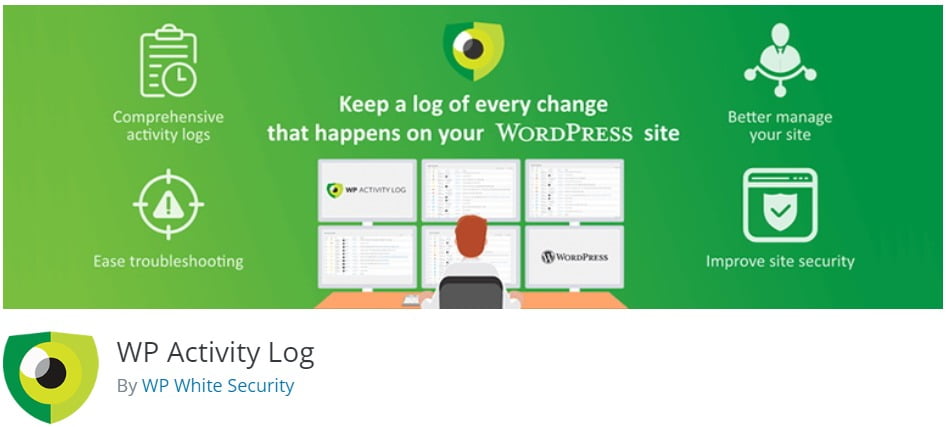
Le Journal d'activité WP Ce plugin est une autre excellente option pour votre site. Il offre davantage d'options de configuration que le précédent, comme la possibilité d'activer ou de désactiver l'audit de certains événements et de définir une période de conservation configurable pour les journaux. Il propose également de nombreux modules complémentaires pour étendre la surveillance à des plugins spécialisés tels que… WooCommerce et WPForms.
Le plugin a une note de 4.5 étoiles et le développeur principal répond personnellement à presque toutes les questions du forum de support.
Si vous dirigez une agence, WP Activity Log s'intègre bien avec l'outil de gestion populaire MainWP afin que vous puissiez afficher les journaux d'audit de tous vos sites clients dans une seule interface. Parmi les agences, WP Activity Log est le choix n ° 1 pour la journalisation d'audit.
Journal d'activité
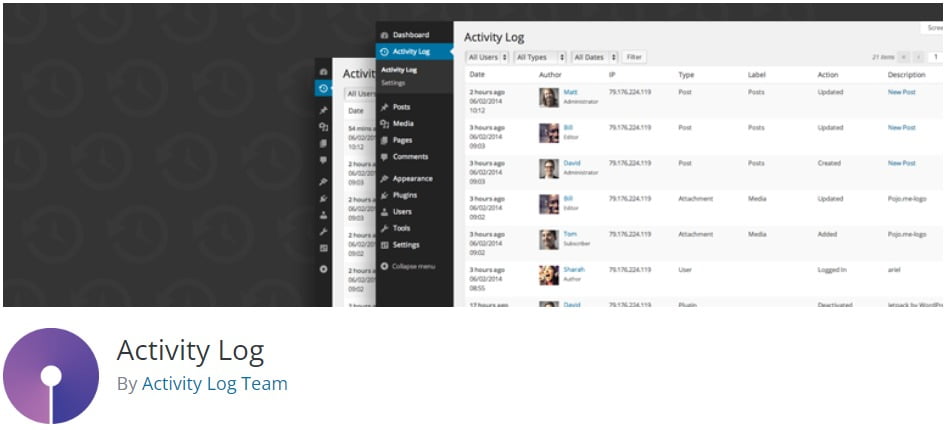
Autre option populaire notée 4.5 étoiles. Activity Log enregistre toutes les fonctionnalités attendues et compte un bon nombre d'installations actives.
Malheureusement, le développeur ne répond que rarement aux demandes d'assistance sur les forums, la plupart des questions restant indéfiniment sans réponse.
Utiliser le principe du moindre privilège
Dans le monde de la cybersécurité, le principe du moindre privilège est un concept dans lequel un utilisateur ne dispose que des autorisations dont il a besoin pour faire son travail.
C'est l'une des règles les plus élémentaires enseignées dans un bootcamp de cybersécurité , et pourtant, elle reste l'une des pratiques les plus négligées par les propriétaires de sites WordPress.
Dans l'univers WordPress, il n'est pas rare de voir une entreprise avec 10 utilisateurs disposant tous de droits d'administrateur. Ce niveau d'accès peut se justifier, mais il est rare d'avoir besoin de plus d'un ou deux comptes avec des permissions aussi étendues.
Il y a une chose que vous ne pouvez pas contrôler : ce que font vos utilisateurs lorsqu’ils n’interagissent pas activement avec votre site WordPress. Cela signifie que s’ils ne protègent pas leurs données contre les pirates informatiques, il y a de fortes chances que cette négligence se répercute sur votre site web.
En limitant leur accès, vous pourrez atténuer les dommages qu'un utilisateur pourrait causer involontairement, par exemple en cliquant sur un lien malveillant tout en étant connecté à votre site web. Même si vous êtes l'administrateur du site, il est conseillé d'utiliser un compte éditeur distinct avec des autorisations limitées lorsque vous n'effectuez pas de tâches d'administration importantes.
Est-ce fastidieux ? Certes. Mais c’est bien moins fastidieux que de devoir nettoyer un site web infecté.
Bonus : Effectuez des sauvegardes fréquentes
Dans le pire des cas où votre site a été compromis, parfois la seule option est de le restaurer à partir d'une sauvegarde propre ; celui qui a été pris avant l'infection. La plupart des sociétés d'hébergement Web décentes sauvegardent votre site une fois par jour, mais elles ne conservent généralement ces sauvegardes que pendant quelques semaines.
Ceci est problématique si vous avez une infection qui est passée inaperçue pendant un certain temps. De nombreuses infections se cachent efficacement des administrateurs connectés pour éviter d'être détectées aussi longtemps que possible.
Parce que vous savez maintenant que la sécurité est meilleure en couches, vous pouvez appliquer le même concept à vos sauvegardes en prenant vos propres sauvegardes en plus de votre hébergeur.
Il existe d'excellents plugins de sauvegarde gratuits, comme UpdraftPlus , BackWPup et All-in-One WP Migration . Chacun a ses avantages et ses inconvénients, mais ils sont tous très fiables et permettent de sauvegarder votre site régulièrement. Dans certains cas, vous pouvez même automatiser les sauvegardes sur un espace de stockage cloud distant tel que Dropbox ou OneDrive.
Réflexions finales
La sécurité WordPress est un aspect essentiel de la gestion d'un site web. Cependant, si elle est mal gérée ou négligée, elle peut s'avérer chronophage et gourmande en ressources. En appliquant les conseils de cet article, vous pouvez automatiser la plupart de vos besoins en matière de sécurité et vous concentrer sur l'essentiel : votre activité.