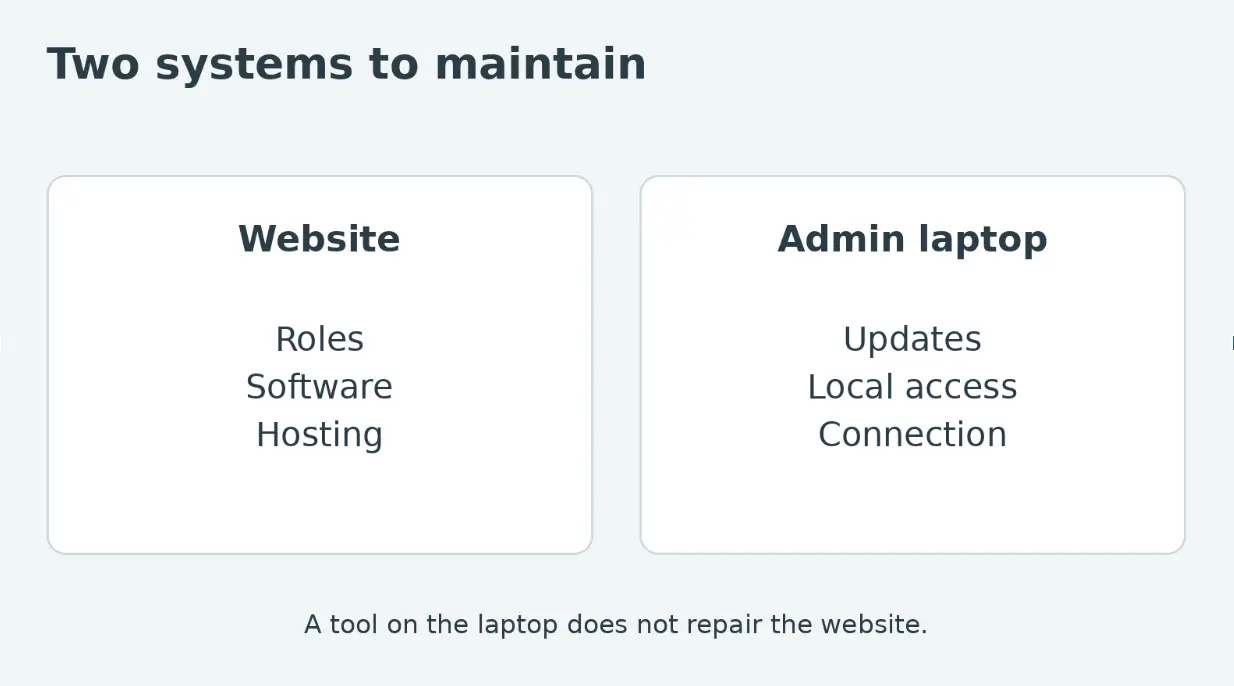
На сайте WordPress могут быть разумные настройки безопасности, в то время как ноутбук, используемый для его управления, плохо организован. Возможна и обратная ситуация: даже на тщательно обслуживаемом компьютере можно войти на сайт с избыточными правами доступа и запущенным программным обеспечением.
Это части одного и того же рабочего процесса, но для них требуются разные проверки. Разделение этих проверок помогает владельцу сайта выбрать правильное решение, вместо того чтобы ожидать, что плагин или инструмент подключения защитят всё — от экрана администратора до среды хостинга.
Начнём с фактической задачи, стоящей перед этим сотрудником.
Роли и возможности WordPress определяют, что пользователь может делать на сайте. Начните с того, чтобы выяснить, что именно нужно сделать пользователю, а затем выберите соответствующий уровень доступа, а не назначайте самую широкую роль для удобства.
Человеку, обновляющему описания событий, может не потребоваться тот же уровень доступа, что и человеку, ответственному за установку программного обеспечения и изменение настроек сайта. Точные настройки зависят от плагинов сайта и имеющихся возможностей, поэтому лучше проверить текущую конфигурацию, а не полагаться только на название роли.
Используйте индивидуальные учетные записи для тех, кому необходим доступ. Использование общих учетных данных затрудняет лишение доступа одного человека или определение того, кто совершил действие. Включите восстановление учетной записи и удаление из системы в общее соглашение.
В официальных рекомендациях WordPress по безопасности среда хостинга и конфигурация приложения рассматриваются как самостоятельные важные области. Безопасное соединение с ноутбука не исправляет ошибку в правах доступа на стороне сайта и не обновляет устаревшее программное обеспечение.
Относитесь к ноутбуку как к ещё одной системе, требующей обслуживания.
Обеспечьте поддержку и обновление операционной системы, браузера и соответствующих приложений. Используйте утвержденные организацией источники программного обеспечения и избегайте добавления расширений только потому, что в руководстве рекомендуется длинный список инструментов.
Проверьте, что отображается на устройстве. Панель управления, содержащая информацию об участниках, данные о клиентах или личные черновики, может отображаться на экране без нарушения сетевого шифрования сайта. Блокируйте ноутбук, когда оставляете его, и выбирайте подходящее место для работы с конфиденциальной информацией.
Для тех, кто работает вне привычной сети, VPN для ПК может стать одним из вариантов обеспечения конфиденциальности соединения на ноутбуке с Windows. Проверьте настройки клиента и убедитесь, что трафик браузера включен в протокол. Это не меняет возможности пользователя WordPress и не заменяет обслуживание сайта.
Если устройство находится в управлении работодателя или клиента, следуйте утвержденному методу подключения. Добавление пользовательского инструмента к существующей управляемой услуге может усложнить доступ без улучшения собственной конфигурации сайта.
При выборе инструментов оставляйте слои видимыми.
Наиболее целесообразно проводить сравнение по видам работ:
| Район | Что требует внимания |
| Аккаунт WordPress | Роль, возможности и доступ для восстановления |
| Программное обеспечение для веб-сайтов | Поддерживаемые версии и процесс технического обслуживания. |
| Среда хостинга | Контроль и обязанности поставщика услуг |
| Ноутбук администратора | Обновления, локальные приложения и физический доступ |
| Подключение к Интернету | Маршрут, используемый крытым транспортным потоком. |
Бесплатный VPN следует отнести к категории «Подключение», если он соответствует поддерживаемому устройству и предполагаемому назначению. Плагин безопасности WordPress относится к работе на стороне сайта, со своими функциями и ограничениями. Ни один из этих пунктов не следует рассматривать как исчерпывающий ответ на вопросы других категорий.
Это важно и при устранении неполадок. Если пользователь не может опубликовать событие, проверьте учетную запись и права доступа, прежде чем менять сеть. Если сайт недоступен для всех, новый инструмент на ноутбуке одного администратора вряд ли решит проблему с хостингом.
Сделайте обновления запланированной задачей.
Обновление может повлиять на работу действующего сайта. Сохраняйте резервную копию и изучите процесс восстановления, затем используйте соответствующие средства тестирования и обслуживания сайта. Цель состоит в том, чтобы поддерживать работоспособность программного обеспечения, не обнаруживая проблем совместимости в разгар важного периода регистрации на мероприятие.
После внесения изменений проверьте, какие функции сайт действительно использует. Для сайта, посвященного мероприятиям, это может включать просмотр мероприятия, регистрацию и получение ожидаемого подтверждения. Используйте утвержденные тестовые данные и избегайте создания непреднамеренных транзакций в реальном времени.
Назначьте ответственного за эту работу. Уведомление о плагине не является планом технического обслуживания, если все предполагают, что этим займется кто-то другой. Зафиксируйте внесенные изменения и любые нерешенные проблемы, чтобы следующему администратору не пришлось восстанавливать историю.
Проследите путь от человека к месту.
При проверке настроек пройдитесь по стандартной задаче администрирования. Пользователь открывает обновленное устройство, входит в индивидуальную учетную запись, выполняет авторизованное действие и завершает работу. Спросите, где на этом пути может быть раскрыт доступ или раскрыта информация.
Для решения проблемы может потребоваться изменение роли, более понятный процесс восстановления, другое рабочее пространство или поддерживаемая схема подключения. Это конкретные улучшения, которые будут реализованы с конкретными ответственными лицами.
Хорошо управляемый сайт WordPress легче защитить, если ноутбук администратора и его подключение к интернету рассматриваются как отдельные обязанности в рамках одного рабочего процесса. В этом случае каждый инструмент может выполнять свою основную работу, а не нести обещание, которое само по себе не может выполнить его название.
Уязвимости безопасности WordPress
Хотя это может показаться нелогичным, безопасность не означает стопроцентную безопасность систем, а скорее означает устранение рисков и использование различных решений для снижения риска взлома.
Согласно исследованию, проведенному Alexa, 70% всех сайтов WordPress имеют ту или иную уязвимость.
Это правда, что это число может сильно беспокоить вас, независимо от того, являетесь ли вы владельцем сайта WordPress или разработчиком тем или плагинов WordPress.
Хорошей новостью является то, что если вы являетесь владельцем сайта WordPress, это руководство по найму веб-разработчика является полезным ресурсом, если вы хотите привлечь эксперта, который поможет вам с вашим сайтом.
Или, если вы сами являетесь разработчиком, вы можете многое сделать, чтобы предотвратить такие уязвимости для ваших собственных сайтов WordPress или ваших клиентов, о чем вы можете прочитать ниже.
Атаки грубой силы
Одна из наиболее распространенных уязвимостей безопасности WordPress - это атаки методом перебора, старый метод, с помощью которого хакеры получают доступ к вашему имени пользователя и паролю и, таким образом, к вашей панели управления WordPress.
Эта уязвимость представляет собой метод проб и ошибок при вводе комбинации или имени пользователя и пароля до тех пор, пока не будет обнаружена успешная комбинация.
Поскольку WordPress по умолчанию не ограничивает попытки входа в систему, ваш сайт WordPress легче взломать.
Своевременно обновляйте свой сайт и создавайте надежный пароль
Несколько важных методов предотвращения этой атаки - поддерживать ваш сайт в актуальном состоянии и ограничивать количество попыток входа в WordPress, например, путем установки плагина, такого как Login LockDown.
Одно из основных правил для PReventinЦель этой атаки — создание надежного пароля, содержащего все необходимые элементы: заглавные и строчные буквы, специальные символы, цифры и имеющего более 8 символов.
Также поможет вставка CAPTCHA на страницу входа в WordPress.
CAPTCHA на сайтах WordPress: зачем она вам нужна и как ее настроить
В современном мире, полном цифровых угроз, обеспечение безопасности вашего сайта на WordPress имеет основополагающее значение. CAPTCHA играет важную роль в этой системе безопасности, выступая в качестве фильтра, отделяющего реальных посетителей от вредоносных ботов.
Зачем вам нужна CAPTCHA?
Проще говоря, CAPTCHA необходима на вашем сайте, чтобы остановить вредоносных ботов. Подобно защите веб-сайтов, помогающей обезопасить ваши учетные записи и устройства от хакеров, CAPTCHA помогает защитить ваш сайт от ботов.
Киберзлоумышленники используют автоматизированных ботов для множества гнусных действий. Они рассылают спам в разделах комментариев, проводят атаки грубой силы для взлома паролей и организуют атаки распределенного отказа в обслуживании (DDoS). Последствия не просто раздражают, но могут быть разрушительными по нескольким направлениям:
- Спам-комментарии: Боты заполняют ваши комментарии и формы обратной связи спамом, что раздражает пользователей и вредит репутации вашего сайта и его SEO-рейтингу.
- Атаки методом перебора. Киберпреступники используют ботов для проведения атак методом перебора, пытаясь взломать пароли пользователей. Успешная атака методом перебора приводит к несанкционированному доступу, утечке данных и другим серьезным проблемам.
- Утечка ресурсов: Боты жадны до ресурсов. Они используют большую пропускную способность и ресурсы сервера, замедляя работу вашего сайта и влияя на пользовательский опыт и позиции в поисковых системах.
Как помогает CAPTCHA?
CAPTCHA, полностью автоматизированный публичный тест Тьюринга, позволяющий отличить компьютеры от людей, действует как виртуальная контрольная точка. Он представляет проблемы, которые легко решить людям, но трудно решить ботам. Идея состоит в том, чтобы отфильтровать автоматический трафик, чтобы только люди могли взаимодействовать с определенными частями вашего сайта.
Как настроить CAPTCHA в WordPress
WordPress предлагает различные плагины для интеграции CAPTCHA. Вот подробное руководство по настройке CAPTCHA на вашем сайте WordPress:
- Выберите плагин CAPTCHA. Изучите и выберите плагин CAPTCHA, который соответствует вашим потребностям. Популярные варианты включают reCAPTCHA от Google, WPBruiser и Math CAPTCHA.
- Установите и активируйте плагин. Откройте панель управления WordPress и выберите «Плагины» > «Добавить новый». Найдите выбранный вами плагин CAPTCHA, установите его и активируйте.
- Настройте плагин. Получите доступ к настройкам плагина и выберите свои предпочтения. Например, решите, где вы хотите, чтобы отображалась CAPTCHA – на странице входа, разделе комментариев, форме регистрации и т. д.
- Проверьте настройку. Посетите страницы, где вы настроили CAPTCHA, чтобы убедиться, что она работает должным образом.
- Контролируйте и корректируйте настройки. Регулярно контролируйте эффективность настройки CAPTCHA. При необходимости измените настройки, чтобы сбалансировать безопасность и удобство использования.
Как адаптировать CAPTCHA под потребности вашего сайта
Каждый сайт WordPress удовлетворяет различные потребности и привлекает разнообразную аудиторию. Следовательно, универсальный подход к внедрению CAPTCHA может дать разные результаты. Вот как вы можете адаптировать CAPTCHA к конкретным потребностям вашего сайта:
- Разберитесь в вариантах CAPTCHA. Существует множество типов CAPTCHA, каждый из которых имеет свои уникальные преимущества. Классические варианты CAPTCHA включают текстовые задания, распознавание изображенийа также CAPTCHA для решения математических задач. Более новые версии, такие как reCAPTCHA от Google, упрощают задачу для пользователей, предлагая им поставить галочку, подтверждающую, что они — человек.
- Определение уязвимых мест вашего сайта. Выявите наиболее уязвимые для автоматизированных атак области вашего сайта. Это раздел комментариев, страница входа, регистрация или контактные формы? Понимание слабых мест вашего сайта поможет вам решить, где следует внедрить проверку CAPTCHA.
- Оцените пользовательский опыт. Оцените пользовательский опыт с различными системами CAPTCHA. Некоторые CAPTCHA могут быть слишком сложными, что вызывает разочарование у настоящих посетителей. Другие могут быть слишком простыми и практически не предлагать никаких препятствий для сложных ботов. Крайне важно найти баланс между безопасностью и удобством для пользователя.
- Протестируйте различные плагины CAPTCHA. Воспользуйтесь преимуществами множества плагинов CAPTCHA, доступных для WordPress. Установите различные плагины, настройте их и посмотрите, насколько хорошо они блокируют ботов, сохраняя при этом удобство работы с пользователем.
- Сбор обратной связи. Соберите отзывы ваших посетителей об их опыте работы с системой CAPTCHA. Их идеи могут оказаться неоценимыми для принятия обоснованных решений.
- Анализируйте производительность. Следите за показателями производительности вашего сайта до и после внедрения CAPTCHA. Проверьте количество спам-трафика и трафика от ботов, поступающего на ваш сайт, и сравните его с показателями до внедрения CAPTCHA. Не забудьте также проверить показатели SEO.
CAPTCHA — это лишь один из уровней вашей системы безопасности. Изучите другие плагины безопасности и регулярно проводите аудит безопасности, чтобы ваш сайт WordPress стал надёжным убежищем в дикой сети.
Многофакторная аутентификация
Преимущество этого метода - более сложный процесс входа в систему, так как помимо пароля требуется несколько элементов.
Это может быть возврат ПИН-кода, ответ на секретный вопрос или ответ на тест кода проверки, с помощью которого проверяется процесс входа в систему, если он выполняется человеком, а не ботом.
Используйте более длительные задержки между каждой попыткой входа в систему, а также после
Для этого вам нужно использовать reCAPTCHA для выполнения простых вычислений или скопировать слово, хотя это повлияет на взаимодействие с пользователем.
Запретить/разрешить доступ на основе IP-адресов или с использованием парольных фраз.
Они похожи на пароли, но для них требуются только символы: специальные символы, числа или другие.
Пароли из 16 или более 16 символов - лучший вариант, так как взлом потребует больше времени при вычислении всех других дополнительных возможностей.
Бэкдоры Атака
Бэкдоры - это в основном точки входа, которые предоставляют хакерам доступ ко всем файлам и папкам вашего сайта WordPress.
Бэкдоры являются причиной повторяющихся взломов сайтов, потому что они очень хорошо скрыты, что даже после очистки сайта проблема не исчезает, и хакер может получить доступ к вашему сайту, когда захочет.
Эти уязвимости так сложно обнаружить, потому что они могут быть где угодно и также могут выглядеть как ваши обычные коды PHP.
Однако, как правило, они находятся в одной из следующих трех папок: папке тем, папке загрузки и папке плагинов.
Вам нужна резервная копия
Создайте резервную копию, поскольку вы будете вносить изменения в серверную часть своего сайта и можете ошибиться, удалив неправильные файлы или документы.
Таким образом, резервная копия гарантирует, что вы сможете исправить такие ошибки.
Однако, если вы обнаружите бэкдор, не забудьте обновить резервную копию, так как атака может быть в вашей собственной резервной копии.
Удалить неактивные темы
Поскольку темы есть на всех сайтах WordPress, они позволяют хакерам оставить бэкдор включенным.
Обычно активные темы не являются мишенью для хакеров, но неактивные темы, да.
Вы также можете отключить опцию установки, если вы не устанавливаете темы и плагины на регулярной основе.
Очистите вашу базу данных
Полезно использовать сканер вредоносных программ, который очищает вашу базу данных.
Сканеры выявляют и устраняют вредоносное ПО, оповещают администратора сайта, а также исправляют обнаруженные уязвимости.
Другие решения используют брандмауэр веб-сайта, изменение URL-адреса администратора, паролей и разрешений пользователей.
Тщательно выбирайте хостинг-провайдера
Убедитесь, что у вас есть надежный и безопасный хостинг-провайдер, и выберите управляемый хостинг.
Кроме того, не забывайте регулярно создавать резервные копии своего сайта, так как это сработает в качестве метода предотвращения, если в какой-то момент вас взломают.
В качестве общей меры профилактики удалите пиратские плагины и темы или плагины, которые вы не помните, об установке и войдите в свою учетную запись хостинга, чтобы проверить папку загрузок.
Распределенный отказ в обслуживании
Во время распределенного отказа в обслуживании (DDos) ваш сайт WordPress «обременен» впечатляющим количеством запросов, и нет, это не всплеск веб-трафика.
Происходит поток фальшивых запросов, которые попадают на ваш сайт из нескольких источников и могут привести к его сбою.
DDos не требует привилегированного доступа, и, как только это произойдет, вы узнаете об этом почти сразу, по сравнению с другими типами взломов, которые могут оставаться незамеченными в течение некоторого времени.
Эта угроза безопасности более вероятна при наличии устаревших версий WordPress.
Таким образом, после тестирования вашего сайта на совместимость самое время сменить версию PHP.
Чтобы отразить эту атаку, можно использовать предупредительные методы, и один из них - на сетевом уровне.
Коммутаторы и маршрутизаторы могут блокировать незаконные запросы и блокировать их.
Вложение в услуги по предотвращению DDoS-атак также является решением, особенно если ваш бизнес пострадал от этой атаки.
Плагин безопасности обязателен
Существует огромное количество плагинов , из которых вы можете выбрать подходящий.
Эти плагины ограничивают количество попыток потенциального хакера войти в учетную запись до того, как их IP-адрес будет заблокирован для вашего веб-сайта.
Тем не менее, убедитесь, что вы будете использовать только проверенные и актуальные плагины.
Используйте брандмауэр веб-приложений (WAF)
Он представляет собой первую линию защиты от атак этого типа.
Это снизит риски DDoS-атак на ваш сайт, проверяя все запросы и трафик, поступающий на ваш сайт.
Получив доступ к брандмауэру, вы можете выбрать свой сайт и просматривать логины администратора, посетителей-ботов, а также запросы на вход и трафик.
Виртуальные частные сети (VPN)
С помощью VPN, представляющего собой зашифрованный сервер, к которому подключается ваш сайт WordPress, вы можете скрыть свой реальный IP-адрес, что значительно затруднит вашу уязвимость перед злоумышленниками.
CDN - дополнительный уровень безопасности
CDN (облачные распределительные сети) распространяют трафик между несколькими серверами, поэтому ваш сайт не будет отключен.
Эти сети предоставляют другие меры безопасности, такие как CAPTCHA, запросы на соединение и шифрование.
Регулярно обновляйте версию WordPress
Вам необходимо обновить плагины, темы , установку WordPress, версию операционной системы, версию PHP на сервере, а также любое другое используемое вами программное обеспечение или скрипты.
Уязвимость загрузки файлов
Уязвимость загрузки файлов - один из самых распространенных типов атак.
Несмотря на то, что эта атака серьезна, ее можно легко избежать, если ее распознать.
Уязвимость загрузки файлов включает в себя три основных типа рисков, таких как атака на компьютеры ваших пользователей, контроль над сервером и значительное потребление его ресурсов и, в конце концов, нарушение работы.
Чтобы избежать подобных атак, важно обновить систему и убедиться, что у вас нет устаревшего антивируса, который не может обеспечить защиту.
Используйте ограниченный список разрешенных файлов
Поскольку созданный и обработанный с помощью ИИ контент становится все более распространенным в интернете, многие владельцы сайтов также становятся более осторожными в отношении изображений, загружаемых на их платформы, что побуждает некоторые команды использовать инструменты, помогающие проверить подлинность изображений перед публикацией.
Используйте ограниченный список разрешенных файлов, чтобы избежать загрузки вредоносного содержимого, а также сценариев или исполняемых файлов.
Для повышения безопасности вы также можете попросить пользователей пройти аутентификацию перед загрузкой файлов.
Сканирование вредоносных программ
Сканирование на наличие вредоносных программ - это еще один метод, который поможет предотвратить уязвимость при загрузке файлов.
Рекомендуется выполнять многократное сканирование файлов с помощью нескольких антивирусных программ.
Преимущество этого метода - очень высокий уровень обнаружения, а также кратчайшее время воздействия на вирусные эпидемии.
Что также можно сделать, так это установить максимальную длину имени и максимальный размер файла и использовать простые сообщения об ошибках, поэтому больше не включайте параметры конфигурации сервера и не отображайте ошибки загрузки файлов, которые хакеры могут использовать в своих интересах.
Межсайтовый скриптинг (XSS)
Межсайтовый скриптинг (XSS) - одна из самых серьезных угроз.
Хакеры крадут информацию, внедряя вредоносные сценарии, изменяя контент, крадя файлы cookie, внедряя спам-ссылки, вводя посетителей в заблуждение, заставляя их добровольно раскрывать свои личные конфиденциальные данные.
Для XSS обычно используются веб-страницы с комментариями или форумы.
Последствия такой атаки включают попадание в черный список Google или приостановку действия вашего веб-хоста, что может повлиять на вашу репутацию.
Способ предотвратить это - проверить ввод, что означает, что любые внешние данные проверяются до того, как потенциально могут нанести вред базе данных и веб-сайту.
Таким образом, вы позволяете пользователям повторно отправлять запрос после сбоя проверки.
Очистка данных
Очистка данных также является одним из наиболее известных способов предотвращения этой атаки.
Это процесс, который происходит после того, как данные были размещены на сервере и перед отображением другому пользователю.
Он удаляет любые потенциально опасные биты из данных и приводит их в правильную форму.
Очистка данных и проверка данных часто могут идти рука об руку.
Установка правил WAF
Настройка правил WAF (брандмауэра веб-приложений) может быть настроена для блокирования потенциально странных запросов к серверу, таких как атаки межсайтовых сценариев, а также SQL-инъекции, DDoS-атаки и многие другие угрозы.
Другие общие рекомендации включают установку подключаемого модуля защиты от перекрестных сценариев, регулярное обновление вашего сайта или использование сертификата SSL и Политики безопасности контента (CSP).
Несколько общих рекомендаций
Плагины WordPress предоставляют вашему сайту множество разнообразных преимуществ, но недостатком является то, что они могут превратиться в уязвимости.
Важно регулярно обновлять свой сайт WordPress и сканировать его на наличие вредоносных программ, а также быть в курсе списков последних опасных и уязвимых плагинов WordPress.
Наиболее распространенные проблемы, с которыми сталкиваются плагины WordPress, включают следующее:
- Произвольная загрузка файла
- Эскалация привилегий
- Произвольный просмотр файлов
- Удаленное выполнение кода
- SQL-инъекция
Чтобы предотвратить такие уязвимости, важно удалить неактивные плагины и темы, не использовать пиратские плагины, и, если вы обнаружите, что у плагина есть недостатки безопасности, немедленно удалите его, что означает его деактивацию и удаление.
Безопасность важна, поскольку она предотвращает огромные расходы, тратя много времени на очистку, но, возможно, даже более важна, чем репутация, на восстановление которой уходит много времени.
Кроме того, возможны юридические вопросы.
Вот почему инвестирование в безопасность вашего сайта и обучение вашей команды этим двум аспектам окупятся в будущем.