

WordPress — это система управления контентом (CMS) с открытым исходным кодом. Несмотря на то, что она была выпущена ещё в 2003 году, она до сих пор остаётся самой популярной и мощной CMS. В настоящее время на WordPress размещается более 40% всех веб-сайтов. Такие популярные сервисы, как Grammarly и другие, также используются. Zoom работает на WordPress, среди миллионов других платформ.
Владельцы сайтов выбирают WordPress, потому что он бесплатный, простой в использовании и относительно безопасный. Однако эти сайты часто страдают от кибератак. Может показаться, что сам WordPress не является безопасной платформой. Однако основной причиной взломов сайтов на самом деле являются устаревшие компоненты и основные файлы CMS.
Когда сайт на WordPress взламывают, киберпреступники могут нанести огромный ущерб. Обычно их цель — заразить ваш сайт SEO-спамом, перенаправляя пользователей на фишинговые сайты. Этот тип атаки может негативно сказаться на доходах и репутации вашего бизнеса. Кроме того, хакеры могут украсть ваши личные данные, такие как информация для входа в систему, и подвергнуть вас и посетителей вашего сайта воздействию вредоносного ПО.
К счастью, пользователи могут предотвратить большинство таких атак. В этой статье мы поделимся семью советами о том, как сделать ваш сайт на WordPress более безопасным.
Шаги для простого улучшения безопасности сайта WordPress
Для защиты вашего сайта WordPress не обязательно иметь опыт в администрировании ИТ-систем. Просто следуйте этим простым советам, и вы узнаете, как защитить себя от различных видов кибератак. Давайте начнем с того, что убедимся, что все обновлено.
Регулярно обновляйте версию WordPress
Платформа WordPress регулярно поддерживается и обновляется. Хотя мелкие обновления устанавливаются автоматически , более важные обновления вам необходимо устанавливать самостоятельно. Поэтому важно убедиться, что у вас установлена последняя версия WordPress.
Чтобы начать обновление, перейдите в панель управления WordPress , нажмите «Обновления» на левой боковой панели и нажмите «Обновить сейчас», если доступно обновление.
Этот простой шаг позволит вам получить новейшую версию ядра WordPress, включая исправления для любых уязвимостей, которые хакеры могли использовать в предыдущих версиях.
Обновите темы WordPress
Темы также могут быть уязвимы для атак. Небольшой профессиональный совет — всегда используйте темы от проверенных поставщиков. Например, многоцелевой Kata Бесплатная тема WordPress от Webnus Это не только безопасно, но и гарантирует наилучшее взаимодействие с пользователем.
Чтобы убедиться, что темы обновлены, перейдите в панель управления WordPress и нажмите «Темы» на левой боковой панели. Если есть ожидающее обновление, вы увидите опцию «Обновить сейчас».
Или же проверьте раздел «Обновления» , чтобы увидеть все ожидающие обновления.
Обновление плагинов
Плагины, особенно созданные сторонними разработчиками, часто подвержены воздействию вредоносного ПО. Поэтому крайне важно регулярно обновлять их.
Чтобы обновить плагины, перейдите в панель управления WordPress и нажмите «Плагины» . На вкладке «Доступные для обновления » вы увидите все плагины, которые нуждаются в обновлении.
Настроить CDN
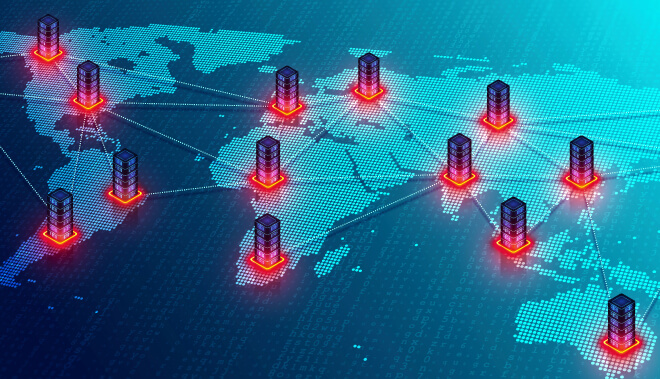
Еще один способ защитить свой сайт — это настроить сеть доставки контента (CDN) . CDN — это сеть серверов, распределенных по всему миру. Каждый из этих серверов содержит кэшированную версию вашего веб-сайта и помогает пользователям получать к нему более быстрый доступ.
Помимо увеличения скорости загрузки, CDN может предотвращать различные распространенные кибератаки. Как? Сеть доставки контента может обрабатывать большие объемы отслеживания. Таким образом, это может помочь предотвратить такие атаки, как распределенный отказ в обслуживании (DDoS).
CDN может даже помочь замаскировать IP-адреса. Как это работает? Возьмем в качестве примера CDN Cloudflare. Cloudflare может маскировать исходные IP-адреса для проксируемых DNS-записей. В результате злоумышленники просто не могут атаковать исходные веб-серверы, поскольку не могут обойти Cloudflare.
Кроме того, IONOS предлагает один из лучших хостингов для WordPress. Также он предоставляет услугу проверки домена IONOS, с помощью которой вы можете найти нужный вам домен.
Использовать сильные пароли
К сожалению, большинство утечек данных происходит из-за использования слабых или повторно используемых паролей. Хотя запомнить один простой пароль и использовать его на нескольких платформах несложно, это самый лёгкий для взлома тип пароля.
Хотя это часто упускается из виду, пароли являются важнейшей частью безопасности WordPress. Именно поэтому, если вы обеспокоены безопасностью, не следует использовать пароли типа 123456 , abcdef или password .
Надежный пароль должен быть длинным и представлять собой сложную комбинацию символов. Не забудьте использовать специальные символы, буквы верхнего и нижнего регистра, а также цифры. Вот несколько примеров: ZvN2Rh$)[# and AcMBYghG9fT}>8.
Использование длинных строк случайных символов может усилить вашу защиту от злоумышленников, которые могут угадать или взломать их. Конечно, не забывайте, что даже сложные пароли могут быть украдены, поэтому каждый ваш пароль должен быть уникальным. Это может помочь защитить другие учетные записи в случае утечки одного из ваших паролей.
Если вы не можете самостоятельно придумать надежный и безопасный пароль, попробуйте использовать генераторы паролей. А если вы боитесь забыть сложные пароли, рассмотрите возможность использования менеджера паролей.
Изменить URL-адрес входа в WordPress
Если вы используете стандартный URL-адрес для входа в WordPress, все сразу поймут, что вы используете WordPress. А это значительно упростит хакерам атаки на ваш сайт. Изменение URL-адреса для входа в WordPress может добавить дополнительный уровень безопасности.
Вы можете изменить URL-адрес входа с помощью различных плагинов, включая iThemes Security Pro или WPS Hide Login.
Используйте плагины безопасности
Для ручного сканирования вашего сайта на наличие потенциального вредоносного ПО вам потребуются знания в области программирования. Если вы не программист и не планируете им стать, вам могут понадобиться плагины безопасности. Эти плагины будут автоматически сканировать ваш сайт на наличие потенциальных угроз.
Имейте в виду, что не все плагины созданы одинаково. Прежде чем выбрать плагин безопасности, тщательно изучите различные доступные варианты, чтобы убедиться, что вы выбрали надежный и полезный инструмент.
Заключение
WordPress — относительно безопасная платформа. Хотя хакеры часто нацеливаются на неё, взломы обычно происходят из-за человеческой ошибки. Поэтому важно знать, как обеспечить безопасность своих веб-сайтов.
Наиболее важные вещи, которые вы можете сделать, включают в себя:
- Регулярное обновление версии WordPress, тем и плагинов
- Настройка сети доставки контента
- Использование надежных и уникальных паролей
- Изменение URL-адреса входа в WordPress
- Использование надежных плагинов безопасности