

WordPress es un sistema de gestión de contenido (CMS) de código abierto. Aunque su lanzamiento se remonta a 2003, sigue siendo el CMS más popular y potente. Actualmente, WordPress aloja más del 40% de todos los sitios web. Servicios tan populares como Grammarly y Zoom Funciona con WordPress, entre millones de otras plataformas.
Los propietarios de sitios web eligen WordPress porque es gratuito, fácil de usar y relativamente seguro. Sin embargo, estos sitios suelen sufrir ciberataques. Puede parecer que WordPress en sí mismo no es una plataforma segura. Sin embargo, la principal causa de los ataques informáticos a sitios web fueron, de hecho, componentes y archivos CMS obsoletos.
Cuando un sitio de WordPress es hackeado, los ciberdelincuentes pueden causar graves daños. Generalmente, su objetivo es infectar el sitio con spam SEO y redirigir a los usuarios a sitios de phishing. Este tipo de ataque puede afectar los ingresos y la reputación de tu negocio. Además, los hackers pueden robar tus datos personales, como la información de inicio de sesión, y exponerte a ti y a los visitantes de tu sitio a malware.
Por suerte, los usuarios pueden prevenir la mayoría de estos ataques. En este artículo, compartimos siete consejos sobre cómo hacer que tu sitio de WordPress sea más seguro.
Pasos para mejorar fácilmente la seguridad del sitio de WordPress
No necesitas ser un experto en administración de TI para proteger tu sitio de WordPress. Solo sigue estos sencillos consejos y aprenderás a protegerte de muchos tipos de ciberataques. Empecemos por asegurarnos de que todo esté actualizado.
Actualice la versión de WordPress regularmente
La plataforma WordPress recibe mantenimiento y actualizaciones periódicas. Si bien la plataforma instala automáticamente las actualizaciones menores , usted debe encargarse de las actualizaciones más importantes. Por eso, debe asegurarse de tener la versión más reciente de WordPress.
Para iniciar una actualización, ve al Panel de control de WordPress , haz clic en Actualizaciones en la barra lateral izquierda y haz clic en Actualizar ahora si hay una actualización disponible.
Este simple paso le proporcionará la versión principal de WordPress más reciente, incluidos parches para cualquier vulnerabilidad que los piratas informáticos puedan haber explotado en versiones anteriores.
Actualizar temas de WordPress
Los temas también pueden ser vulnerables a los ataques. Un pequeño consejo profesional: utilice siempre temas de proveedores de confianza. Por ejemplo, el multiusos. Kata Tema gratuito de WordPress desde Webnus No solo es seguro, sino que también garantiza la mejor experiencia de usuario.
Para asegurarte de que los temas estén actualizados, ve al panel de control de WordPress y haz clic en Temas en la barra lateral izquierda. Si hay una actualización pendiente, verás la opción Actualizar ahora.
Como alternativa, consulte la sección de Actualizaciones para ver todas las actualizaciones pendientes.
Actualizar complementos
Los plugins, especialmente los creados por terceros, suelen verse afectados por malware. Por eso, mantenerlos actualizados es fundamental.
Para actualizar los plugins, ve al panel de control de WordPress y haz clic en Plugins . En la pestaña Actualizaciones disponibles , verás todos los plugins que necesitan actualizarse.
Configurar una CDN
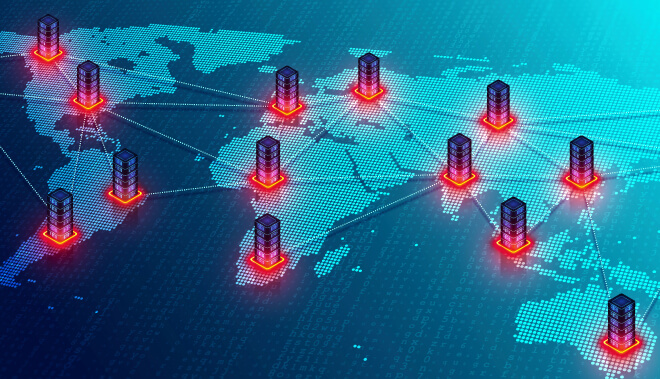
Otra forma de proteger tu sitio web es configurando una Red de Distribución de Contenido (CDN) . Una CDN es una red de servidores distribuidos en diversas ubicaciones alrededor del mundo. Cada uno de estos servidores contiene una versión en caché de tu sitio web y permite que tus usuarios accedan a él más rápidamente.
Además de aumentar la velocidad de carga, una CDN puede prevenir varios ciberataques comunes. ¿Cómo? La red de entrega de contenido puede manejar grandes cantidades de seguimiento. Por lo tanto, puede ayudar a prevenir ataques como Distributed Denial of Service (DDoS).
Una CDN puede incluso ayudar a enmascarar direcciones IP. ¿Cómo funciona? Tomemos como ejemplo la CDN de Cloudflare. Cloudflare puede enmascarar las direcciones IP de origen para los registros de DNS proxy. Como resultado, los atacantes simplemente no pueden atacar los servidores web de origen, ya que no pueden eludir Cloudflare.
Además, IONOS ofrece uno de los mejores servicios de alojamiento de WordPress. También ofrece la herramienta de verificación de dominios de IONOS, con la que puedes encontrar el dominio que deseas.
Usar contraseñas seguras
Lamentablemente, la mayoría de las filtraciones de datos se producen porque las personas utilizan contraseñas débiles o repetidas. Si bien es fácil recordar una contraseña sencilla y reutilizarla en varias plataformas, este es el tipo de contraseña más fácil de hackear.
Aunque a menudo se pasan por alto, las contraseñas son una parte crucial de la seguridad de WordPress. Por eso , si te preocupa la seguridad, no deberías usar contraseñas como 123456 , abcdef o password .
Una contraseña segura debe ser larga y consistir en una combinación compleja de caracteres. No olvides usar caracteres especiales, letras mayúsculas y minúsculas y números. Aquí tienes algunos ejemplos: ZvN2Rh$)[# y AcMBYghG9fT}>8.
El uso de cadenas largas de caracteres aleatorios puede mejorar su protección contra personas malintencionadas para que no los adivinen o los pirateen con éxito. Por supuesto, no olvide que incluso las contraseñas complejas pueden filtrarse, razón por la cual cada contraseña que posee debe ser única. Esto puede ayudar a proteger otras cuentas en caso de que se filtre una de sus contraseñas.
Si no se te ocurre una contraseña segura y robusta, prueba con generadores de contraseñas. Y si te preocupa olvidar contraseñas complejas, considera usar un gestor de contraseñas.
Cambiar la URL de inicio de sesión de WordPress
Si mantienes la URL de inicio de sesión predeterminada, cualquiera puede saber que usas WordPress. Esto facilita enormemente los ataques de hackers a tu sitio web. Cambiar la URL de inicio de sesión de WordPress puede añadir una capa adicional de seguridad.
Puede cambiar la URL de inicio de sesión con la ayuda de varios complementos, incluidos iThemes Security Pro o WPS Hide Login.
Usar complementos de seguridad
Para escanear manualmente tu sitio web en busca de posible malware , necesitarás conocimientos de programación. Si no eres programador ni tienes intención de serlo, puedes usar plugins de seguridad. Estos plugins escanearán tu sitio web automáticamente en busca de posibles amenazas.
Tenga en cuenta que no todos los complementos se crean por igual. Antes de elegir su complemento de seguridad, investigue a fondo las diferentes opciones disponibles para asegurarse de seleccionar una herramienta confiable y beneficiosa.
Conclusión
WordPress es una plataforma relativamente segura. Si bien los hackers la atacan con frecuencia, las brechas de seguridad suelen deberse a errores humanos. Por eso es importante saber cómo proteger tus sitios web.
Las cosas más importantes que puede hacer incluyen:
- Actualizar la versión, los temas y los complementos de WordPress regularmente
- Configuración de una red de entrega de contenido
- Uso de contraseñas seguras y únicas
- Cambiar la URL de inicio de sesión de WordPress
- Empleando complementos de seguridad confiables